

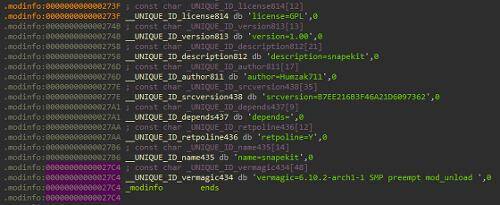
Raziskovalci iz Gen Threat Labs so odkrili nov zapleten rootkit Snapekit, ki cilja na sistem Arch Linux različice 6.10.2-arch1-1 na arhitekturi x86_64. Snapekit omogoča napadalcem, da pridobijo nepooblaščen dostop do sistema in ga upravljajo, pri tem pa ostanejo neopazni.
Rootkit se vklaplja v delovanje operacijskega sistema, prestreže in spremeni 21 sistemski klic — mehanizem komuniciranja med aplikacijami in jedrom operacijskega sistema. Snapekit uporablja poseben droppers za implementacijo. Rootkit je zmožen prepoznati in se izogniti priljubljenim orodjem za analizo in odpravljanje napak, kot so Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra in IDA Pro. Ko zazna eno izmed orodij, Snapekit spremeni svoje obnašanje, da se izogne odkritju.
Glavna naloga Snapekit-a je skriti zlonamerno kodo, pri čemer ostaja v uporabniškem prostoru, ne pa v bolj nadzorovanem jedrnem prostoru. Tak pristop znatno otežuje odkrivanje in analizo grožnje. Poleg tega rootkit uporablja zaščitne mehanizme PTrace za odkrivanje poskusov odpravljanja napak, kar dodatno oteži delo analitikom in strokovnjakom za informacijsko varnost.
Snapekit ima večplastna sredstva za obhod, ki omogočajo izogibanje ne samo avtomatiziranim sredstvom analize (peskovnikom in virtualnih naprav), ampak tudi otežujejo ročno analizo. Ustvarjalec rootkita, znan pod psevdonimom Humzak711, načrtuje kmalu objaviti projekt Snapekit z odprto kodo na GitHub-u.
Izvor: linux.org.ru
