

Nedavno je Venezueli sledilo , ki so 11 zveznim državam te države pustili brez elektrike. Od samega začetka tega incidenta je vlada Nicolasa Madurosa trdila, da je šlo za , ki je bil mogoč zaradi elektromagnetnih napadov in kibernetskih napadov na nacionalno elektro podjetje Corpoelec in njegove elektrarne. Nasprotno, samoizbrana vlada Juana Guaida je ta incident pripisala "».
. Brez objektivne in poglobljene analize situacije je zelo težko določiti, ali so bili ti izpadi posledica sabotaže ali pa so jih povzročili pomanjkljivo vzdrževanje. Kljub temu trditve o domnevni sabotaži postavljajo vrsto zanimivih vprašanj, povezanih z informacijsko varnostjo. Mnogi upravljalski sistemi na objektih kritične infrastrukture, kot so elektrarne, so zaprti, kar pomeni, da nimajo zunanjih povezav z internetom. Tako se postavlja vprašanje: so lahko kibernetski napadalci dostopali do zaprtih IT sistemov brez neposredne povezave z njihovimi računalniki? Odgovor je da. V tem primeru so lahko elektromagnetni valovi vektor napada.
Kako "ujeti" elektromagnetna sevanja
Vsa elektronska naprava generira sevanja v obliki elektromagnetnih in akustičnih signalov. Glede na vrsto dejavnikov, kot so razdalja in prisotnost ovir, lahko naprave za prisluškovanje "ujamejo" signale iz teh naprav s pomočjo posebnih anten ali visoko občutljivih mikrofonov (v primeru akustičnih signalov) in jih obdelujejo za pridobivanje koristnih informacij. Takšne naprave vključujejo monitorje in tipkovnice, ki jih lahko uporabljajo tudi kibernetski kriminalci.
Kar zadeva monitorje, pa je že leta 1985 raziskovalec Wim van Eyke objavil o tve, katere varnostne nevarnosti prinašajo sevanji takih naprav. Kot se spominjate, so takrat monitorji uporabljali elektronsko cev (CRT). Njegova raziskava je pokazala, da sevanje iz monitorja lahko "prebere" na razdalji in uporabi za obnovo slik, prikazanih na monitorju. Ta pojav je znan kot van Eyckov prestop, in dejansko je. , zakaj številne države, med njimi Brazilija in Kanada, menijo, da so elektronski volilni sistemi preveč nevarni za uporabo v volilnih procesih.
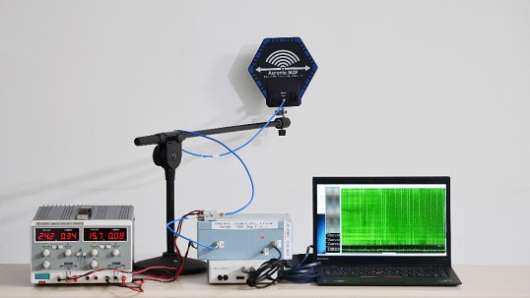
Oprema, ki se uporablja za dostop do drugega prenosnika, ki se nahaja v sosednji sobi. Vir:
Čeprav danes LCD monitorji oddajajo precej manj sevanja kot monitorji s CRT, pa je pokazala, da so tudi ti ranljivi. Poleg tega . Uspešno so dostopali do šifriranega sadržaja prenosnika, ki se nahaja v sosednji sobi, z uporabo razmeroma preproste opreme, ki stane okoli 3000 USD, ki vključuje anteno, ojačevalnik in prenosnik s posebno programsko opremo za obdelavo signalov.
Po drugi strani so same tipkovnice prav tako lahko na prestrezanje njihovega sevanja. To pomeni, da obstaja potencialno tveganje kibernetskih napadov, v okviru katerih lahko napadalci obnovijo prijavne podatke in gesla, analizirajoč, katere tipke na tipkovnici so bile pritisnjene.
TEMPEST in EMSEC
Uporaba sevanj za pridobivanje informacij je prvič našla uporabo že med prvo svetovno vojno in je bila povezana s telefonskimi žicami. Ti postopki so se široko uporabljali med hladno vojno s bolj naprednimi napravami. Na primer, pojasnjuje, kako je leta 1962 zaposleni v varnostni službi ameriškega veleposlaništva na Japonskem odkril, da je dipol, nameščen v bližnji bolnišnici, usmerjen na stavbo veleposlaništva, da bi prestregel njegove signale.
Samo pojem TEMPEST pa se začne pojavljati že v 70. letih s prvimi . Ta izraz se nanaša na raziskave o naključnih (stranskih) sevanjih elektronskih naprav, ki lahko prispevajo k uhajanju tajnih informacij. Standard TEMPEST je bil razvijen in je pripeljal do nastanka varnostnih standardov, ki so bili prav tako .
Ta izraz se pogosto uporablja kot zamenljiv z izrazom EMSEC (varnost izpustov), ki je del standardov .
Zaščita TEMPEST
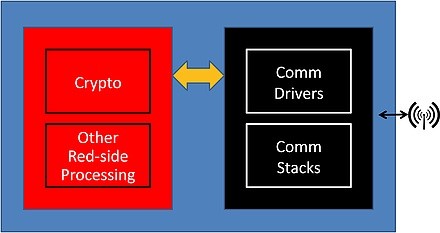
Red/Black kriptografska arhitektura za komunikacijsko napravo. Vir:
Prvič, zaščita TEMPEST se nanaša na osnovno načelo kriptografije, znano kot Red/Black arhitektura. To koncept ločuje sisteme na 'rdečo' (Red) opremo, ki se uporablja za obdelavo zaupnih informacij, in 'črno' (Black) opremo, ki prenaša podatke brez oznake tajnosti. Eden od namenov zaščite TEMPEST je ta separacija, ki ločuje vse komponente, tako da 'rdečo' opremo loči od 'črne' s posebnimi filtri.
Drugič, pomembno je upoštevati dejstvo, da vse naprave sevaljo določen nivo radijskih valov. To pomeni, da bi bil največji možni nivo zaščite popolna zaščita vsega prostora, vključno z računalniki, sistemi in komponentami. Vendar pa bi to bilo izjemno drago in nepraktično za večino organizacij. Iz tega razloga se uporabljajo bolj usmerjene tehnike:
• Ocena območja: uporablja se za preučevanje nivoja zaščite TEMPEST za prostore, inštalacije in računalnike. Po izvedbi te ocene se lahko viri usmerijo na tiste komponente in računalnike, ki vsebujejo najbolj občutljive informacije ali nešifrirane podatke. Različne uradne agencije, ki urejajo varnost komunikacij, kot je NSA v ZDA ali , certificirajo te tehnike.
• Zaslonjena območja: ocenjevanje območja lahko pokaže, da določeni prostori, ki vsebujejo računalnike, ne izpolnjujejo vseh varnostnih zahtev. V takih primerih je ena od možnosti popolna zaščita tega prostora ali uporaba zaščitenih omar za takšne računalnike. Te omare so narejene iz posebnih materialov, ki preprečujejo širjenje sevanj.
• Računalniki s svojimi lastnimi certifikati TEMPEST: včasih je računalnik lahko na varnem mestu, a ima pomanjkanje ustrezne ravni varnosti. Za okrepitev obstoječe ravni varnosti obstajajo računalniki in komunikacijski sistemi, ki imajo svojo lastno certifikacijo TEMPEST, ki potrjuje varnost njihove strojne opreme in drugih komponent.
TEMPEST kaže, da, tudi če imajo podjetniški sistemi praktično varne fizične prostore ali niso povezani z zunanjimi komunikacijami, še vedno ni nobenih jamstev, da so popolnoma varni. V vsakem primeru so večina ranljivosti v kritični infrastrukturi najverjetneje povezane z običajnimi napadi (na primer, šifrirniki), o katerih smo . V teh primerih se je mogoče dovolj preprosto izogniti takšnim napadom z ustreznimi ukrepi in naprednimi rešitvami informacijske varnosti . Kombinacija vseh teh zaščitnih ukrepov je edini način za zagotavljanje varnosti sistemov, ki so ključni za prihodnost podjetja ali celo celotne države.
Izvor: habr.com
