

U sistemu blokiranja neželjenog sadržaja uBlock Origin otkrivena je ranjivost koja omogućava srušavanje ili iscrpljivanje memorije prilikom navigacije na posebno oblikovani URL, ukoliko taj URL podliježe filtrima stroge blokade. Ranjivost se manifestuje jedino prilikom direktnog pristupa problematicnom URL-u, na primjer, klikom na link.
Ranjivost je otklonjena u ažuriranju uBlock Origin 1.36.2. Sličnom problemu podložan je i dodatak uMatrix, no njegov razvoj je obustavljen i ažuriranja više nisu dostupna. Alternativne zaštitne mjere u uMatrix su odsutne (prvotno je predloženo da se isključe svi filteri stroge blokade putem kartice 'Assets', no ova preporuka je prepoznata kao nedovoljna i problematična za korisnike sa sopstvenim pravilima blokiranja). U ηMatrix, fork-u uMatrix iz projekta Pale Moon, ranjivost je otklonjena u izdanju 4.4.9.
Filter stroge blokade obično se definiše na nivou domena i podrazumeva zabranu svih konekcija, čak i prilikom direktnog pristupa linku. Ranjivost je uzrokovana time što se prilikom pristupa stranici koja podliježe filteru stroge blokade korisniku prikazuje upozorenje koje sadrži informacije o blokiranom resursu, uključujući URL i parametre zahteva. Problem je u tome što uBlock Origin analizira parametre zahteva rekurzivno i dodaje ih u DOM stablo bez obzira na nivo ugnježdenosti.
Prilikom obrade posebno oblikovanog URL-a u uBlock Origin za Chrome može doći do srušavanja procesa koji pokreće dodatak u pretraživaču. Nakon srušavanja, sve dok se proces sa dodatkom ne ponovo pokrene, korisnik ostaje bez blokiranja neželjenog sadržaja. U Firefox-u se beleži iscrpljivanje memorije.
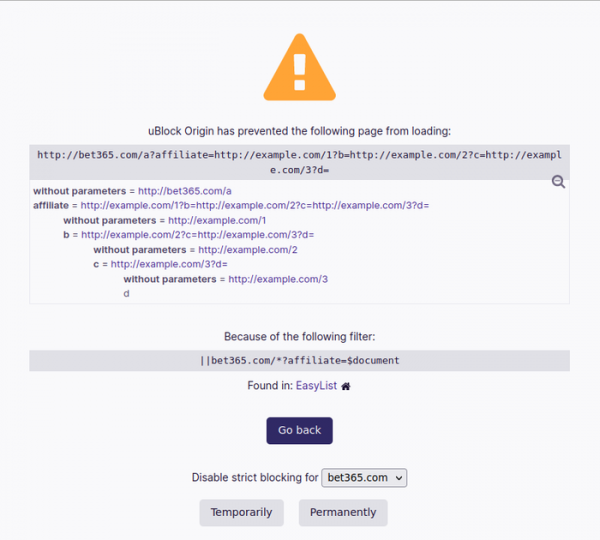
Izvor: opennet.ru
