

V razvijajočem se projektu Kubernetes ingress-kontrolerju ingress-nginx so bile odkrite tri ranljivosti, ki omogočajo dostop do nastavitev objekta Ingress v privzeti konfiguraciji, v katerih so med drugim shranjene tudi poverilnice za dostop do Kubernetes strežnikov, kar omogoča pridobitev privilegiranega dostopa do gruče. Te težave se pojavljajo samo v ingress-kontrolerju ingress-nginx projekta Kubernetes in ne vplivajo na kontroler kubernetes-ingress, ki ga razvijajo in vzdržujejo razvijalci NGINX.
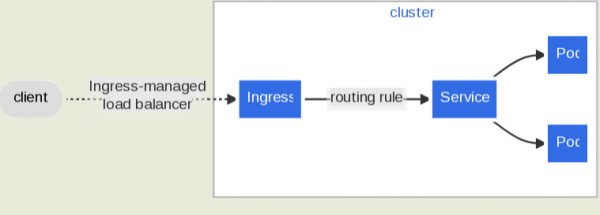
Ingress-kontroler deluje kot prehod in se uporablja v Kubernetes za organizacijo dostopa iz zunanjega omrežja do storitev znotraj klasterja. Kontroler ingress-nginx je najbolj priljubljen in uporablja strežnik NGINX za usmerjanje zahtevkov v gručo, usklajevanje zunanjih zahtevkov in obvladovanje obremenitve. Projekt Kubernetes ponuja osnovne ingress-kontrolerje za AWS, GCE in nginx, pri čemer slednji ni povezan s kontrolerjem kubernetes-ingress, ki ga vzdržuje podjetje F5/NGINX.
Ranljivosti CVE-2023-5043 in CVE-2023-5044 omogočajo izvajanje lastne kode na strežnikom s pravicami procesa ingress-kontrolerja, pri čemer se za njeno vstavljanje uporabljata parametra „nginx.ingress.kubernetes.io/configuration-snippet“ in „nginx.ingress.kubernetes.io/permanent-redirect“. Med drugim pridobljene pravice omogočajo pridobitev žetona, ki se uporablja za preverjanje pristnosti na ravni upravljanja gruče. Ranljivost CVE-2022-4886 omogoča obid preverjanja datotečnih poti z uporabo direktive log_format.
Prve dve ranljivosti se pojavljata samo v izdajah ingress-nginx pred različico 1.9.0, zadnja pa pred različico 1.8.0. Da bi izvedel napad, mora napadalec imeti dostop do konfiguracije ingress-objekta, na primer v večuporabniških gručah Kubernetes, kjer uporabnikom omogočajo ustvarjanje objektov v njihovem imenskem prostoru.
Izvor: opennet.ru
