

Vývojáři Firefoxu načrt prehoda Firefoxa k označevanju vseh strani, odprtih preko HTTP, z indikatorjem nezačitenega priključka. Sprememba je predvidena za različico Firefox 70, ki je načrtovana za 22. oktober. V Chromu se indikator, ki opozarja na ustanovitev nezaščitenega priključka, za odprte HTTP strani prikazuje od različice
, predlagane julija lani.
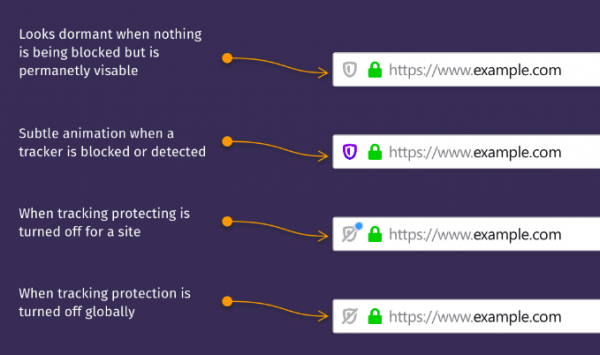
V Firefox 70 bo tudi odstraniti gumb „(i)“ iz naslovne vrstice in se omejiti na stalno postavitev indikatorja ravni varnosti povezave, ki prav tako omogoča oceno stanja načinov za blokiranje kode za sledenje. Za HTTP bo izrecno prikazan simbol težav z varnostjo, ki bo prav tako prikazan za FTP in v primerih težav s potrdili:
Predvideva se, da bo prikazovanje indikatorja nezaščitenega priključka spodbujalo lastnike spletnih strani, da preidejo na HTTPS privzeto. Po storitvi Firefox Telemetry svetovni delež zahtevkov za strani preko HTTPS znaša 78.6%
(pred letom 70.3%, pred dvema letoma 59.7%), v ZDA pa 87.6%. Neprofitna certifikacijska agencija Let’s Encrypt, ki jo nadzira skupnost in ponuja certifikate brezplačno vsem, ki si jih želijo, je izdala 106 milijonov certifikatov, ki pokrivajo približno 174 milijonov domen (pred letom je bilo pokritih 80 milijonov domen).
Prehod k označevanju HTTP kot nezaščitenega je nadaljevanje prej sprejetih poskusov, da bi spodbudili prehod na HTTPS v Firefoxu. Na primer, z različico je bil v brskalnik dodan indikator težav z varnostjo, ki se prikazuje ob dostopu do strani, ki vsebujejo avtentifikacijske forme, brez uporabe HTTPS. Prav tako dostopa do novih Web API — v za strani, odprte zunaj zaščitenega konteksta, je prepovedano prikazovanje sistemskih obvestil preko API Notifications, medtem ko v pri nezaščitenih dostopih blokirajo poizvedbe za klic getUserMedia() za dostop do virov multimedijskih podatkov (na primer kamera in mikrofon). V nastavitve about:config je bil prav tako dodan zastavek „security.insecure_connection_icon.enabled“, ki omogoča alternativno vključitev označevanja nezaščitenega priključka za HTTP.
Izvor: opennet.ru
