

Podjetje Mozilla je napovedalo, da bo za uporabnike stabilne različice Firefox vključilo podporo za mehanizem ECH (Encrypted Client Hello), ki nadaljuje razvoj tehnologije ESNI (Encrypted Server Name Indication) in je namenjena šifriranju informacij o parametrih TLS seji, kot je zahtevano ime domene. Izvorno je bil koda za delovanje z ECH dodan v izdajo Firefox 85, vendar je bila privzeto onemogočena. V Chromu je podpora ECH začela postopoma vključevati z izdajo Chrome 115.
Ker poleg povezave z serverom uhajanje podatkov o zahtevanih domenah poteka preko DNS, je za popolno zaščito poleg ECH potrebna uporaba tehnologije DNS over HTTPS ali DNS over TLS za šifriranje DNS prometa. Firefox ne bo uporabljal ECH brez vključitve DNS over HTTPS v nastavitvah. Podporo ECH v brskalniku lahko preverite na tej strani.
Eden od dejavnikov, ki je privedel do privzete aktivacije podpore ECH v Firefox, je bilo vključitev pred nekaj dnevi s strani podjetja Cloudflare podpore ECH v svoji mreži za dostavo vsebin. S praktičnega vidika, saj so podatki o zahtevanih gostiteljih pri uporabi ECH skriti pred analizo, bo za filtriranje in blokiranje neželenih spletnih mest, ki uporabljajo CDN Cloudflare, zdaj potrebno blokirati celo omrežje Cloudflare, blokirati vse zahteve z ECH ali organizirati prestrezanje HTTPS s pomočjo ponarejenih korenskih potrdil na uporabniškem sistemu.
Izvorno je bilo za organizacijo dela več HTTPS spletnih mest na eni IP naslovu uporabljeno TLS razširitev SNI, pri čemer je bilo ime zahtevane gostiteljske domene navedeno v sporočilu ClientHello, poslanem pred vzpostavitvijo šifriranega komunikacijskega kanala. Takšna lastnost je omogočila na zgodnji stopnji obdelave povezav razporejanje zahtevkov po virtualnih gostiteljih, omogočila pa je tudi na strani internetnega ponudnika izbirno filtriranje HTTPS prometa in analizo, katera spletna mesta odpirajo uporabniki, kar ni omogočilo dosego popolne zaupnosti pri uporabi HTTPS.
Da bi rešili ta problem in preprečili uhajanje informacij o zahtevanem spletnem mestu, je bilo kasneje predlagano širitev ESNI, ki izvaja šifriranje podatkov z imenom gostitelja. Med uvajanjem ESNI so ugotovili, da predlagani mehanizem ne zajema vseh možnih virov uhajanja podatkov o gostitelju in njegova uporaba ni dovolj za zagotavljanje popolne zasebnosti HTTPS sej. Zlasti je pri obnovitvi prej vzpostavljene seje ime domene v odprti obliki še vedno bilo navedeno med parametri razširitve TLS PSK (Pre-Shared Key). Poleg tega so poskusi uvajanja ESNI razkrili težave s združljivostjo in skalabilnostjo, ki so ovirale splošno sprejetje ESNI.
Ob upoštevanju ugotovljenih pomanjkljivosti ESNI je bil razvit nov univerzalni mehanizem ECH, ki omogoča šifriranje parametrov vseh razširitev TLS. Tehnično se glavna razlika ECH od ESNI kaže v tem, da se namesto ločenih polj šifrira kar celo sporočilo ClientHello. ECH predvideva razdelitev ClientHello na dva ločena sporočila — šifrirano sporočilo ClientHelloInner (SNI Inner) in nešifrirano osnovno sporočilo ClientHelloOuter (SNI Outer). V nešifriranem SNI Outer se prenašajo podatki, ki ne vplivajo na zasebnost, kot so različica TLS in seznam uporabljenih šifrirnikov, ter skupno ime domene, ki se ne križa z dejanskim imenom zahtevanega domene. Na primer, za vse uporabnike Cloudflare v nešifriranem SNI Outer je navedeno skupno gostiteljsko ime 'cloudflare-ech.com', medtem ko se dejansko ime zahtevanega gostitelja prenaša v šifriranem SNI Inner in ni na voljo za analizo.
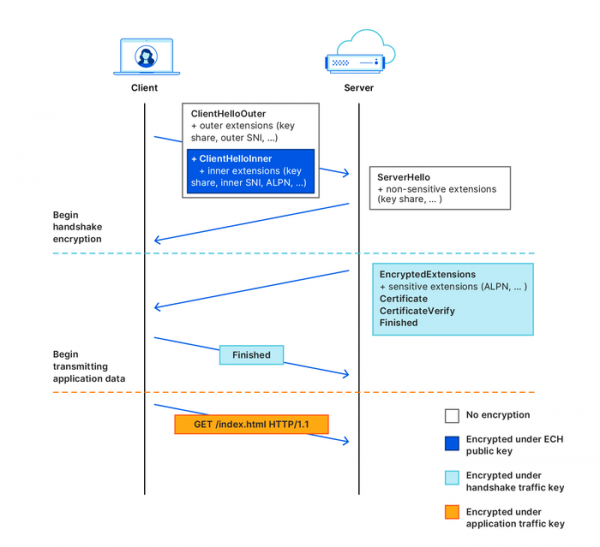
ECH uporablja tudi drugačno shemo razširjanja ključa za šifriranje — informacije o javnem ključu se prenašajo v DNS zapisih HTTPSSVC, ne pa v zapisih tipa TXT. Za pridobitev in šifriranje ključa se uporablja avtorizirano skrajno šifriranje na osnovi mehanizma HPKE (Hybrid Public Key Encryption). ECH prav tako podpira varno ponovno prenos ključa s strežnika, kar se lahko uporablja v primeru rotacije ključev na strežnikom in za reševanje težav pri pridobivanju zastarelih ključev iz predpomnilnika DNS.
Izvor: opennet.ru
