

Podjetje ESET sporoča, da so v trgovini Google Play pojavile škodljive aplikacije, ki si prizadevajo pridobiti dostop do enkratnih gesel za obhod dvostopenjske avtentifikacije.
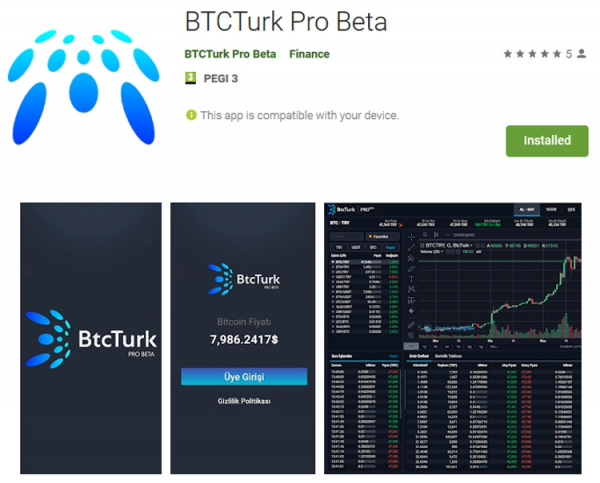
Strokovnjaki ESET so ugotovili, da so zlonamerne programske opreme maskirane kot zakonita kripto borza BtcTurk. Zlasti so bile odkrite zlonamerne aplikacije z imeni BTCTurk Pro Beta, BtcTurk Pro Beta in BTCTURK PRO.
Po prenosu in namestitvi ene od teh aplikacij uporabnik prejme zahtevo za dostop do obvestil. Nato se prikaže okno za vnos prijavnih podatkov v sistem BtcTurk.
Vnos avtentikacijskih podatkov se konča s tem, da žrtev prejme sporočilo o napaki. Pri tem se posredovani podatki in skočna obvestila s kodo avtentikacije pošljejo na oddaljen strežnik kibernetske kriminalce.
ESET opaža, da je odkrivanje škodljivih aplikacij s podobnimi funkcijami prvi znani primer od uvedbe omejitev dostopa Android aplikacij do dnevnika klicev in SMS-ov.
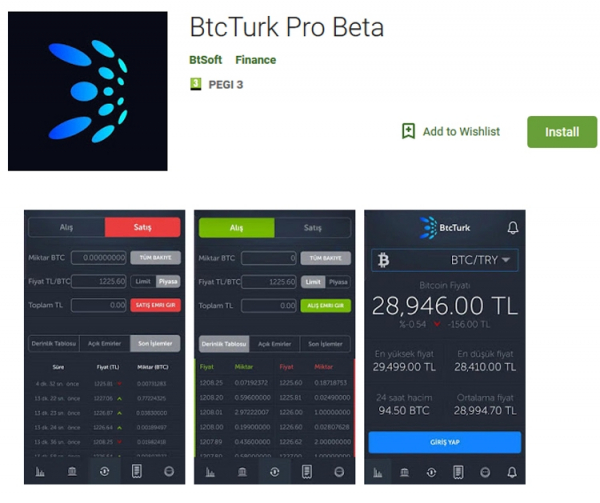
Lažne kripto aplikacije so bile naložene v trgovino Google Play v tem mesecu. Trenutno so odkriveni programi odstranjeni, vendar lahko zlonamerni napadalci naložijo škodljive aplikacije s podobnimi funkcijami pod drugimi imeni.
Izvor: 3dnews.ru
