

V katalogu PyPI (Python Package Index) so bile odkrite tri knjižnice, ki vsebujejo zlonamerno kodo. Pred odkritjem težav in umikom iz kataloga so paketi skupaj uspešno prenesli skoraj 15 tisočkrat.
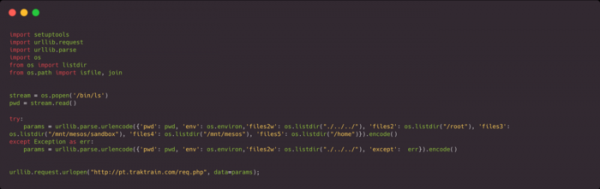
Paketa dpp-client (10,194 prenosov) in dpp-client1234 (1,536 prenosov) sta bila distribuirana od februarja in sta vključevala kodo za pošiljanje vsebine spremenljivk okolja, ki so lahko vključevale dostopne ključe, žetone ali gesla za sisteme neprekinjene integracije ali oblačna okolja, kot je AWS. Paketi so tudi pošiljali na zunanji gostitelj seznam vsebine imenikov "/home", "mnt/mesos/" in "mnt/mesos/sandbox".
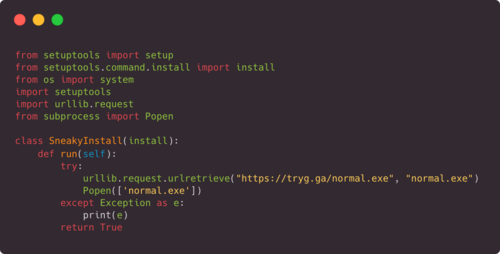
Paket aws-login0tool (3,042 prenosa) je bil nameščen v repozitorij PyPI 1. decembra in je vključeval kodo za prenos in izvajanje trojanskega programa za prevzem nadzora nad gostitelji, ki delujejo pod operacijskim sistemom Windows. Pri izbiri imena paketa je bila vzeta v obzir blizu ležeča tipka "0" in "-", zato obstaja verjetnost, da je razvijalec pomotoma vtipkal "aws-login0tool" namesto "aws-login-tool".
Problematične pakete so odkrili v preprostem poskusu, v okviru katerega je bila z orodjem Bandersnatch prenesena del paketa PyPI (približno 200 tisoč od 330 tisoč paketov v repozitoriju), nato pa so s pomočjo orodja grep izluščili in analizirali pakete, v datoteki setup.py katerih je omenjeno klic "import urllib.request", ki se običajno uporablja za pošiljanje zahtevkov zunanjim gostiteljem.
Izvor: opennet.ru
