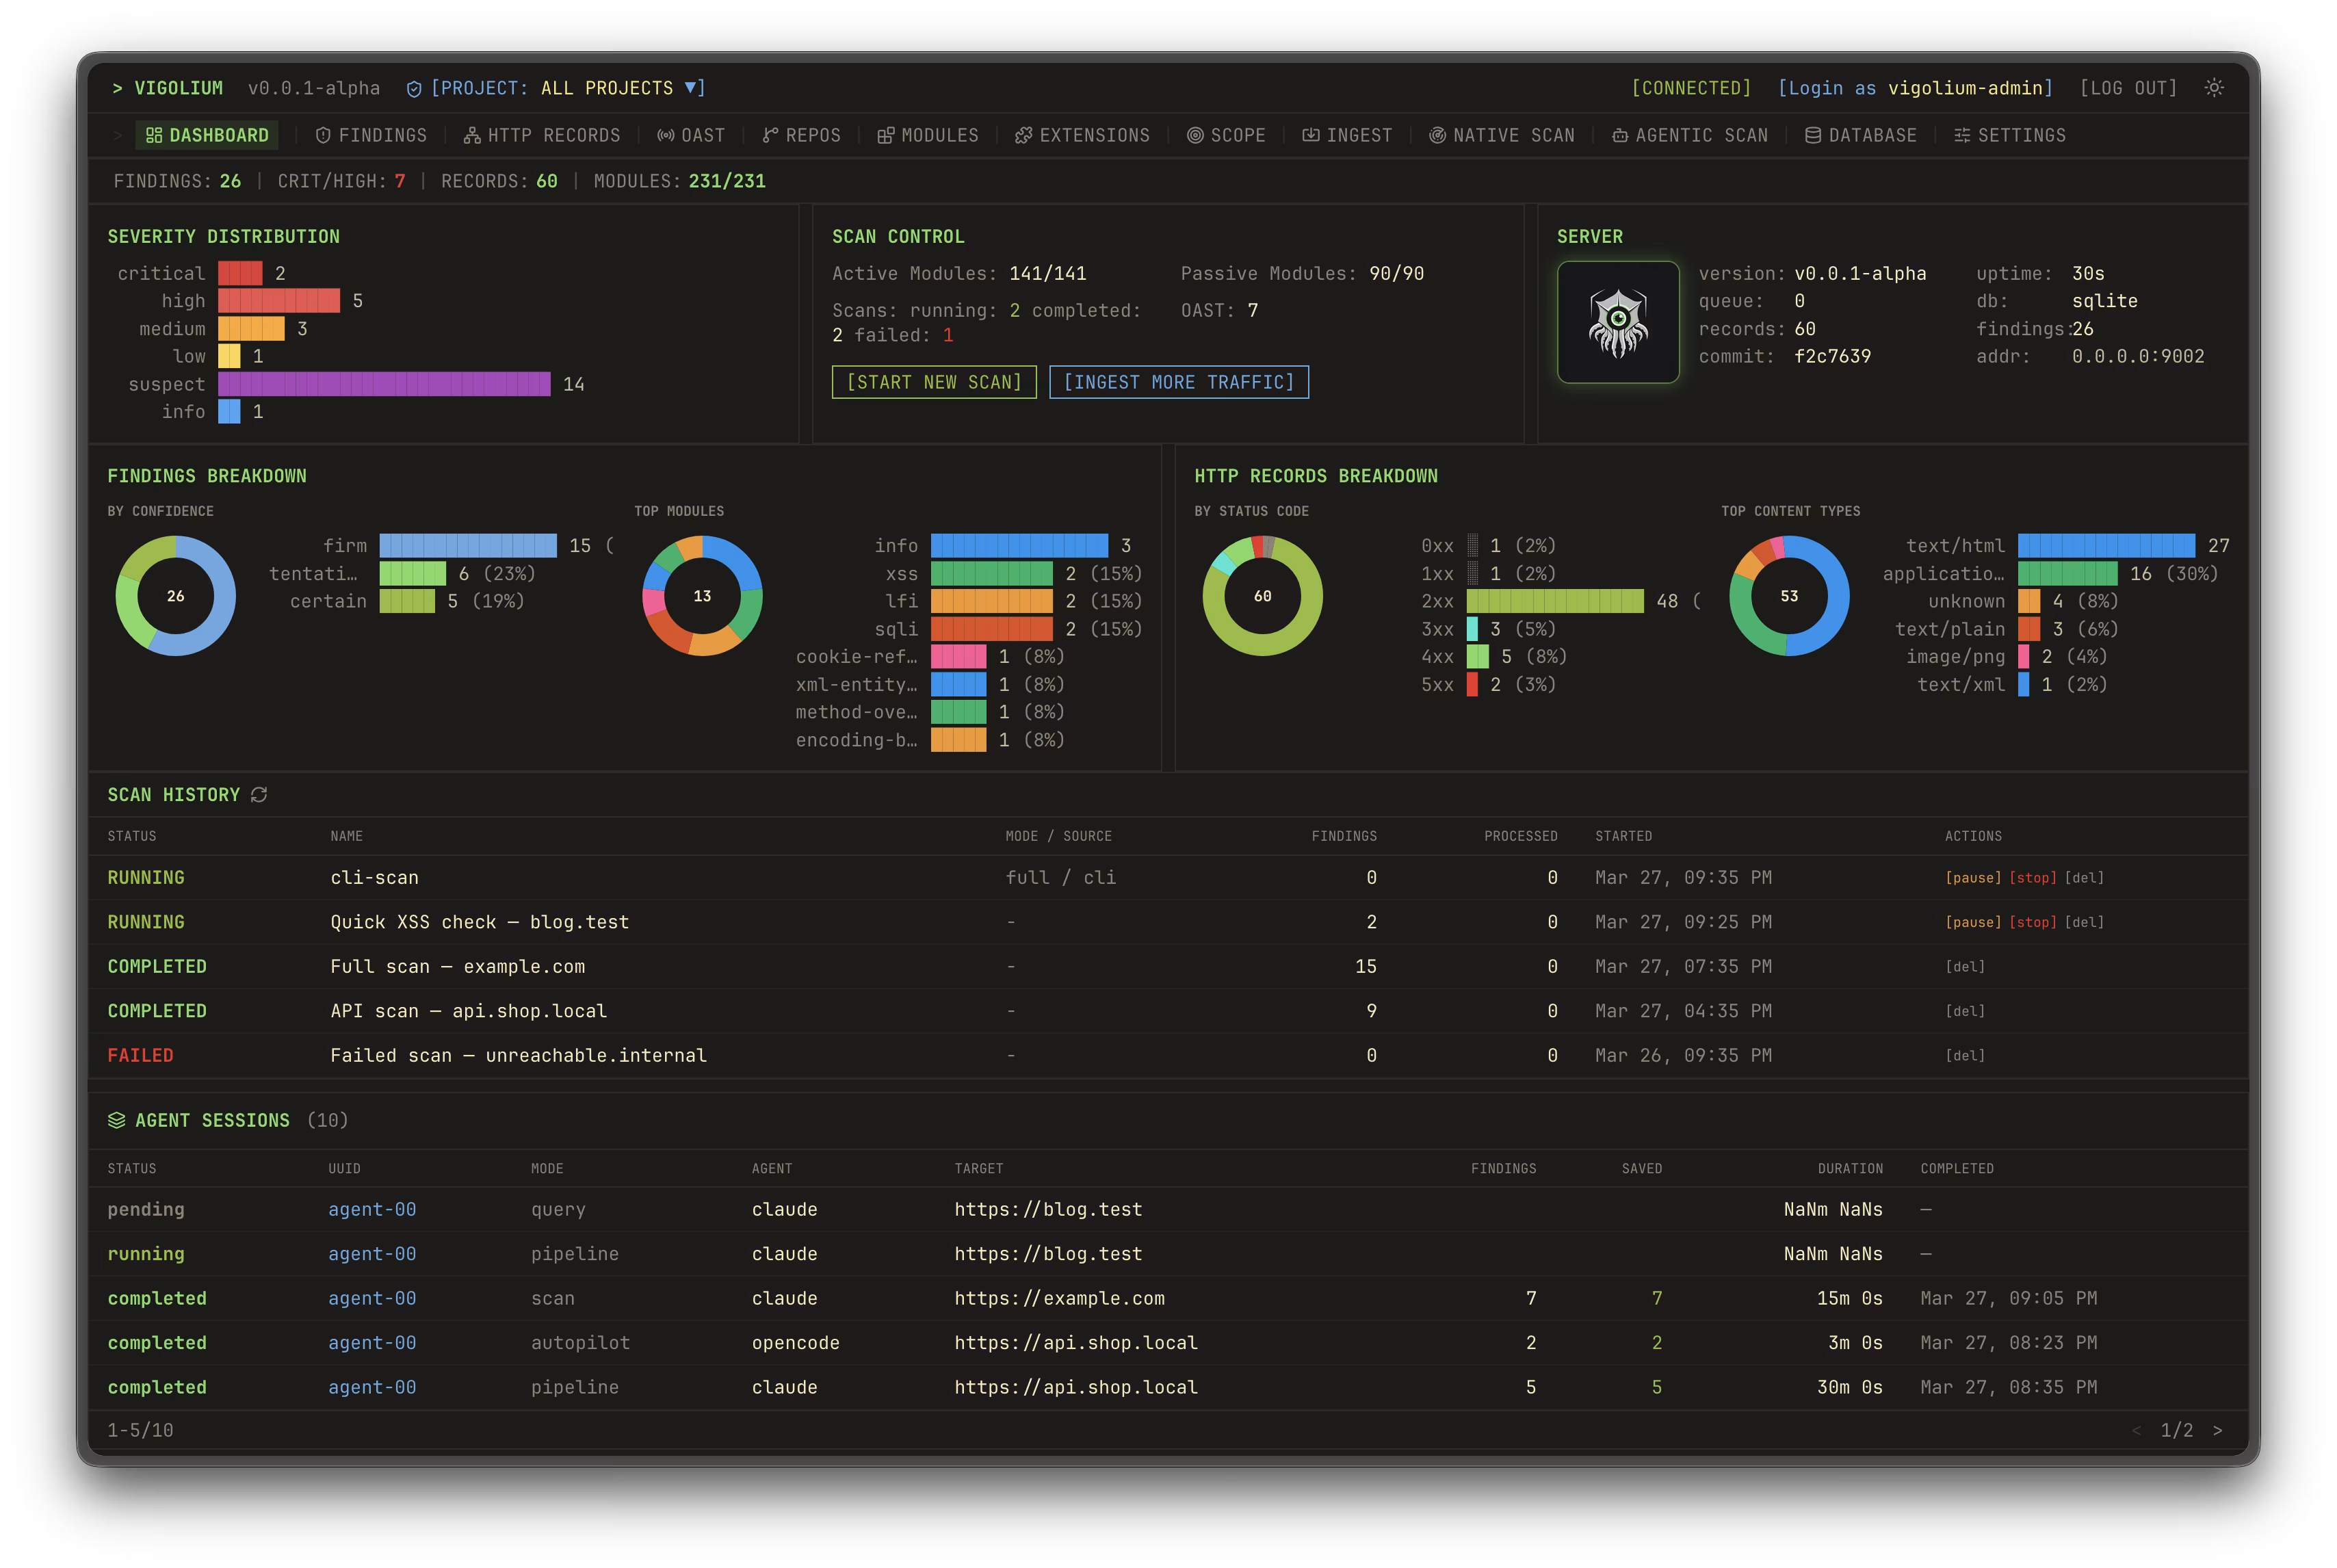
Objavljen je početni javni izdanak Vigolium v0.1.13-beta — skener ranjivosti za web-aplikacije koji kombinuje klasično determinističko skeniranje sa agentnim auditem na bazi LLM. Projekt je dostupan na GitHubu i distribuira se pod licencom GNU AGPLv3; komercijalni deo je iznet u oblak Cloud Console, dok je jezgro skenera deklarisano kao otvoreno.
Vigolium nudi dva osnovna režima rada: vigolium scan — uobičajeno višekratno skeniranje sa pretragom sadržaja, spideringom putem pregledača, aktivnim i pasivnim audito; i vigolium agent — agentski režim gde LLM bira module, planira napade, generiše korisničke JavaScript-ekstenzije i kombinuje dinamičko testiranje sa auditom izvornog koda.
Prema podacima aktuarnog imenika modula, Vigolium uključuje 251 modul provere, od čega je 154 aktivnih in 97 pasivnih. Aktivni moduli šalju izmenjene zahteve i primenjuju fuzzing, injekcije i ponašajnu analizu, dok pasivni analiziraju već dostupne parove zahteva/odgovora bez generisanja dodatnog saobraćaja.
Возможности
Native Scan — uobičajeno determinističko skeniranje.
Režim vigolium scan je namenjen brzim i ponovljivim proverama. Prolazi kroz više faza: spoljašnje prikupljanje podataka, otkrivanje sadržaja, browser/SPA-spidering i audit. Ovaj režim je zgodan za CI, redovne provere i situacije kada je važno dobiti predvidljiv rezultat bez uključivanja LLM.Agentic Scan — agentski audit sa LLM.
Režim vigolium agent koristi ugrađeni runtime olium. Agent može samostalno tražiti endpoints, birati module, pokretati provere, analizirati kod, izvoditi SAST i ponovo proveravati nalaze. Podržani su scenariji Autopilot, Swarm i Query mode: od autonomnog skeniranja cilja do jednokratnih zahteva za reviziju koda, pronalaženje endpoints i otkrivanje tajni.Provere XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE i SSRF.
U imeniku modula su navedene provere reflektovanog XSS, SQL-injekcija kroz greške i boolean-based blind SQLi, NoSQL-injekcija, server-side template injection, local file inclusion, command injection, XXE, SSRF i out-of-band ranjivosti. Za nalaze se koristi skala ozbiljnosti od critical do info i skala sigurnosti certain, firm, tentative.OAST-provere za 'slepe' ranjivosti.
Vigolium lahko preverja slepi XSS, slepi SSRF, slepi XXE in slepi RCE prek povratnih mehanizmov, vključno z interactsh. To je potrebno v primerih, ko ranljivost ni neposredno izražena v HTTP-odgovoru, ampak strežnik izvede zunanji DNS/HTTP-poizvedbo ali izvrši zamudo.Mutacija, zavedajoča se vrednosti — mutacija parametrov ob upoštevanju pomena vrednosti.
Skener klasificira parametre po semantičnem tipu: številka, UUID, JWT, e-pošta in druge možnosti, nato pa izbere mutacije glede na kontekst. To naj bi zmanjšalo šum v primerjavi z grobo zamenjavo enakih payloadov v vseh poljih zaporedno.Podpora različnim vhodnim formatom.
Kot vhod lahko predate URL, specifikacije OpenAPI/Swagger, zbirke Postman, podatke iz Burp Suite, cURL in Nuclei JSONL. Podprta je tudi dostava URL preko stdin in zagon posameznih faz skeniranja.Avtentificirano skeniranje in preverjanje IDOR/BOLA.
Vigolium podpira več sej hkrati: seje je mogoče posredovati inline, naložiti iz datotek ali opisati celotne prijavne tokove z izvlečkom žetonov. To se uporablja za preverjanje horizontalne in vertikalne kontrole dostopa, vključno z IDOR/BOLA in povišanjem privilegijev.Preverjanje okvirov in tipičnih izpostavitev.
Seznam modulov vključuje preverjanja za Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express in ASP.NET/IIS. Na primer, za Spring se preverjajo odprti Actuator endpoints, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia in konzole Java application servers; za Next.js — uhajanja skozi /_next/data, SSRF v Image Optimizer in obhod middleware.JavaScript razširitve.
Uporabnik lahko piše lastne module in hooks na JavaScriptu preko vgrajenega JS motorja s HTTP API, ki upošteva seje. Pomembna omejitev: takšne razširitve lahko izvajajo poljubne ukaze in niso izolirane v peskovniku, zato jih je treba obravnavati kot navadno izvršljivo kodo.Ločena faza triage za rezultate.
Pri testiranju varnosti, podprtih s LLM, se pogosto pojavi težava verjetnih, a neponovljivih ugotovitev. Avtor Vigolium opisuje triage kot ločeno fazo: najprej skener zbere kandidate, nato pa posebna preveritev ponovno preveri vsako ugotovitev z dokazi.Omejitve proračuna za agenta.
Za agencijsko skeniranje se lahko omeji število tokenov, klicev orodij, število iteracij triage in skupni čas izvajanja. To je pomembno za CI in penteste z določenim časom: agent ne sme neskončno 'kopati' ene cilje in zgubljati proračun na malo koristnih hipotezah.Poročila, vrsta in skaliranje.
V Native Scan so navedeni konkurenčni delovni bazeni, omejevanje hitrosti na posameznem gostitelju, hibridna vrsta v spominu, na disku ali v Redis ter samostojni HTML-izvodi. Na voljo so izhodi v obliki konzole, JSONL in HTML.Strežniški način, API in integracija z Burp Suite.
Vigolium se lahko zažene kot API-strežnik, sprejema promet, vključuje prosojni HTTP-proxy in samodejno skenira prejeti promet. Za Burp Suite je omenjena ločena razširitev burp-vigolium, ki omogoča pošiljanje živega prometa na strežnik Vigolium.Delovni prostor in konzola.
Poleg CLI projekt opisuje Delovni prostor — samostojna nadzorna plošča za vizualizacijo rezultatov, upravljanje projektov in sledenje ugotovitvam. Konzola — oblačna komercialna plast za upravljano skeniranje, centralizirano poročanje, sodelovanje in načrtovanje pregledov.
Namestitev
Projekt ponuja namestitev preko shell-skripte, npm, Docker, Homebrew, Bun in sestavljanje iz izvora. Za sestavljanje iz izvora so v README navedene zahteve Go 1.26+ in bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Razvijalci posebej opozarjajo, da je Vigolium orodje za ofenzivno varnost: način agenta se zažene brez peskovnika in pridobi popoln dostop do lupine, datotečnega sistema in omrežja gostitelja, razširitve pa lahko izvajajo poljubne ukaze. Zato se priporoča, da se agentska preverjanja izvajajo v enkratnem vsebniku ali virtualnem stroju, omejenem na specifično testiranje.
Izvor: linux.org.ru