

Podjetje Google je objavilo različico spletnega brskalnika Chrome 145. Hkrati je na voljo stabilna različica prostega projekta Chromium, ki služi kot osnova za Chrome. Brskalnik Chrome se razlikuje od Chromiumn po uporabi logotipov Google, sistemu za pošiljanje obvestil v primeru zrušitve, modulih za predvajanje zaščitenega video vsebin (DRM), sistemu avtomatskega nameščanja posodobitev, stalni uporabi zaščitne izolacije Sandbox, zagotavljanju ključev do Google API in prenosu parametrov RLZ pri iskanju. Za tiste, ki potrebujejo več časa za posodobitev, se posebej podpira podaljšana stabilna različica, ki traja 8 tednov. Naslednja izdaja Chrome 146 je načrtovana za 10. marec.
Glavne novosti v Chrome 145:
- Dodana je podpora za slikovni format JPEG XL, za dekodiranje katerega je uporabljena knjižnica jxl-rs z implementacijo JPEG-XL v jeziku Rust. Podpora za JPEG XL je še vedno privzeto onemogočena in zahteva aktivacijo parametra „chrome://flags/#enable-jxl-image-format“.
- Nadaljuje se razvoj načina AI, ki omogoča interakcijo z AI agentom iz naslovne vrstice ali iz strani, prikazane ob odprtju nove zavihka. Način AI omogoča postavljanje zapletenih vprašanj v naravnem jeziku in prejemanje odgovorov na podlagi agregacije informacij z najbolj relevantnih strani na dano temo. Po potrebi lahko uporabnik pojasnjuje informacije s pomočjo dodatnih vprašanj. Način prav tako omogoča postavljanje vprašanj o vsebini strani neposredno iz naslovne vrstice. V Chrome 145 je način AI implementiran v različicah za platformi Android in iOS. Za uporabnike iz Kanade, Indije in Nove Zelandije se je pričelo privzeto vključevanje klepetalnega robota Gemini (pri uporabi angleškega jezika).
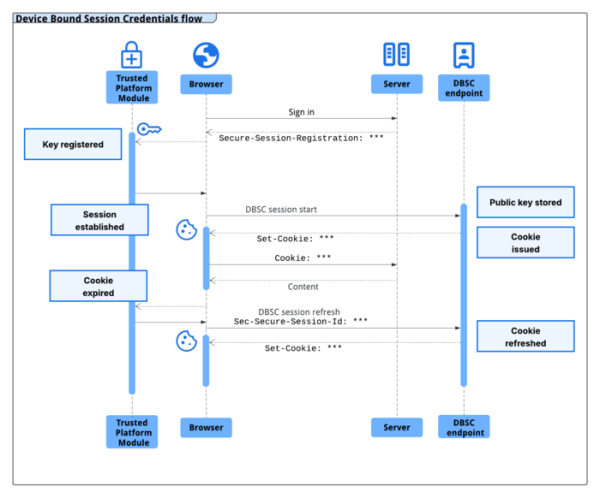
- Dodana je mehanika DBSC (Device Bound Session Credentials) koja omogućava vezivanje autentifikacijske seanse na web stranici za određeni uređaj kako bi se otežalo izvođenje napada sa drugih sistema koristeći presretnute sesijske kolačiće. Za kreiranje uređajem vezane seanse predložen je HTTP header „Secure-Session-Registration“. Metoda zaštite se svodi na pružanje para kriptografskih ključeva vezanih za trenutni uređaj, generisanih prilikom povezivanja i čuvanih u TPM-u (Trusted Platform Module). U seansi se koriste kolačići s malim vremenom trajanja koji se periodično obnavljaju korišćenjem privatnog ključa i mogu se proveriti javnim ključem.

- Uklonjen je parametar koji je omogućavao isključivanje blokade obaveznih dodataka u pretraživaču, u kojima su otkrivena nebitna kršenja pravila kataloga Chrome Web Store. Na nebitna kršenja se smatraju prisutnost potencijalnih ranjivosti, nametanje dodatka bez znanja korisnika, manipulacije metapodacima, kršenje pravila o korisničkim podacima i dovođenje u zabludu o funkcionalnosti.
- U verziji za platformu Android, prilikom aktivacije režima proširene zaštite (AAPM, Android Advanced Protection Mode), onemogućen je Javascript API WebGPU. Web stranice koje koriste WebGPU za renderovanje 3D sadržaja (na primer, Google Maps) mogu koristiti sporije alternative poput WebGL (u testovima su bile 5.78% sporije). Za određivanje onemogućavanja WebGPU može se koristiti svojstvo navigator.gpu.
- U verziji za Android, prilikom uključivanja režima proširene zaštite pretraživača (Enhanced Safe Browsing), implementirana je lokalna analiza izgleda stranica na prisutnost znakova prevara. Ako lokalna provera otkrije sumnju na sumnjiv sadržaj, izvršava se dodatna provera na Google serverima, a u slučaju potvrde, korisniku se prikazuje upozorenje.
- Dodana API Origin, ki zagotavlja objekt Origin, ki implementira koncept Web Origin in ponuja metode za primerjavo, serializacijo in razlago Web Origin. Izraz „Web Origin“ je opredeljen v RFC 6454 za ločevanje meja izolacije in zaupanja do vsebine. Web Origin zajema del URL-ja, ki vključuje protokol, ime gostitelja in številko porta (na primer, https://opennet.ru). Novi API je uveden za unifikacijo operacij z Web Origin, da se izognemo ranljivostim zaradi nepravilnih primerjav serializiranih ASCII predstavitev Web Origin pri določanju pripadnosti virov enemu spletnemu mestu.
- Ločena so dovoljenja za dostop do lokalnega sistema pri interakciji z javnimi spletnimi mesti. Pozivi s spletnega mesta k IP-naslovov lokalnemu omrežju (intranet ali notranje naslove) in loopback vmesniku (127.0.0.0/8) se zdaj obravnavajo z uporabo različnih pooblastil (local-network in loopback-network), ki zahtevajo potrditev operacije uporabnika v posebnem dialogu. Pod zaščito spadajo poskusi nalaganja virov, pozivi fetch() in iframe-vstavki. Dostop do notranjih virov uporabljajo zlonamerni uporabniki za izvajanje CSRF napadov na usmerjevalnike, točke dostopa, tiskalnike, korporativne spletne vmesnike in druge naprave ter storitve, ki sprejemajo pozive samo iz lokalnega omrežja. Poleg tega se skeniranje notranjih virov lahko uporablja za posredno identifikacijo ali zbiranje informacij o lokalnem omrežju.
- Odstranjena je nastavitev UserAgentReduction, ki je omogočala vračanje prenosa neobrezanih informacij v HTTP glavi User-Agent in JavaScript parametrih navigator.userAgent, navigator.appVersion in navigator.platform. Zdaj brskalnik vedno pošlje skrajšano različico User-Agent brez podrobnih informacij o platformi (na primer, „Android 16; S“ namesto „Android 16; SM-A205U“).
- Prebujenemu PDF-pregledovalniku je dodana možnost shranjevanja dokumenta v oblak Google Drive. V Google Drive se dokumenti iz Chrome shranijo v mapo „Saved from Chrome“.
- API LayoutShift, ki omogoča sledenje spremembi položaja DOM elementov na zaslonu, je bil prepeljan na izhod informacij v CSS-pikselih namesto zaslonskih pikselih. CSS-piksel upošteva DPI zaslona in je vizualno enak na vseh zaslonih, tudi na monitorjih z visoko gostoto pikslov. Sprememba je bila izvedena, da se Chrome prilagodi obnašanju drugih brskalnikov.
- Za API Controlled Frame je implementirana metoda WebRequest.SecurityInfo koja omogućava web aplikacijama da presretnu HTTPS, WSS ili WebTransport zahtev ka serveru i dobiju uzorak certifikata. strežnika i koriste ga za ručnu verifikaciju certifikata korišćenog prilikom direktnog povezivanja sa tim istim serverom putem TCP/UDP.
- Dodata je podrška za CSS osobine column-wrap i column-height, definisane u specifikaciji CSS Multi-column Layout 2. Osobina column-wrap omogućava premeštanje kolona u novu liniju umesto horizontalnog skrolovanja, ukoliko kolone ne stanu unutar visine određene osobinom column-height.
- Dodata je CSS osobina text-justify koja omogućava određivanje tipa poravnanja teksta kada se koristi „text-align: justify“;
- U CSS osobinama letter-spacing i word-spacing je dozvoljeno navođenje veličine razmaka u procentima.
- U JavaScript objektima Map i WeakMap implementirana je specifikacija „upsert“, koja olakšava rad sa kolekcijama parova ključ/vrednost. Dodate su metode getOrInsert i getOrInsertComputed koje vraćaju već postojeću vrednost u kolekciji povezanu sa specificiranim ključem, ili kreiraju novu stavku ako ključ nije pronađen.
- Implementacija API-ja IndexedDB prepisana je korišćenjem SQLite baze podataka kao backend-a (prethodna implementacija se bazirala na LevelDB u posebnim datotekama). Nova verzija se za sada koristi samo u kontekstima koji se nalaze u memoriji, na primer, koristi se u inkognito režimu.
- Unesena su poboljšanja u alatima za web programere. U sučelju za inspekciju mreže u panelu „Usmeravanje zahteva“ omogućena je po defaultu opcija ograničavanja brzine pojedinačnih mrežnih zahteva.
Pored novina i ispravki grešaka, u novoj verziji rešeno je 11 ranjivosti. Mnoge od ranjivosti otkrivene su kao rezultat automatizovanog testiranja alatima AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Kritične probleme koji omogućavaju zaobilaženje svih nivoa zaštite pretraživača i izvršavanje koda u sistemu van sandbox okruženja nisu otkriveni. U okviru programa za isplatu novčanih nagrada za otkrivanje ranjivosti, kompanija Google je postavila 11 premija i isplatila 18.5 hiljada dolara (jedna premija od $8000, $5000, $2000 i $500, tri premije od $1000). Iznos 4 nagrade još uvek nije definisan.
Izvor: opennet.ru
