

Podjetje Google je objavilo različico spletnega brskalnika Chrome 146. Hkrati je na voljo stabilna izdaja proste različice Chromium, ki predstavlja osnovo za Chrome. Brskalnik Chrome se od Chromiuma razlikuje po uporabi logotipov Google, sistemu obveščanja v primeru zrušitve, modulih za predvajanje zaščitenega videa (DRM), sistemu samodejnega posodabljanja, stalni aktivaciji Sandbox izolacije, dobavi ključev za Google API in prenosu RLZ parametrov med iskanjem. Za tiste, ki potrebujete več časa za posodobitev, posebej podpiramo različico Extended Stable, ki traja 8 tednov. Naslednja izdaja Chrome 147 je načrtovana za 7. april.
Poleg tega je podjetje Google napovedalo objavo uradnih različic Chrome za Linux sisteme, ki temeljijo na arhitekturi ARM64. Linux različice za ARM64 se bodo začele oblikovati v drugem četrtletju leta 2026 in bodo na voljo v paketih deb in rpm. Prej so bile uradne različice Chrome za Linux objavljene le za arhitekturo x86_64, medtem ko so bile za arhitekturo ARM64 na voljo le tretje različice Chromium, ki jih ponujajo distribucije. Uradna različica Chrome se razlikuje po podpori za povezavo z računom Google, integraciji storitev Google, sinhronizaciji podatkov med napravami, poenostavljeni namestitvi dodatkov iz Chrome Web Store in možnosti aktivacije razširjenega načina zaščite.
Glavne spremembe v Chrome 146:
- Za del uporabnikov je aktiviran mehanizem selektivnega omejevanja pooblastil (Selective permission intervention), ki blokira dostop povezanih JavaScript skriptov za prikazovanje oglasov do možnosti, ki vplivajo na zasebnost, kot je dostop do informacij o lokaciji, mikrofonu, odložišču, Bluetoothu, USB-ju, serijskemu vodilu in zajemanju zaslona. Ideja je, da če je uporabnik strani omogočil dostop do takšnih možnosti, ti dovoljenji ne bosta veljali za zunanje skripte, ki so naloženi z drugih spletnih mest (izključno prek oznake iframe ali neposredno prek oznake script).
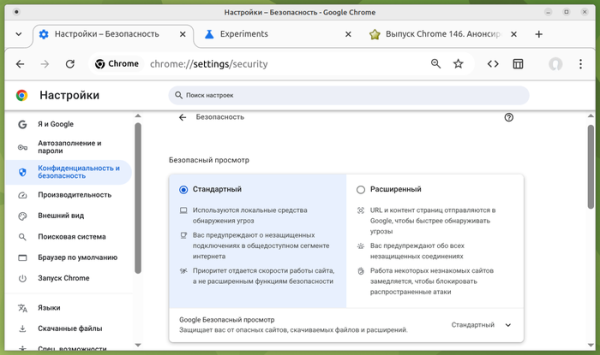
- Struktura postavitev, povezanih z varnostjo, je bila spremenjena. Z namenom poenostavitve je uporabniku omogočen izbor med standardno in okrepljeno zaščito, kar omogoča dosego želenega varnostnega nivoja brez potrebe po razumevanju podrobnosti in razširjenih možnosti. Ob izbiri okrepljenega načina se dodatno preverjajo URL-ji in vsebine na serverima Google, izpisujejo se opozorila za nezaščitena omrežja in upočasni se delovanje netipičnih spletnih mest za blokiranje napadov. Po želji se lahko uporabnik vrne na staro shemo ločenega konfiguriranja vsake nastavitve. Za upravljanje z vključitvijo nove oblike nastavitve varnosti je predlagana možnost „chrome://flags/#bundled-security-settings“.

- Razvoj AI-načina, ki omogoča interakcijo z AI-agentom iz naslovne vrstice ali s strani, ki se prikaže ob odprtju novega zavihka, se je nadaljeval. AI-način omogoča postavljanje zapletenih vprašanj v naravnem jeziku in prejemanje odgovorov na podlagi agregacije informacij z najrelevantnejših strani na določeno temo. Po potrebi lahko uporabnik razjasni informacije s podvprašanji. Način prav tako omogoča postavljanje vprašanj o vsebini strani neposredno iz naslovne vrstice. V Chrome 146 je bila omogočena uporaba datotek iz Google Drive kot konteksta za AI-agenta.
- V načinu samodejnega izpolnjevanja polj je omogočena uporaba dodatnih vrst podatkov, ki so bile prej na voljo le ob vključitvi načina razširjenega samodejnega izpolnjevanja (Enhanced autofill).
- Začela se je postopna vključitev zaščite uporabnikom pred dostopom do lokalnega sistema ob interakciji z javnimi spletnimi mesti. Dostopi s strani do IP-naslovov lokalne mreže (intranet ali notranje naslove) ali loopback vmesnika (127.0.0.0/8) bodo zahtevali potrditev operacije pri uporabniku. Pod ukrepe zaščite spadajo poskusi nalaganja virov, poizvedbe fetch() in iframe vstavljanje. Zaščita zaenkrat ne velja za povezave prek WebSockets, WebTransport in WebRTC, a bo dodana z naslednjo izdajo.
Zlonamerni uporabniki izkoriščajo dostop do notranjih virov za posredno identifikacijo in izvajanje CSRF napadov na usmerjevalnike, dostopne točke, tiskalnike, korporativne spletne vmesnike ter druge naprave in storitve, ki sprejemajo zahteve samo iz lokalnega omrežja. Za upravljanje vstopa podomrežij v kategorijo notranjih ali javnih je bila predlagana nastavitev LocalNetworkAccessIpAddressSpaceOverrides, za avtomatsko dovoljenje dostopa za otroške iframe na podlagi pooblastil starševskega iframe-a pa je bila dodana nastavitev LocalNetworkAccessPermissionsPolicyDefaultEnabled.
- Dodana sta CSS lastnosti 'animation-trigger' in 'trigger-scope' za upravljanje animacij na podlagi položaja pomikanja strani. Na primer, animacijo lahko zaženete, ustavite ali ponovno zaženete, ko dosežete določen položaj pomikanja, in to brez uporabo JavaScript kode, le z deklarativnim CSS.
- Uvedena je podpora za register uporabniških elementov, ki omogoča ločevanje področja vidnosti uporabniških HTML elementov, kar je lahko potrebno, če na eni strani uporabljate več različnih uporabniških HTML elementov z enakim imenom. V primeru uporabe več knjižnic na strani, ki določajo element z enakim imenom, se elementi vsake knjižnice lahko zaklenejo na določene dele DOM hierarhije s pomočjo JavaScript objekta CustomElementRegistry. Na primer, če dve knjižnici določata različne elemente z enakim imenom , lahko v enem delu strani uporabite element iz prve knjižnice, v drugem delu pa iz druge.
- Dodana je API Sanitizer, ki je lahko koristen za čiščenje vhodnih podatkov in odstranjevanje HTML oznak, ki se lahko uporabijo za izvajanje XSS napadov. API ponuja metode za manipulacijo HTML in odstranitev HTML elementov, ki vplivajo na prikaz in izvajanje. Za varno vstavljanje HTML vsebine je bila predlagana metoda element.setHTML(), podobna element.innerHTML, a varna pred medspletno skriptiranjem (XSS). Za varno razčlenitev HTML je bil implementiran dokument.document.parseHTML(). const unsanitizedString = "abc alert(1) def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- V elementu „meta“ je vpeljan parameter z imenom „text-scale“ (na primer, ), ki vključuje samodejno prilagajanje velikosti pisave na strani v skladu z nastavitvami brskalnika in operacijskega sistema, če se na strani uporabljajo relativne enote merjenja (rem in em).
- V API-ju WebGPU je dodan opcijski način združljivosti, ki nudi podmnožico funkcij, ki delujejo na sistemih z zastarelim grafičnim API-jem, kot sta OpenGL in Direct3D11.
- V JavaScriptu je dodana možnost združevanja več iteratorjev v enega z uporabo metode Iterator.concat().
- V načinu „Origin trials“ je bil uveden API WebNN, ki omogoča uporabo storitev, ki jih zagotavlja operacijski sistem za strojno učenje, in povezane strojne zmožnosti.
- V načinu „Origin trials“ je implementiran API CPU Performance za pridobivanje informacij o ravni zmogljivosti in karakteristikah procesorja (število jeder, tip, arhitektura, model, frekvenca itd.).
- V načinu „Origin trials“ je dodana lastnost „focusgroup“, ki omogoča premikanje med gumbi ali drugimi elementi, povezanimi s prestavljanjem fokusa, z uporabo tipk za obvladovanje kazalca namesto tabulacije.
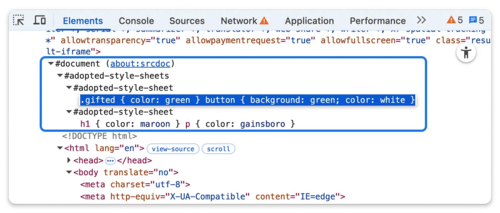
- Dodane so izboljšave orodjem za web-razvijalce. V web-konzoli je omogočeno shranjevanje rezultatov urejanja ukazov pri brskanju po zgodovini operacij. V plošči Elements je omogočeno prikazovanje CSS-slogov, dodanih programsko k Shadow DOM, skozi ločen vozel „#adopted-style-sheets“ v drevesu DOM, podobno kot ogled in urejanje stilov, določenih preko oznake .

Poleg novosti in popravkov je v novi različici odpravljenih 29 ranljivosti. Mnogo ranljivosti je bilo odkritih z avtomatiziranim testiranjem z orodji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Ena od težav (prelivanje predpomnilnika v WebML) je bila označena s kritično stopnjo nevarnosti, kar pomeni, da ranljivost omogoča zaobiti vse ravni zaščite brskalnika in zagnati kodo v sistemu zunaj sandboxeskega okolja. V okviru programa nagrad za odkrivanje ranljivosti je podjetje Google za to različico podelilo 29 nagrad in izplačalo 211 tisoč dolarjev, kar je postalo rekord za višino izplačil v okviru ene različice (dve nagradi po 43000 dolarjev, po ena nagrada po 36000, 33000, 11000 in 7000 dolarjev, po dve nagradi po 10000 in 3000 dolarjev ter po štiri nagrade po 2000 in 1000 dolarjev). Višina 12 nagrad trenutno še ni določena.
Izvor: opennet.ru
