Na voljo je izid operacijskega sistema Chrome OS 121, ki temelji na jedru Linux, sistemskem upravitelju upstart, orodju za sestavljanje ebuild/portage, odprtih komponentah in spletnem brskalniku Chrome 121. Uporabniško okolje Chrome OS je omejeno na spletni brskalnik, namesto standardnih programov pa se uporabljajo spletne aplikacije, vendar Chrome OS vključuje tudi popoln večkratni vmesnik, namizje in opravilno vrstico. Izvorne kode so na voljo pod svobodno licenco Apache 2.0. Zbirka Chrome OS 120 je na voljo za večino aktualnih modelov Chromebook. Za uporabo na običajnih računalnikih je na voljo različica Chrome OS Flex.
Glavne spremembe v Chrome OS 121:
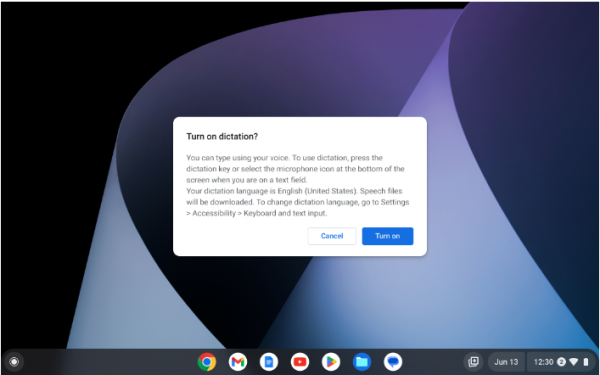
- Dodana je podpora za aktivacijo glasovne vnosa s kombinacijo tipk Search + D ali ločeno tipko, ki je na voljo na nekaterih tipkovnicah Logitech.

- Ponujena je možnost uporabe programskega bralnika ChromeVox za interakcijo z aplikacijami, ki se izvajajo v načinu App Streaming (omogoča oddaljeno delo z zunanjimi Android aplikacijami, za katere se v ločenem oknu prikazuje vmesnik pametnega telefona).
- Ob prvem zagonu Google Assistant ne prikaže več dobrodošlih sporočil uporabniku.
- Dodana je nova upravljalska gesto, ki omogoča zapiranje pojavnih obvestil s touchpadom.
- Dodana je podpora za način tiskanja brez robov, ki se na primer lahko uporablja za tiskanje fotografij, ki zasedajo celoten prostor na fotografski papir.
- V ChromeOS Flex je prenehana podpora za naprave HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 in Dell Optiplex 980.
- Odpravljenih je 7 ranljivosti, od katerih 6 pripada srednjemu nivoju nevarnosti:
- Ranljivosti CVE-2024-25556, CVE-2024-1280 in CVE-2024-1281 vodijo do zapisovanja podatkov izven dodeljenega pomnilnika in zadevajo gonilnik CAMX, funkcijo cam_lrme_mgr_hw_prepare_update in funkcijo PhysmemCreateNewDmaBufBackedPMR.
- Ranljivost CVE-2024-25557 je posledica dostopa do že sproščenih fizičnih strani pomnilnika (Physical Pages use-after-free) na strani GPU PowerVR in omogoča branje in zapisovanje v fizični pomnilnik iz prostora uporabnika.
- Ranljivost CVE-2024-25558 je rezultat celotnega prelivanja v gonilniku GPU PowerVR in omogoča zapis podatkov v območje zunaj meja s pomnilnikom.
- CVE-2023-6817 in CVE-2023-6932 so ranljivosti v jedru Linux.
- Ranljivost (zaenkrat brez CVE, dodeljena visokemu nivoju nevarnosti) v grafičnem upravitelju Ash, povzročena zaradi dostopanja do pomnilnika po njegovi sprostitvi.
Izvor: opennet.ru