

Predstavljen je izdanak distribucije Kali Linux 2022.1, koji je namenjen testiranju sistema na prisustvo ranjivosti, provođenju revizije, analizi preostalog sadržaja i utvrđivanju posledica napada zlonamernih korisnika. Svi originalni radovi, stvoreni u okviru distribucije, distribuiraju se pod GPL licencom i dostupni su preko javnog Git-repozitorijuma. Za preuzimanje su pripremljene različite verzije iso-slika, veličine 471 MB, 2.8 GB, 3.5 GB i 9.4 GB. Build-ovi su dostupni za arhitekture i386, x86_64, ARM (armhf i armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Po default-u dolazi sa Xfce radnom površinom, ali opcionalno podržava KDE, GNOME, MATE, LXDE i Enlightenment e17.
Kali uključuje jednu od najopsežnijih kolekcija alata za stručnjake u oblasti računarske bezbednosti: od alata za testiranje web aplikacija do provale u bežične mreže i programa za čitanje podataka sa RFID čipova. U paketu se nalazi kolekcija eksploita i više od 300 specijalizovanih alata za proveru bezbednosti, kao što su Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Pored toga, distribucija uključuje alate za ubrzavanje otkrivanja lozinki (Multihash CUDA Brute Forcer) i WPA ključeva (Pyrit) koristeći tehnologije CUDA i AMD Stream, omogućavajući korišćenje GPU grafičkih kartica NVIDIA i AMD za obavljanje računarskih operacija.
U novom izdanju:
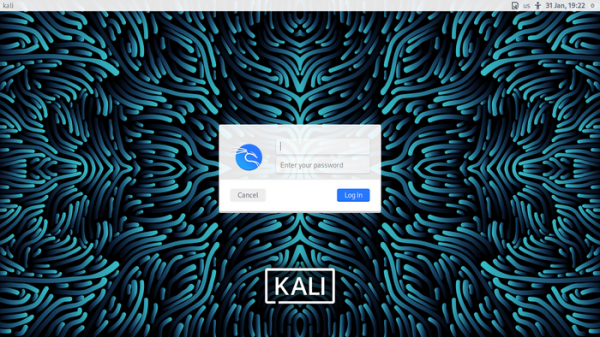
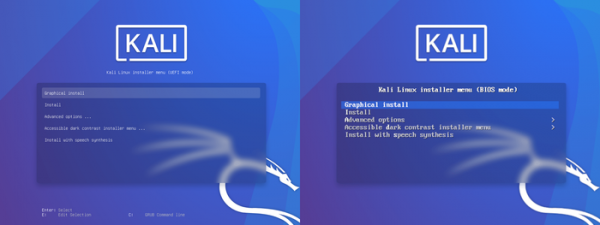
- Ažuriran je dizajn procesa pokretanja, ekrana za prijavu i instalatera.

- Redizajnirano je boot meni. Ujedinjene su opcije boot menija za sisteme sa UEFI i BIOS-om, kao i za različite verzije iso-slika (installer, live i netinstall).

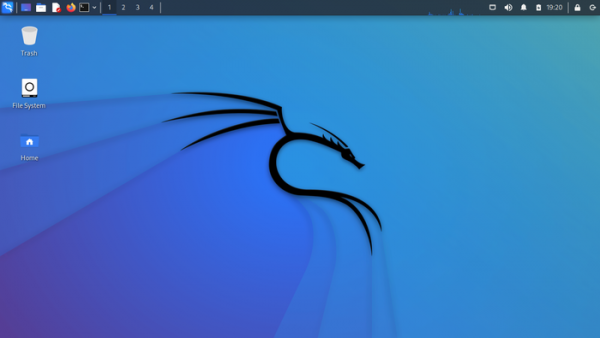
- Predložene su nove pozadine za radnu površinu sa simbolikom distribucije.

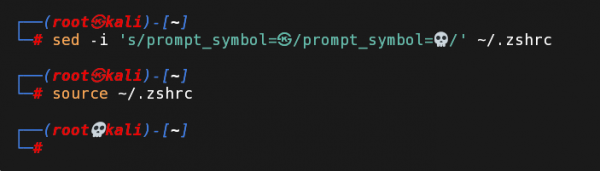
- Modernizovano je prompt komandne ljuske zsh. Po default-u su skrivene informacije o povratnim kodovima i broju pozadinskih procesa koji su mogli smetati prilikom rada. Kada se koristi root privilegija, umesto 💀 se koristi simbol ㉿.

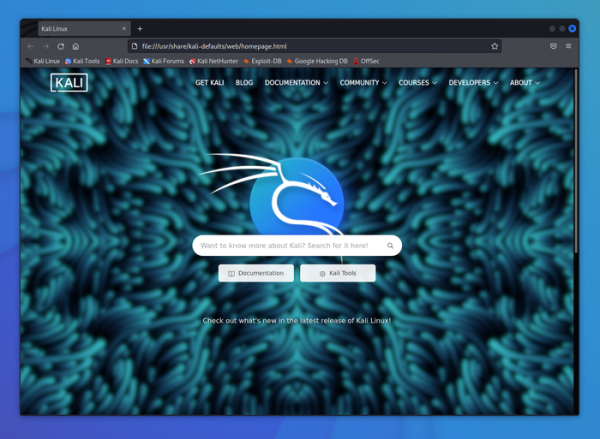
- Promenjena je stranica koja se po default-u prikazuje u pretraživaču, dodate su veze na dokumentaciju i alate, kao i implementirana funkcija pretrage.

- Dodata je puna verzija „kali-linux-everything“, koja uključuje sve dostupne pakete (osim Kaboxer-a) za samostalnu instalaciju na sistemima koji nemaju internet konekciju. Veličina verzije je 9.4 GB i dostupna je za preuzimanje samo putem BitTorrent-a.
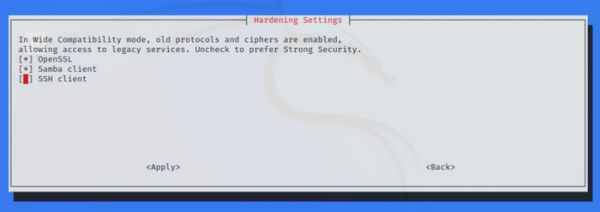
- U alatu kali-tweaks dodata je nova sekcija „Hardening“, preko koje je moguće promeniti parametre SSH klijenta radi veće kompatibilnosti sa starim sistemima (vratiti podršku za stare algoritme i šifre).

- Poboljšana je kompatibilnost sa VMware virtuelizacijskim platformama prilikom pokretanja Kali u gostovanju sa radnom površinom baziranom na i3 (kali-desktop-i3). U sličnim okruženjima podrška za clipboard i drag&drop interfejs je uključena po default-u.
- U glavni sastav vraćen je sintetizator govora za organizovanje rada slepih osoba.
- Dodati su novi alati:
- dnsx — orodje za delo z DNS, ki omogoča pošiljanje poizvedb na več DNS strežnikov hkrati.
- email2phonenumber — OSINT pripomoček za določitev telefonske številke na podlagi e-pošte z analizo informacij o uporabniku, ki so na voljo v odprtih virih.
- naabu — preprosto orodje za skeniranje vrat.
- nuclei — sistem za skeniranje omrežja, ki podpira predloge.
- PoshC2 — okvir za organizacijo upravljanja z strežnikov Command & Control (C2), ki podpira delovanje preko proxy strežnikov.
- proxify — proxy za HTTP/HTTPS, ki omogoča prestrezanje in manipulacijo s prometom.
- V zbirke za arhitekturo ARM so dodani paketi feroxbuster in ghidra. Rešeni so problemi z Bluetooth delovanjem na Raspberry Pi ploščah.
- Hkrati je pripravljen izid NetHunter 2022.1, okolja za mobilne naprave na platformi Android z izbiro orodij za testiranje sistemov na ranljivosti. Z NetHunterjem je mogoče preveriti izvedbo napadov, specifičnih za mobilne naprave, na primer, z emulacijo dela USB naprav (BadUSB in HID Keyboard — emulacija omrežnega USB adapterja, ki se lahko uporablja za MITM napade, ali USB tipkovnice, ki izvaja nadomestne vnose) ter ustvarjanjem zlaganih dostopnih točk (MANA Evil Access Point). NetHunter se namesti v običajno okolje platforme Android v obliki chroot slike, v kateri se izvaja posebej prilagojena različica Kali Linuxa.
Izvor: opennet.ru
