

Izdanje web preglednika Firefox 152 je održano, a ranije verzije s dugotrajnim podrškom — 140.12.0 i 115.37.0 su ažurirane. Uskoro će se u fazu beta testiranja prebaciti grana Firefox 153, čije je izdanje planirano za 21. jul.
Glavne novine u Firefox 152 (1, 2, 3):
- Preuređena je konfiguracijska sučelja, gdje su proširene mogućnosti pretrage postavki, velike sekcije su podeljene na više zasebnih stranica, poboljšana je navigacija, ažurirane su oznake i opisi postavki.

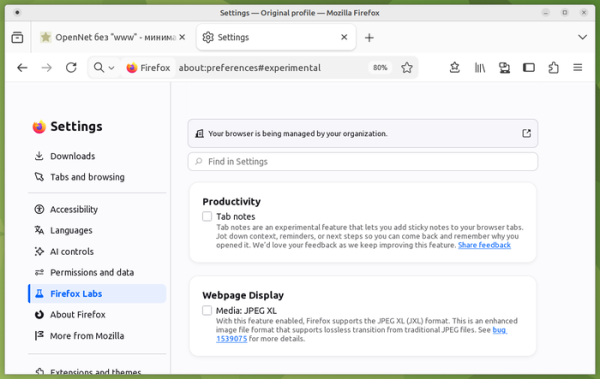
- Dodata je eksperimentalna podrška za format slika JPEG XL, koji je standardizovan 2021. godine (ISO/IEC 18181) kao univerzalna zamena za JPEG, premašujući WebP, JPEG, PNG i GIF po efikasnosti kompresije, uz mogućnost kompresije postojećih JPEG datoteka bez gubitka kvaliteta, HDR, animaciju, prozirnost, progresivno učitavanje i višeslojne slike. Aktiviranje JPEG XL može se izvršiti u konfiguratoru u sekciji „Firefox Labs.“
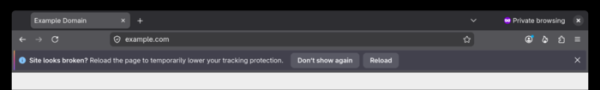
- U režimu privatnog pregledanja omogućena je privremena isključivanje blokiranja koda za praćenje pokreta za sajtove koji su imali problema zbog blokiranja. Mogućnost problema se utvrđuje prema ponovnom učitavanju stranice od strane korisnika. Za ponovo učitane stranice na kojima su blokirani tražitelji, na vrhu se pojavljuje obaveštenje s predlogom da se privremeno isključi blokada praćenja na aktuelnoj kartici.

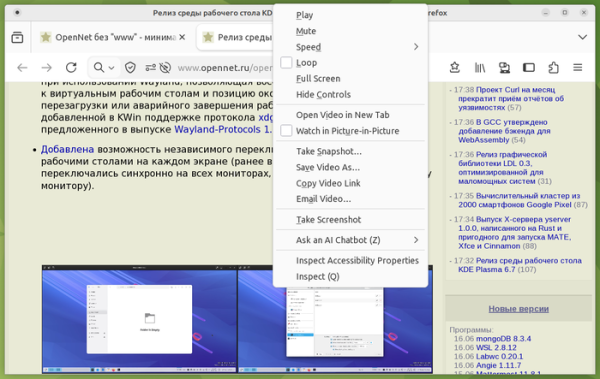
- Osigurano je dupliranje u kontekstualnom meniju dugmadi za kontrolu reprodukcije videa (reprodukcija, pauza, isključivanje zvuka, ponavljanje i otvaranje u punom ekranu), što omogućava zadržavanje mogućnosti kontrole reprodukcije čak i na sajtovima koji blokiraju dugmad u svojim video plejerima (na primer, na Instagramu i TikToku).
- Dodata je mogućnost isključivanja zvuka odjednom u svim prozorima putem upisivanja komandi „mute“, „shush“ ili „sssh“ u adresnu traku.
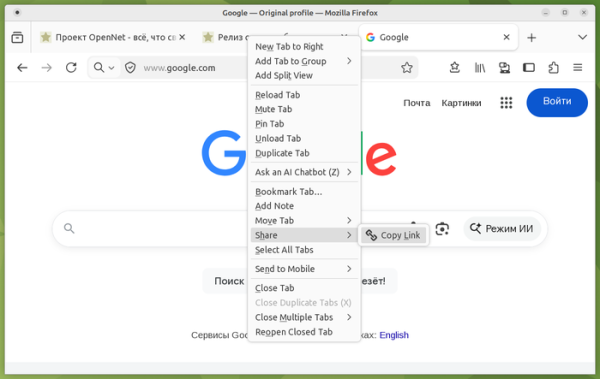
- U verzijama za Linux i Windows dodata je mogućnost kopiranja linka na stranicu u kartici kroz izbor „Share > Copy Link“ u kontekstualnom meniju koji se prikazuje desnim klikom na karticu (omogućava kopiranje linka bez prelaska na karticu). Ako je na ovaj način označeno više kartica, može se odmah kopirati više linkova.
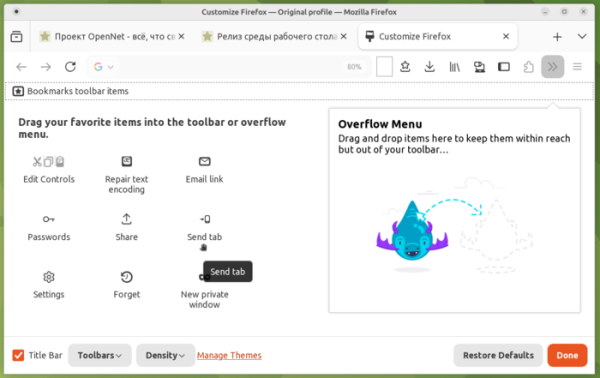
- V vmesniku za nastavitev vsebine panela (Več orodij > Prilagodi orodno vrstico) je dodana možnost pritrditev gumba "Pošlji zavihek".

- Zdaj je omogočeno spreminjanje razmerja strani s tipkovnico ali miško s manjšimi koraki.
- Če zaprete stran ali preklopite na drug zavihek po začetku nalaganja dokumenta PDF ali drugega neposredno prikazanega datoteka, se naložena vsebina zdaj odpre v ozadnem zavihku.
- V kontekstni meni stranske vrstice s seznamom zavihkov na drugih uporabnikovih napravah so dodane gumbe za odpiranje vsebine v novem zavihku ali v novi skupini zavihkov.
- V orodjih za spletne razvijalce je bila dodana možnost "Prikaži komentarje" za vklop in izklop prikaza komentarjev (<!— —>) v HTML pri inšpekciji strani.
- V API-ju Notifications je omogočeno dodajanje gumbov z lastnimi akcijami, ki se prikažejo pod besedilom obvestila.
- Dodana je lastnost CSS field-sizing, ki omogoča, da velikost elementov obrazca temelji na njihovi vsebini, na primer za samodejno povečanje velikosti besedilnega polja med vnosom podatkov.
- V API-ju Pointer Lock je bila uvedena možnost unadjustedMovement, ki ob aktivaciji prenaša podatke o dogodkih gibanja miške v čisti obliki, brez prilagoditev in pospeševanja. Na primer, unadjustedMovement omogoča dosego bolj kakovostnega gibanja v strelskih igrah v prvi osebi.
- V Firefoxu za Android je dodana AI-funkcija za povzemanje dolgih člankov z enim dotikom (trenutno podpora le za angleški jezik). Uvedena je funkcija pošiljanja ogledane PDF-datoteke ali povezave nanjo. Povečana je zmogljivost povečave z zasukom. Dodan je pripomoček Svetovni pokal za sledenje trenutnemu rezultatu, razporedu in izidom tekem.
Poleg novosti in popravkov napak je v Firefoxu 152 odpravljeno 77 ranljivosti (17 jih je zbranih pod CVE-2026-12328, 12 pod CVE-2026-12327 in 11 pod CVE-2026-12326). 60 ranljivosti povzroča težave pri upravljanju z pomnilnikom, kot so prenapolnitev pomnilnika in dostop do že sproščenih območij pomnilnika. Ti problemi lahko potencialno privedejo do izvajanja kode napadalca ob odpiranju posebej oblikovanih strani.
Izvor: opennet.ru
