

Objavljen je izvod projekta Kata Containers 3.2, koji razvija stog za izvršavanje kontejnera koristeći izolaciju na bazi punih virtualizacijskih mehanizama. Projekt su stvorile tvrtke Intel i Hyper spajanjem tehnologija Clear Containers i runV. Izvorni kod projekta napisan je na jezicima Go i Rust i distribuira se pod licencom Apache 2.0. Razvoj projekta nadzire radna skupina osnovana pod okriljem neovisne organizacije OpenStack Foundation, u kojoj sudjeluju tvrtke poput Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE i ZTE.
Osnovu Katan čini runtime koji omogućuje stvaranje kompaktnim virtualnim mašinama koje se izvršavaju koristeći puni hipervizor, umjesto korištenja tradicionalnih kontejnera koji koriste zajedničko Linux jezgro i izolirani su uz pomoć imenskih prostora i cgroups. Primjena virtualnih naprav omogoča dosego višje stopnje varnosti, ki ščiti pred napadi, ki so povzročeni z izkoriščanjem ranljivosti v jedru Linux.
Kata Containers je usmerjen v integracijo v obstoječe infrastrukture kontejnerske izolacije, z možnostjo uporabe podobnih virtualnih strojev za krepitev zaščite tradicionalnih kontejnerjev. Projekt ponuja mehanizme za zagotavljanje združljivosti lahkih virtualnih strojev z različnimi infrastrukturnimi sistemi kontejnerske izolacije, platformami za orkestracijo kontejnerjev in specifikacijami, kot so OCI (Open Container Initiative), CRI (Container Runtime Interface) in CNI (Container Networking Interface). Na voljo so orodja za integracijo z Docker, Kubernetes, QEMU in OpenStack.
Integracija s sistemi za upravljanje kontejnerjev poteka s pomočjo sloja, ki simulira upravljanje kontejnerja, ki preko gRPC vmesnika in posebnega proxyja dostopa do upravljalnega agenta v virtualnem stroju. Znotraj virtualnega okolja, ki ga zažene hipervizor, se uporablja posebej optimizirano jedro Linux, ki vsebuje le minimalen nabor potrebnih funkcionalnosti.
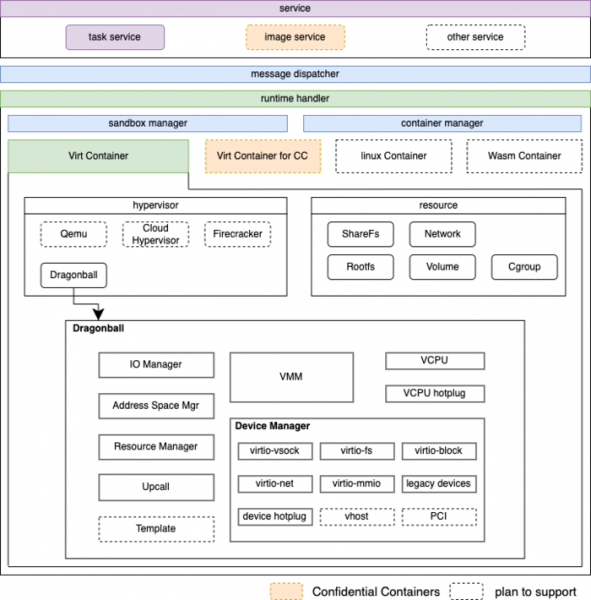
Kot hypervizor se podpira uporabo Dragonball Sandbox (KVM različica, optimizirana za kontejnerje) z orodjem QEMU ter Firecracker in Cloud Hypervisor. Sistem okolje vključuje daemon za inicializacijo in agenta (Agent). Agent omogoča izvajanje uporabniško določenih slik kontejnerjev v formatu OCI za Docker in CRI za Kubernetes. Pri uporabi skupaj z Dockerjem je za vsak kontejner ustvarjeno ločeno virtualni stroj, to pomeni, da se okolje, ki teče nad hypervizorjem, uporablja za vgradnjo kontejnerjev.
Za zmanjšanje porabe pomnilnika se uporablja mehanska DAX (direkten dostop do FS brez uporabe stranišča predpomnilnika brez uporabe nivoja blokovnih naprav), za deduplikacijo enakih območij pomnilnika pa se uporablja tehnologija KSM (Kernel Samepage Merging), kar omogoča organizacijo skupne uporabe virov gostiteljske sistemske in povezavo z različnimi gostujočimi sistemi za skupno uporabo splošne predloge sistemskega okolja.
V novi različici:
- Pored podrške za arhitekturu AMD64 (x86_64), omogućeno je izdavanje verzija za arhitekture ARM64 (Aarch64) i s390 (IBM Z). U razvoju je podrška za arhitekturu ppc64le (IBM Power).
- Za organizaciju pristupa slikama kontejnera korišten je datotečni sustav Nydus 2.2.0, koji koristi adresiranje po sadržaju za učinkovitu suradnju s tipičnim slikama. Nydus podržava učitavanje slika u stvarnom vremenu (učitava samo kada je potrebno), osigurava deduplikaciju ponovljenih podataka i može koristiti različite pozadinske sustave za stvarno pohranjivanje. Pruža kompatibilnost s POSIX (analogno Composefs, implementacija Nydus kombinira mogućnosti OverlayFS i EROFS ili FUSE modula).
- U osnovni sastav projekta Kata Containers integriran je upravitelj virtualnih mašina Dragonball, koji će se sada razvijati u zajedničkom repozitoriju.
- U utiliti kata-ctl dodana je funkcija za debugiranje za povezivanje s virtualnom mašinom iz host okruženja.
- Proširene su mogućnosti upravljanja GPU-ima i dodana je podrška za propuštanje GPU-a u kontejnere za povjerljive proračune (Confidential Container), koji osigurava šifriranje podataka, memorije i stanja izvršenja radi zaštite u slučaju kompromitacije host okruženja ili hipervizora.
- U Runtime-rs dodana je podpotporna jedinica za upravljanje uređajima koji se koriste u kontejnerima ili sandbox okruženjima. Podržava rad s vfio, blokiranim, mrežnim i drugim vrstama uređaja.
- Osigurana je kompatibilnost s OCI Runtime 1.0.2 i Kubernetes 1.23.1.
- Preporučena verzija Linux jezgre je 6.1.38 s ispravcima.
- Razvoj je prebačen s korištenja sustava kontinuirane integracije Jenkins na GitHub Actions.
Izvor: opennet.ru
