

Podjetje Google je objavilo različico spletnega brskalnika Chrome 122. Hkrati je na voljo stabilna različica prostega projekta Chromium, ki je osnova za Chrome. Brskalnik Chrome se razlikuje od Chromiuma po uporabi logotipov Google, prisotnosti sistema za pošiljanje obvestil ob zrušitvi, modulih za predvajanje zaščitenih videovsebin (DRM), sistemu za samodejno namestitev posodobitev, nenehnem vključevanju zaščite Sandbox, dostavljanju ključev do Google API in prenosu parametrov RLZ ob iskanju. Za tiste, ki potrebujete več časa za posodobitev, se posebej podpira veja Extended Stable, ki traja 8 tednov. Naslednja različica Chrome 123 je načrtovana za 19. marec.
Glavne spremembe v Chrome 122:
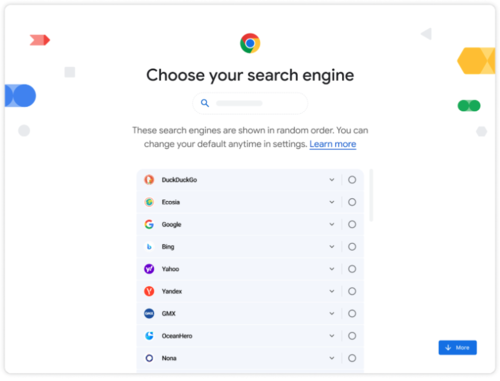
- V skladu z zahtevami evropskega zakona DMA (Digital Markets Act) je brskalnik dodal zaslon za izbiro privzete iskalne naprave. Na voljo so iskalni sistemi, ki jih lahko najdete v razdelku nastavitve 'chrome://settings/search'. Iskalni sistemi v seznamu so prikazani v naključnem vrstnem redu.

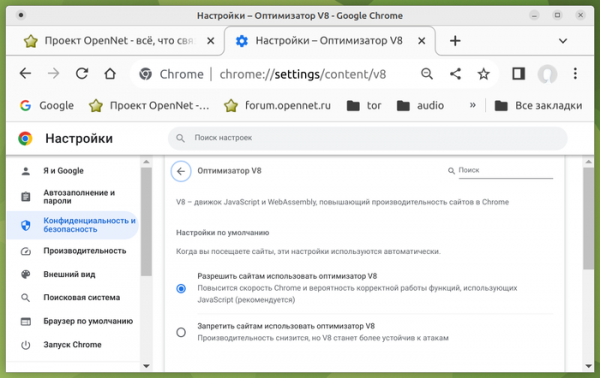
- Na stran 'chrome://settings/security' je dodana nastavitev, ki omogoča onemogočanje JIT-optimizatorjev v JavaScript motorju V8. Onemogočanje JIT je lahko koristno za povečanje varnosti pri delu s potencialno nevarnimi spletnimi aplikacijami, saj zmanjša možne vektorje za napade.

- V različici za Android je bila dodana funkcija branja besedila na spletni strani na glas. Način branja lahko vključite iz spustnega menija in upravljate z njim s tipičnimi kontrolami predvajanja. Funkcija za delovanje uporablja zunanjo storitev in pošilja povezavo do servere Google, ki izvajajo sintezo govora.
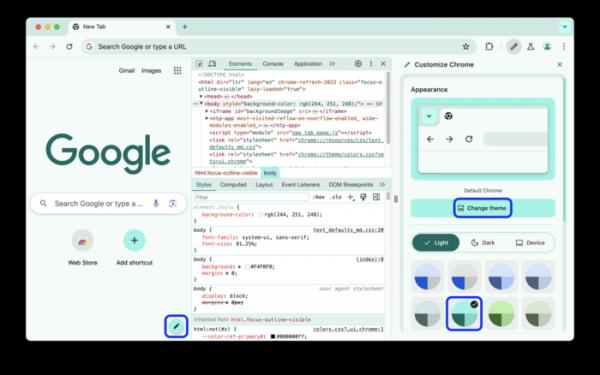
- Testiranje eksperimentalnih možnosti, ki uporabljajo strojno učenje — načina pametnega grupiranja zavihkov, generatorja tem oblikovanja in interaktivnega pomočnika, o katerih je bilo govora v napovedniku različice Chrome 121, se nadaljuje.
- V načinu zaščite brskalnika (Safe Browsing) je uvedena podpora za asinhrono izvajanje zunanjih preverjanj, ki ne blokirajo nalaganja preverjane strani. Preverjanja po lokalnih seznamih pa se še vedno izvajajo sinhrono in stran ni prikazana, dokler se ne končajo, da se uporabnika zaščiti pred uporabo strani z eksploitnimi napadi. Glede ribarjenja pa je malo verjetno, da se bo uporabnik uspel odzvati na stran, preden se zaključi zunanje preverjanje in se prikaže opozorilo.
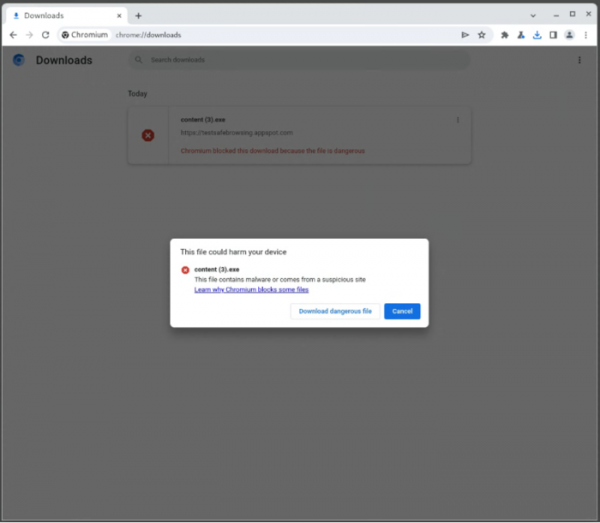
- Prejeto sporočilo opozoril, ki se prikažejo ob poskusu prenašanja zlonamernih datotek in za že prenesene datoteke v upravitelju prenosov, je bilo prirejeno.

- Začel se je postopni prehod k ignoriranju obdelovalcev dogodkov 'unload', ki ne omogočajo učinkovite uporabe predpomnjenja prehodov (BFCache - Back-forward cache), ki zagotavlja takojšnje prehode pri uporabi gumbov 'Nazaj' in 'Naprej' ali pri navigaciji po prej ogledanih straneh trenutne spletne strani. Obnašanje namiznega Chrome-a bo podobno mobilnim brskalnikom, ki v večini primerov ne generirajo dogodka 'unload', pri čemer dajejo prednost predpomnjenju prehodov. V Chrome-u 122 je bila obdelava dogodka 'unload' onemogočena za 1% uporabnikov.
- V sistem avtokompletiranja parametrov plačil je bila dodana možnost shranjevanja kod za preverjanje pristnosti (CVV/CVC) za lokalne in strežniške kartice. Kode se shranijo po prikazu opozorila in jasnem soglasju uporabnika.
- Dodana je API Storage Buckets, ki nudi dodatne možnosti za upravljanje trajnega shranjevanja podatkov na lokalnem sistemu uporabnika. Nov API omogoča organizacijo shranjevanja podatkov z razdelitvijo shranjevanja v posamezne segmente, povezane z API IndexedDB in CacheStorage. Segmenti se brišejo, neodvisno drug od drugega, s strani brskalnika, uporabniku pa je omogočeno določanje prioritet, ki upravljajo, kateri segmenti naj se brišejo najprej. Takšna organizacija omogoča shranjevanje pomembnih podatkov v segmentih z visoko prioriteto, hkrati pa sekundarnih, katerih izguba ni katastrofalna, v segmentih z nizko prioriteto. S tem se rešuje problem izgube pomembnih podatkov v primeru izčrpanja razpoložljivih limitov velikosti shranjevanja, ki ga nudi API IndexedDB in localStorage.
- V API Async Clipboard je bila dodana možnost „unsanitized“ v metodi read(), ki se uporablja pri kopiranju in lepljenju iz odložišča. Ko je ta možnost aktivirana, aplikaciji omogoča dostop do nespremenjene vsebine HTML razpredelnice iz odložišča, brez čiščenja, normativizacije in zamenjave nevarnih konstrukcij (na primer, vsebine bloka „“ se ne spremeni).
- CSS-poizvedbe „@container“ ne bodo več delovale, če so navedene nepodprte funkcionalnosti, na primer, poizvedba „@container (width > 0px) or (unknown) {}“ ne bo delovala zaradi izraza „unknown“.
- V CSS je dovoljeno definiranje pogojev v pravilih uvoza „@import … supports(…)“. Če preverjanje ne uspe, uvoz ni izveden. Na primer, za nalaganje slogov, ko je „animation-timeline“ nastavljen na „auto“, lahko navedete ‘scroll-driven-animations.css ‘@import „scroll-driven-animations.css“ supports(animation-timeline: auto);’.
- V CSS je bila logika obdelave pseudo-elementa „::backdrop“ spremenjena in usklajena z zahtevami posodobljene specifikacije, ki zdaj deduje iz izvornega elementa (prej „::backdrop“ ni dedoval vrednosti drugih elementov, kar ni omogočilo dostopa do lastnosti, določenih v korenskem elementu).
- Dejanje metode dataTransfer.clearData() je omejeno samo na besedilne objekte, tj. ta metoda se ne more več uporabljati na objektih File.
- V WebGL je bila dodana funkcija drawingBufferStorage, ki omogoča nastavitev pikselnega formata za predpomnilnik risanja, kar omogoča neposredno prikazovanje vsebine s več kot 8-bitnimi barvnimi kanali in preprečuje nepotrebne operacije kopiranja, potrebne za pretvorbo v privzeti pikselni format.
- Izboljšana so orodja za spletne razvijalce. Dodana je podpora za prilagajanje barvne sheme in sledenje slogu, določenemu v izbrani temi v brskalniku.

Razširjene so možnosti panela za analizo zmogljivosti, kjer je na časovni osi dodana podpora za shranjevanje intervalov izvajanja (odsekov na časovni osi) in preklapljanje med njimi.
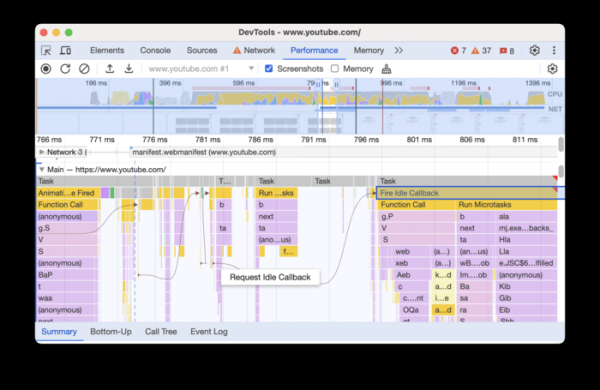
V glavni sledi (Performance > Main) je dodan prikaz iniciatorjev dogodkov in njihove jasne povezave z dogodki, ki jih sprožijo.

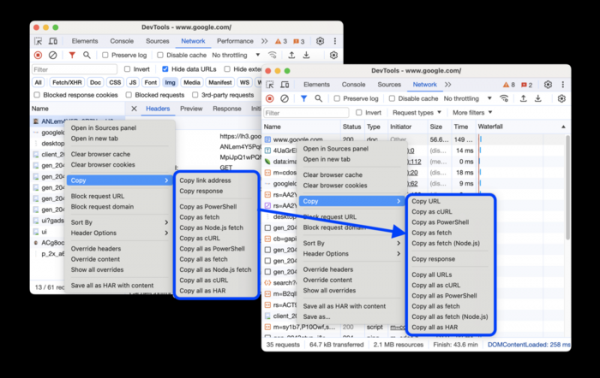
V analitični plošči omrežne aktivnosti se v stolpcu s stanjem izvajanja poizvedb prikazujejo razlogi za napake. Predelano je kontekstno meni za kopiranje povezave ali vsebine poizvedbe.
Poleg novosti in odprave napak je v novi različici odprtih 12 ranljivosti. Veliko ranljivosti je bilo odkrito z avtomatiziranim testiranjem z orodji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritičnih težav, ki bi omogočile obhod vseh ravni zaščite brskalnika in izvedbo kode v sistemu izven okolja peskovnika, ni bilo zaznati. V sklopu programa nagrad za odkrivanje ranljivosti je podjetje Google za trenutno različico izplačalo 8 nagrad v skupni vrednosti 28 tisoč dolarjev (ena nagrada je znašala 8000, 7000, 5000, 3000 in 2000 dolarjev, ter tri nagrade po 1000 dolarjev). Največje nagrade so bile dodeljene za napako pri implementaciji izolacije spletnih mest, odkritje prelivanja pomnilnika v motorju Blink in dostop do že osvobojene pomnilniške enote (Use-after-free) v knjižnici Mojo.
Izvor: opennet.ru
