

Podjetje Google je objavilo izdajo spletnega brskalnika Chrome 131. Hkrati je na voljo stabilna različica odprtega projekta Chromium, ki je osnova za Chrome. Brskalnik Chrome se od Chromiuma razlikuje po uporabi Googleovih logotipov, obstoju sistema za pošiljanje obvestil ob zrušitvah, modulih za predvajanje zaščitenih videovsebin (DRM), sistemu samodejne namestitve posodobitev, stalni vključenosti Sandbox izolacije, dobavi ključev za Google API in prenosu RLZ parametrov med iskanjem. Za tiste, ki potrebujejo več časa za posodobitev, je na voljo ločena vejica Extended Stable, ki jo spremljajo 8 tednov. Naslednja različica Chrome 132 je načrtovana za 14. januar.
Glavne spremembe v Chrome 131:
- V vgrajenem PDF-pregledovalniku je razširjena možnost prepoznavanja besedila v skeniranih PDF-dokumentih, kjer je besedilo postavljeno kot slika. Besedilo se prepoznava na lokalnem sistemu z uporabo vgrajenega motorja za optično prepoznavanje znakov (OCR), ki temelji na strojnega učenja. V nasprotju s prejšnjimi različicami se skenirani dokumenti zdaj samodejno pretvorijo v besedilno predstavitev, za katero so na voljo funkcije označevanja, iskanja in kopiranja v odložišče.
- Predstavljena je možnost vključitve razširjenih preverjanj v sistemu razdeljevanja pomnilnika PartitionAlloc, ki omogočajo blokiranje ranljivosti, ki jih povzroči dostop do že osvobojenih območij pomnilnika (use-after-free). Privzeto so ti podatki preverjanj izklopljeni zaradi morebitnega negativnega vpliva na zmogljivost. Kljub temu, v implementacijah, kjer je varnost pomembnejša od zmogljivosti, sedaj obstajajo ločene podjetniške politike za aktivacijo dodatne zaščite.
- V vgrajenem skladišču korenskih potrdil (Chrome Root Store) je bilo zaupanje do potrdila Entrust preklicano zaradi številnih kršitev zahtev po potrdilih, neupoštevanja rokov za odzivanje na problematična potrdila, zavlačevanja pri preklicu potrdil, nepravilnega oblikovanja poročil o incidentih in neupoštevanja pravil pri izdaji. TLS-certifikatov EV (Extended Validation) επίπεδο, το οποίο απαιτεί έλεγχο των εγγράφων που αποδεικνύουν την ιδιοκτησία του domain και την επιβεβαίωση του κατόχου του πόρου. Λόγω έλλειψης ενεργειών για την αποκατάσταση των διαπιστωμένων ελλείψεων, οι TLS πιστοποιήσεις που εκδόθηκαν από την Entrust μετά τις 11 Νοεμβρίου 2024, θα αντιμετωπίζονται ως μη αξιόπιστες από το Chrome. Οι πιστοποιήσεις που εκδόθηκαν πριν από τις 11 Νοεμβρίου θα συνεχίσουν να γίνονται αποδεκτές κανονικά.
- Στην έκδοση για Android προστέθηκε η δυνατότητα σύνδεσης με εξωτερικούς παρόχους αυτόματης συμπλήρωσης φορμών και αποθήκευσης κωδικών πρόσβασης, χωρίς να εξαρτάται από το API Accessibility.
- Στην έκδοση για Android διευκολύνθηκε η σύνδεση στον λογαριασμό Google και η διαχείριση συγχρονισμού δεδομένων μεταξύ διάφορων φυλλομετρητών. Ο συγχρονισμός πλέον δεν εμφανίζεται ως ξεχωριστή λειτουργία στις ρυθμίσεις, αλλά έχει συγχωνευτεί με τη λειτουργία σύνδεσης στον λογαριασμό Google, επιτρέποντας τη χρήση και αποθήκευση πληροφοριών όπως κωδικοί πρόσβασης και σελιδοδείκτες στον Google Account.
- Ξεκίνησε η σταδιακή ενεργοποίηση μεταξύ των χρηστών της νέας λειτουργίας εξοικονόμησης ενέργειας (Energy saver), κατά την οποία παγώνουν αυτόματα οι καρτέλες που καταναλώνουν πολλούς πόρους CPU, αλλά δεν παράγουν ήχο και είναι κρυμμένες για περισσότερα από 5 λεπτά. Εξαίρεση γίνεται μόνο για τις καρτέλες που σχετίζονται με τη διαχείριση εξωτερικών συσκευών ή τη διεξαγωγή βίντεο και ήχου συνεδριών (οι σχετικές καρτέλες προσδιορίζονται με βάση την πρόσβαση στο API για τη λειτουργία USB, Bluetooth, κάμερας, συσκευών εισόδου και μικροφώνου, καθώς και τη σύνδεση χρησιμοποιώντας RTCDataChannel ή MediaStreamTrack). Για τη διαχείριση της ενεργοποίησης της αυτόματης αναστολής μπορεί να χρησιμοποιηθεί η ρύθμιση "chrome://flags/#freezing-on-energy-saver".
- Προστέθηκαν πειραματικοί τρόποι εξοικονόμησης μνήμης (Memory saver) - Moderate, Balanced και Maximum, που επιτρέπουν την επιλογή μεθόδου απελευθέρωσης μνήμης από ανενεργές καρτέλες. Στον τρόπο Moderate, οι καρτέλες απενεργοποιούνται μόνο όταν υπάρχει έλλειψη μνήμης στο σύστημα, στον τρόπο Maximum οι καρτέλες απενεργοποιούνται μετά από λίγο χρόνο από την ανενεργότητα τους, ενώ στον τρόπο Balanced οι ανενεργές καρτέλες απενεργοποιούνται λαμβάνοντας υπόψη την ελεύθερη μνήμη στο σύστημα.
- Dodane so dodatne nastavitve, povezane z zmogljivostjo, na primer je zdaj mogoče navesti spletna mesta, ki ostajajo aktivna (brez upočasnitve delovanja v ozadju), izbrati način vizualne indikacije deaktiviranih zavihkov in prikazati porabo pomnilnika v pojavnih sličicah zavihkov.
- Dodano je orodje „Performance Detection“, ki odkriva potencialne težave z zmogljivostjo ogledanih strani in izpisuje obvestilo s priporočili za rešitev težave z enim klikom. Na primer, za pospešitev trenutnega zavihka lahko brskalnik predlaga, da deaktivira druge zavihke, ki porabijo veliko virov.
- V TLS 1.3 in QUIC je algoritem za inkapsulacijo ključev (KEM, Key Encapsulation Mechanism) „X25519Kyber768“, odporen proti napadom kvantnih računalnikov, prenesen na uporabo končne specifikacije ML-KEM (CRYSTALS-Kyber), standardizirane pri Nacionalnem inštitutu za standarde in tehnologijo ZDA (NIST). X25519Kyber768 predstavlja kombinacijo algoritma X25519 ECDH in algoritma ML-KEM, ki uporablja metode kriptografije, temelječe na reševanju problemov teorije rešetk, katere čas reševanja se ne razlikuje na običajnih in kvantnih računalnikih.
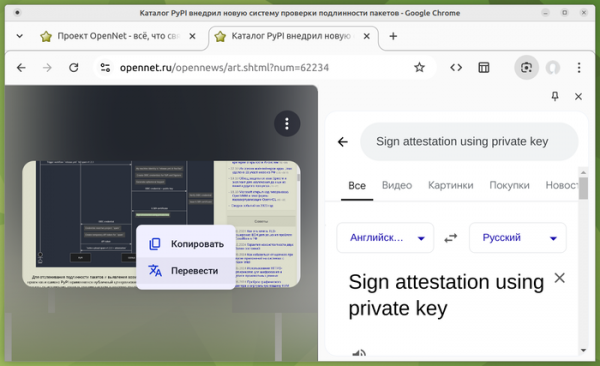
- V funkcijo iskanja po slikah z uporabo storitve Google Lens, dostopni preko kontekstnega menija, je bila dodana podpora za prekrivanje prevoda v drug jezik (prevod besedila se prikazuje nad izvirnim besedilom na sliki).

- Dodano je API Direct Sockets, ki omogoča vzpostavljanje neposrednih TCP- in UDP-povezav z zunanjimi sistemi ter ustvarjanje poslušalnih soketov za sprejem povezav. Ob prvem poskusu povezovanja z novim gostiteljem uporabniku prikaže zahtevo za potrditev operacije. Potreba po dodatku novega API je razložena z zagotavljanjem možnosti za interakcijo z omrežnimi napravami, ki uporabljajo svoje protokole, ki delujejo nad TCP in UDP, in ne podpirajo interakcije prek HTTPS ali WebSockets.
- V načinu „Origin trials“ je bil implementiran API Summarizer za povzetke besedila (kratka izpostava bistva), ki uporablja veliko jezikovno model.
- V načinu „Origin trials“ je bil dodan API Playout Statistics, ki določa vmesnik AudioContext.playoutStats za pridobivanje statistike o kakovosti in zamudah pri predvajanju zvoka prek API WebAudio.
- Za zaščito pred zlorabami je bila dodana potrditev pooblastil pri uporabi API-ja za Keyboard Lock in Pointer Lock, ki nudita dodatno kontrolo nad tipkovnico in miško (na primer, lahko skrijete privzeti kazalec miške in omogočite lastno obdelavo premikanja miške). Status dodelitve pooblastil lahko preverite prek API Permissions.
- Dovoljeno je dodajanje dodatnih oznak v HTML-elementu „<select>“, poleg privzetih oznak „<option>», «<optgroup>» and «<hr>“. Sprememba je bila izvedena kot priprava na uvajanje prilagojene različice „<select>“, ki širi možnosti oblikovanja menija.
- V CSS-lastnostih «clip-path», «fill», «stroke» in «marker-*» je bila dodana podpora za navajanje zunanjih SVG virov. Na primer, zdaj je možno navesti ‘clip-path: url(«resources.svg#myPath»)’.
- Spremenjen je model dedovanja slogov za označevanje besedila, ki jih določajo psevdoklasifikacije «::selection» in «::target-text», kar je prilagojeno modelu dedovanja psevdoklasifikacij «::highlight», «::spelling-error» in «::grammar-error», in zdaj ne temelji na strukturi dokumenta (verigah HTML-elementov), temveč na tem, kako je besedilo označeno (verigah označitve). V spodnjem primeru bo barva vgrajenih elementov z besedilom v odstavku «<p class="»blue»">» zdaj izbrana v skladu s slogom psevdoklasifikacije «::selection», ne pa s slogom barve, določenim za odstavek. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> To je <em>poudarjeno</em> besedilo. </p>
- Odpravljena so bila omejitve, ki niso dovoljevale nastavitve CSS-lastnosti «display» za HTML elemente «» in «
». V CSS je bil dodan pseudoelement «::details-content» za prilagoditev oblikovanja stranskega in razširljivega bloka.
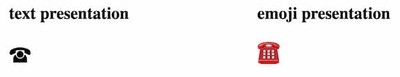
- Dodano je CSS-lastnost »font-variant-emoji« za nastavitev sloga prikaza Emoji. Na primer, izbrati je mogoče besedilno ali grafično predstavitev.

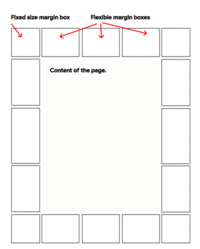
- V CSS pravilu @page, namenjenemu spreminjanju oblikovanja strani pred tiskanjem ali izvozom v PDF, je zdaj mogoče določiti območja za postavitev vsebin v področju robov strani, na primer, za dodajanje svojega naslova, opombe ob strani ali noge.

- CSS lastnost «inset-area», ki je bila uporabljena za upravljanje prikaza elementov, povezanih z lokacijo drugih elementov (CSS Anchor Positioning), je razglašena za zastarelo. V skladu s priporočilom delovne skupine, ki se ukvarja s standardizacijo CSS, je «inset-area» nadomeščena z identično lastnostjo «position-area».
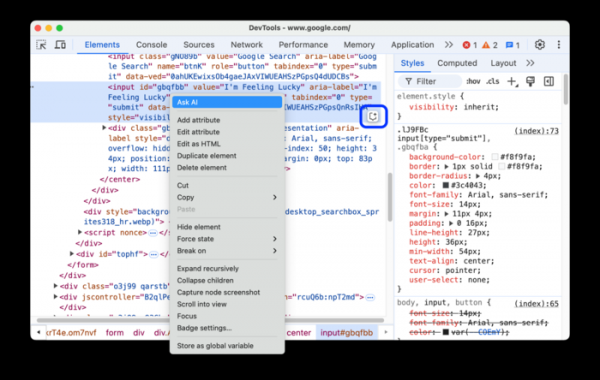
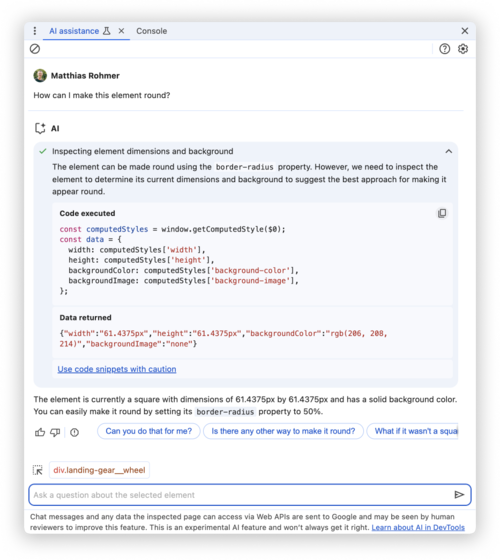
- Možnosti orodij za spletne razvijalce so se razširile. Na ploščo Performance so dodane nove možnosti za analizo zmogljivosti. Predlagana je eksperimentalna plošča z AI asistentom, kjer lahko v obliki klepeta dobite odgovore na vprašanja, ki se pojavljajo pri odpravljanju napak, ali pojasnite določene točke v zvezi s CSS.


Poleg novosti in popravka napak je v novi različici odprtih 12 ranljivosti. Mnoge od ranljivosti so bile odkrite z avtomatiziranim testiranjem s pomočjo orodij, kot so AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Ena težava je bila označena za visoko tveganje (težava v kodi za delo z razširitvami v motorju Blink). Kritične težave, ki bi omogočile obhod vseh zaščitnih nivojev brskalnika in izvajanje kode v sistemu izven peskovnika, niso bile odkrite. V okviru programa nagrad za odkrivanje ranljivosti je podjetje Google za trenutno različico izplačalo 8 nagrad v skupni višini 1.000 ameriških dolarjev (ena nagrada $1000). Višina 7 nagrad še ni določena.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish