

Google je objavio verziju web preglednika Chrome 139. Istovremeno je dostupno stabilno izdanje slobodnog projekta Chromium, koji je osnova za Chrome. Preglednik Chrome se razlikuje od Chromiuma po korištenju Googleovih logotipa, postojanju sistema za slanje obavijesti u slučaju srušavanja, modulima za reprodukciju zaštićenog videokontenta (DRM), automatskom instalacijom ažuriranja, stalnom uključivanju Sandbox izolacije, dostavljanju ključeva za Google API i prijenosu RLZ parametara prilikom pretraživanja. Za one kojima je potrebna dodatna vremena za ažuriranje, posebno se podržava produžena stabilna grana, koja se prati 8 sedmica. Sljedeće izdanje Chrome 140 planirano je za 2. septembar.
Glavne promjene u Chrome 139:
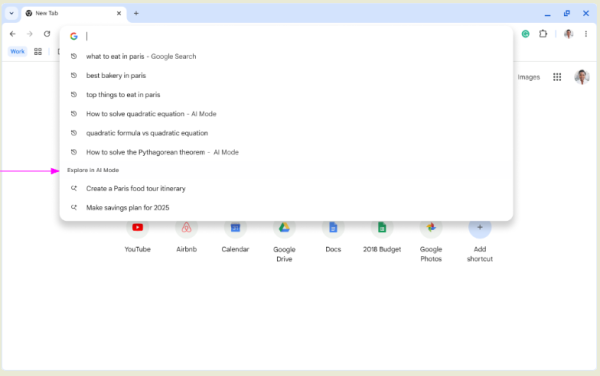
- Dodana je mogućnost korištenja AI modela za generisanje preporuka za pretraživanje u adresnoj traci i na stranici za otvaranje nove kartice. Za prikaz takvih AI preporuka u adresnoj traci dodata je dugmad „AI Mode“, dok su AI preporuke označene ili istaknute u posebnoj sekciji u spisku preporuka. Mogućnost je za sada omogućena po defaultu samo za deo korisnika.

- U sistemima koji se upravljaju centralizovano proširena je mogućnost kreiranja vlastitih prečica za brzo pretraživanje putem adresne trake (može se kreirati prečica „@ime“ za pretraživanje na određenoj web stranici). U novoj verziji dodato je dodatno podešavanje koje omogućava korisniku da poništi, ukloni ili onemogući prečice postavljene od strane administratora.
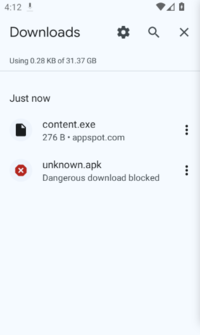
- U verziji za Android, u standardnim i proširenim režimima zaštite implementirana je Google Safe Browsing provera sigurnosti preuzetih APK paketa. Provera se vrši putem obrade na Google serverima. U slučaju da se datoteka smatra opasnom, korisniku se prikazuje odgovarajuća upozorenja, a pristup datoteci se blokira (u interfejsu postoji posebna mogućnost pristupa zaobići blokadu).

- Uklonjena je postavka ExtensionManifestV2Availability, koja je omogućila vraćanje podrške za drugu verziju manifest, koji definiše mogućnosti i resurse dostupne za dodatke napisane koristeći API WebExtensions. U pretraživaču je sada moguće koristiti samo dodatke bazirane na trećoj verziji manifest.
- V uradnih stabilnih različicah Chromovih je prenehala podpora za ukaze ukazne vrstice „—extensions-on-chrome-urls“ in „—disable-extensions-except“, ki sta omogočala onemogočanje blokiranja namestitve tvegane razširitve, na primer tistih, ki jih v brskalnik dodajajo brez dovoljenja uporabnika. V Chromu in testnih različicah Chromovih je podpora za navedene možnosti ohranjena.
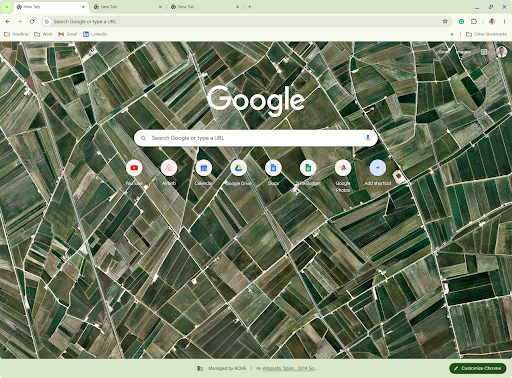
- Na strani za odpiranje nove zavihka je bila uvedena spodnja vrstica, ki prikazuje informacije o razširitvah, ki vplivajo na vsebino strani nove zavihka, ter podatke o veljavnih pravilnikih centraliziranega upravljanja.

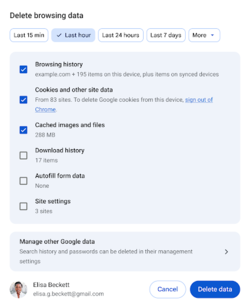
- Dodana je bila zaščita pred nenamernim izbrisom shranjenih gesel pri izbiri operacije popolnega čiščenja podatkov. Kadar so shranjena gesla, brskalnik zdaj uporabnika preusmeri na stran upravljalnika gesel, kjer lahko smiselno in posamično izbriše gesla in ključe passkey.

- Možnost samodejnega vračanja na uporabo za WebGL sistema programske risbe SwiftShader je bila onemogočena, kar programsko uresničuje API Vulkan. V primeru, da ustrezen GPU bazo ni na voljo, bo ustvarjanje WebGL konteksta zdaj vrnilo napako in se ne bo preklapljalo na SwiftShader. Prenehanje uporabe SwiftShaderja bo povečalo varnost z izključitvijo izvajanja JIT-kode, ki jo generira prevajalnik, v procesu, odgovornem za interakcijo s GPU. Na platformah Linux in macOS brez GPU ne bo več mogoče uporabljati WebGL. V Windows je podpora za SwiftShader ohranjena samo za naprave brez GPU ali s problematičnimi GPU, ki so dodani na črni seznam.
- V vgrajenem skladišču korenskih certifikatov (Chrome Root Store) je bilo prenehano zaupanje certifikacijskim organom Chunghwa Telecom in Netlock zaradi kršitev zahtev za certifikacijske organe. Zaradi pomanjkanja ukrepov za odpravo ugotovljenih slabosti, TLS-certifikati, izdani s strani Chunghwa Telecom in Netlock po 31. juliju 2025, zdaj pomembne Chrome razumene kot nezaupanja vredne. Certifikati, izdani pred 31. julijem, še naprej veljajo kot normalni.
- V API Web Speech je dodana podpora za prepoznavanje govora, ki uporablja lokalno dostopne motorje na napravi. Spletna stran lahko zahteva razpoložljivost motorjev prepoznavanja za potrebni jezik, izbere med lokalnimi in oblačnimi storitvami, zahteva namestitev potrebnih virov za lokalno prepoznavanje ter zagotovi, da se prepoznavanje izvede na napravi uporabnika brez pošiljanja podatkov zunanjim storitvam.
- V CSS je poleg nastavitev radija za zaobljene robove z lastnostjo border-radius uvedena lastnost «corner-shape» za nadzor nad obliko in ukrivljenostjo vogalov pravokotnih elementov. Na primer, z «corner-shape» lahko ustvarimo gladke prehode od kvadrata do kroga (squircle), vbočene vogale (scoop), obrezujemo fazo (bevel) in delamo reze (notch), ter animiramo spremembo oblike vogalov.
- Dodana je podpora specifikaciji Custom Functions, ki omogoča ustvarjanje lastnih funkcij za CSS, ki delujejo podobno kot lastnosti CSS z parametri. Razlika je ta, da CSS lastnosti lahko vrnejo samo eno fiksno vrednost, medtem ko lahko CSS funkcije vračajo vrednosti na osnovi drugih lastnosti CSS, parametrov in pogojev. Za določitev funkcij CSS je dodano pravilo «@function». @function —negative(—value) { result: calc(-1 * var(—value)); } @function —shadow(—shadow-color <color> : inherit) { result: 2px 2px var(—shadow-color, black); }
- Dodana je CSS lastnost «caret-animation», ki omogoča upravljanje z animacijo spremembe kurzorja v vhodnih poljih (na primer, utripajoči kurzor lahko zamenjate z lastno animacijo).
- Z namenom upoštevanja specifikacije in izboljšanja združljivosti z drugimi brskalniki je dodana CSS lastnost «font-width», podobna prej dostopni lastnosti «font-stretch».
- Pri blokiranju Service Worker-ja zaradi aktivacije pravil CSP (Content Security Policy) se zdaj asinhrono pošlje dogodek «error», namesto da bi takoj po klicu konstruktorja «new Worker(url)» ali «new SharedWorker(url)» ustvarili izjemo SecurityError.
- Omogočeno je ustvarjanje enotne spletne aplikacije, ki deluje z več najvišjimi domenami ali z različnimi poddomenami. Za nastavitev povezave z domenami v manifestu je na voljo polje „scope_extensions“. { „name“: „Example“, „display“: „standalone“, „start_url“: „/index.html“, „scope_extensions“: [ { „origin“: „https://*.example.com“ }, { „origin“: „https://example.co.uk“ }, { „origin“: „https://*.example.co.uk“ } ] }
- Uvedeno je bilo določanje vseh veljavnih MIME-tipov za podatke JSON, označene v specifikaciji WHATWG MIME Sniffing. Poleg tradicionalnih MIME-tipov „application/json“ in „text/json“ je bila dodana podpora za sestavljene MIME-type, kot sta „text/html+json“ in „image/svg+json“.
- V API Invoker Commands je bila dodana ukaz „request-close“ za prisilno zapiranje pogovora, ki temelji na HTML-elementu
- V WebGPU je bila dodana podpora za 3D teksture, stisnjene z uporabo formatov BC in ASTC. Prav tako je bil dodan eksperimentalni (Origin Trial) način zagotavljanja združljivosti, ki ponuja okrajšan API WebGPU, primeren za delo z zastarelimi grafičnimi API-ji, kot sta OpenGL in Direct3D11.
- Za SVG-elemente (SVGScriptElement) je bila dodana podpora atributu „async“ za izvajanje skriptov v asinhornem načinu.
- Za otežitev pasivne identifikacije instance brskalnika je v HTTP-zahtevi Accept-Language zdaj navedeni samo najbolj prioritetni jeziki, ne vsi jeziki, ki jih je izbral uporabnik.
- Dodano je bilo eksperimentalno (Origin trials) API Prompt, ki ponuja klice za interakcijo z velikimi jezikovnimi modeli, ki omogočajo uporabo besedila, slik in zvočnega vhoda v zahtevah. Rezultat se vrne v strukturirani in enostavno obravnavan obliki. Med primeri uporabe so omenjeni generiranje opisov slik, vizualno iskanje, transkripcija govora, klasifikacija zvokov, generiranje besedila po določenih navodilih in pridobivanje informacij iz besedila.
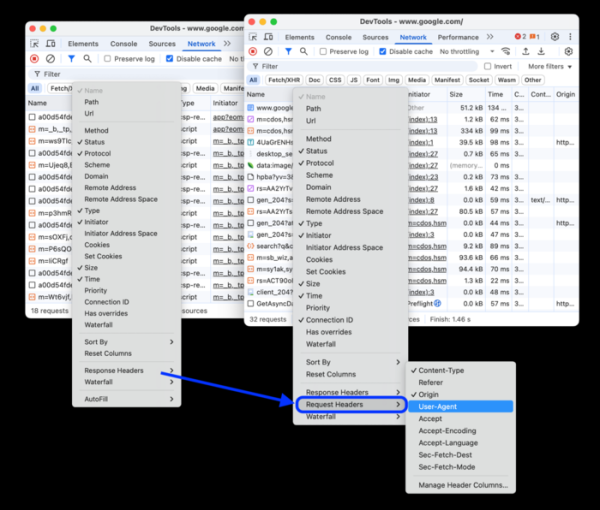
- V orodjih za spletne razvijalce so bile odpravljene znane težave s funkcionalnostjo in pomanjkljivostmi v uporabniškem vmesniku. Zaradi opravljenega dela se je število odprtih obvestil o težavah zmanjšalo za 27%. V vgrajenega AI asistenta je bila dodana podpora za nalaganje poljubnih slik. V nadzorni plošči za pregledovanje omrežja je bila izvedena možnost dodajanja stolpcev za prikaz stanja poljubnih HTTP-headerjev.

- Podpora operacijskega sistema macOS 11 je bila zaključena, zdaj je potrebna najmanj različica macOS 12.
- V različici za Android je bila ukinjena podpora za platforme Android 8 (Oreo) in Android 9 (Pie).
Poleg novosti in popravkov napak nova različica odpravi 12 ranljivosti. Veliko ranljivosti je bilo odkritih s pomočjo avtomatiziranih testirnih orodij, kot so AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritičnih težav, ki bi omogočile obvladovanje vseh zaščitnih nivojev brskalnika in izvajanje kode v sistemu izven okolja sandbox, ni bilo ugotovljenih. V okviru programa za nagrajevanje odkritih ranljivosti je podjetje Google za trenutni izdelek izplačalo 8 nagrad v skupni vrednosti 18.500 dolarjev (ena nagrada $10.000, tri po $2.000, dve po $1.000 in ena $500). Višina posamezne nagrade še ni določena.
Poleg tega je v kodi, na podlagi katere se oblikuje izdaja Chrome 140, vključena nastavitev OverrideDefaultOzonePlatformHintToAuto, ki aktivira samodejno izbiro backend-a v Ozone vmesniku, ki abstraktizira interakcijo z grafičnim podsistemom. Ta sprememba bo omogočila prilagodljivo aktivacijo Wayland backend-a na sistemih, ki podpirajo Wayland, brez privzete vezave na X11 backend. Samodejno izbiro backend-a je mogoče ročno omogočiti tudi v izdaji Chrome 139 z uporabo nastavitve „chrome://flags/#ozone-platform-hint“ ali z ukazno vrstico „—ozone-platform-hint=auto.“
Izvor: opennet.ru
