

Podjetje Google je objavilo izdajo brskalnika Chrome 141. Hkrati je na voljo stabilna različica svobodnega projekta Chromium, ki je osnova za Chrome. Brskalnik Chrome se razlikuje od Chromiuma po uporabi logotipov Google, sistemu obveščanja v primeru zrušitve, modulih za predvajanje videoposnetkov, zaščitenih pred kopiranjem (DRM), sistemu samodejne namestitve posodobitev, stalni vključenosti izolacije Sandbox, dobavi ključev za Google API in posredovanju parametrov RLZ pri iskanju. Za uporabnike, ki potrebujejo več časa za posodobitev, je posebej podprta veja Extended Stable, ki traja 8 tednov. Naslednja izdaja Chrome 142 je načrtovana za 28. oktober.
Glavne spremembe v Chrome 141:
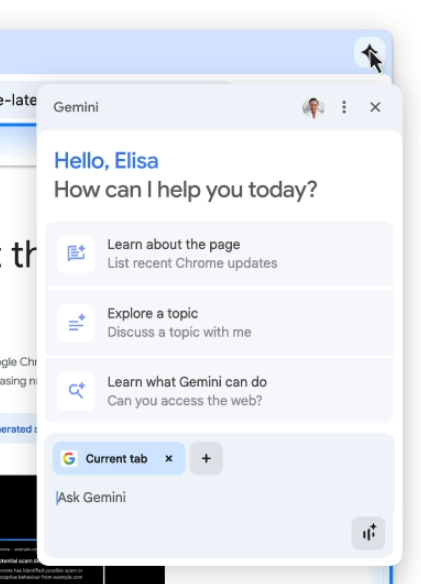
- Za nekatere uporabnike je bila aktivirana vgrajena klepetalnica Gemini, ki lahko pojasnjuje vsebino spletne strani, ki jo gledajo, in odgovarja na povezana vprašanja, ne da bi preklapljali s trenutnim zavihkom. Za klic Gemini je v zgornji desni kot zaslona dodana gumb, s katerim se prikaže pogovor, ki omogoča postavljanje vprašanj v naravnem jeziku ter izbiro zavihkov, katerih vsebino naj AI upošteva pri oblikovanju odgovora. Podprta sta besedilno in glasovno komuniciranje s chatbotom. Možnost je na voljo uporabnikom iz ZDA, ki imajo dostop do aplikacije Gemini in uporabljajo platforme macOS, iOS in Windows.

- Vključena je zaščita pred dostopom do lokalnega sistema (loopback, 127.0.0.0/8) ali notranjega omrežja (192.168.0.0/16, 10.0.0.0/8 itd.) pri interakciji s javnimi spletnimi stranmi. Pri poskusu nalaganja notranjih virov bo brskalnik zdaj uporabniku prikazal dialog za potrditev operacije. Dostop do notranjih virov izkoriščajo napadalci za izvajanje CSRF napadov na usmerjevalnike, dostopne točke, tiskalnike, poslovne spletne vmesnike in druge naprave ter storitve, ki sprejemajo zahteve samo iz lokalnega omrežja. Poleg tega se skeniranje notranjih virov lahko uporablja za posredno identifikacijo ali zbiranje podatkov o lokalnem omrežju.
- Začel se je prehod na bolj granulirano model izolacije procesov — „Origin Isolation“, pri katerem ima vsak vir vsebine (origin — povezava protokola, domene in the port, for example, «https://foo.example.com»), is isolated in a separate rendering process. Since increasing the fragmentation of isolation can lead to higher memory consumption and increased CPU load, the new isolation mode is enabled only on systems with more than 4 GB of RAM. On less powerful hardware, the old isolation approach will continue to be used, where all different content sources associated with one site (e.g., foo.example.com and bar.example.com) are isolated in a separate process. The feature is currently activated for a portion of users, with gradual coverage expansion.
- The implementation of the "Same Origin" policy for the Storage Access API has been enabled. The call to "document.requestStorageAccess()" from code loaded through an iframe from another site will now, by default, only cover the site from which this iframe was loaded, rather than the site hosting the iframe.
- A heuristic has been added to detect client-side interception or redirection to external sites for search queries entered in the address bar or on the page displayed when opening a new tab. Such interception is employed by some malicious extensions. The check is performed by matching user-entered queries with the appearance of search results pages. If substitution is detected in Safe Browsing mode, strežnik Telemetry is sent to Google for more detailed analysis, accounting for telemetry from different users.
- On the new tab opening page, in the bottom panel where information about extensions affecting the content of the new tab page is displayed, information about the operation on the device subject to centralized management is provided.

- On systems with user profiles linked to third-party authentication providers, the ability to perform remote administration commands has been implemented, for example, to clear caches or cookies.
- V API IndexedDB je implementiran metod getAllRecords(), ki omogoča pridobitev vseh zapisov iz objektnika (IDBObjectStore) in indeksa (IDBIndex). getAllRecords() združuje funkcionalnost metod getAllKeys() in getAll() za pridobitev tako primarnih ključev kot povezanih vrednosti. Metodama getAll() in getAllKeys() je dodan parameter 'direction' za določitev smeri pridobivanja podatkov, kar omogoča pospešitev nekaterih bralnih operacij v primerjavi z uporabo kazalnikov.
- Dodana je bila API 'WebRTC Encoded Transform' za obdelavo kodiranih multimedijskih podatkov, poslanih prek RTCPeerConnection.
- Dodana je podpora za atribute 'width' in 'height' za vgrajene elemente , katerih velikost je mogoče nadzorovati prek CSS ali SVG označevanja.
- Izboljšano je bilo orodje za spletne razvijalce. Dodan je eksperimentalni strežnik MCP (Model Context Protocol), ki omogoča dostop do zmogljivosti Chrome DevTools iz zunanjih AI asistentov.
Informacije o odpravljeni ranljivosti v napovedih in sledilniku sprememb ob pisanju novic niso na voljo.
Dopolnilo: Dva dni po izdaji so razkrite informacije o odpravljenih ranljivostih. V Chrome 141 je bilo odpravljeno 21 ranljivosti. Mnoge od ranljivosti so bile odkrite z avtomatiziranim testiranjem orodij AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritične težave, ki omogočajo obhod vseh zaščitnih ravni brskalnika in izvajanje kode v sistemu zunaj okolja sandbox, niso bile odkrite. V okviru programa za nagrajanje za odkrivanje ranljivosti je podjetje Google za to izdajo izplačalo 12 nagrad v skupni višini 50 tisoč dolarjev (ena nagrada $25000, $5000, $4000 in $2000, štiri nagrade $3000 in dve $1000). Višina enega nagradila še ni določena.
Izvor: opennet.ru
