

Medtem ko entuziasti z navdušenjem pričakujejo masovno uvedbo omrežij pete generacije, kriminalci rubijo roke v pričakovanju novih priložnosti za dobiček. Kljub vsem prizadevanjem razvijalcev tehnologija 5G vsebuje ranljivosti, katerih odkrivanje otežuje pomanjkanje izkušenj pri delu v novih razmerah. Raziskali smo majhno 5G omrežje in odkrili tri vrste ranljivosti, o katerih bomo spregovorili v tem prispevku.
Predmet raziskave
Poglejmo najpreprostejši primer - modelno zaprto 5G omrežje študenskega kampusa (Non-Public Network, NPN), povezano s zunanjim svetom preko javnih komunikacijskih kanalov. Taka omrežja bodo v bližnji prihodnosti uporabljena kot standardna v vseh državah, ki so se vključile v dirko za 5G. Potencialno okolje za uvajanje omrežij te konfiguracije so 'pametna' podjetja, 'pametna' mesta, pisarne velikih podjetij in druge podobne lokacije z visoko stopnjo nadzora.
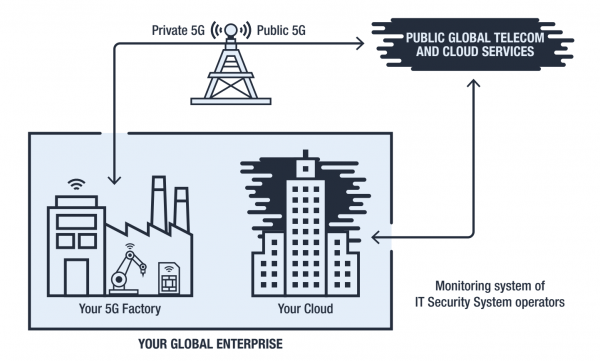
Infrastruktura NPN: zaprto omrežje podjetja je povezano z globalnim 5G omrežjem preko javnih kanalov. Vir: Trend Micro
Za razliko od omrežij četrte generacije so omrežja 5G osredotočena na obdelavo podatkov v realnem času, zato njihova arhitektura spominja na večplastno torto. Razdelitev na ravni omogoča poenostavitev interakcije s standardizacijo API-jev za komunikacijo med plastmi.
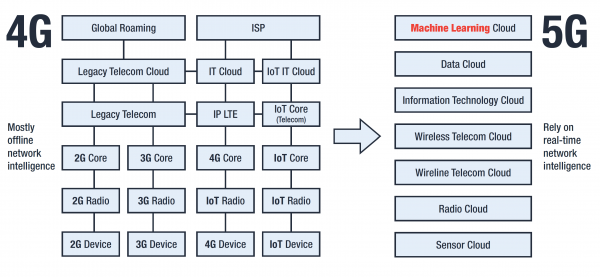
Primerjava arhitektur 4G in 5G. Vir: Trend Micro
Rezultat so povečane možnosti avtomatizacije in skaliranja, kar je ključno za obdelavo ogromnih količin podatkov iz interneta stvari (IoT).
Izolacija ravni, vgrajena v standard 5G, vodi do nove težave: varnostni sistemi, ki delujejo znotraj omrežja NPN, zaščitijo objekt in njegovo zasebno oblak, medtem ko varnostni sistemi zunanjih omrežij - svojo notranjo infrastrukturo. Promet med NPN in zunanjimi omrežji se obravnava kot varen, ker izhaja iz zaščitenih sistemov, vendar ga dejansko nihče ne ščiti.
V naši najnovejši raziskavi predstavljamo več scenarijev kibernetskih napadov na omrežja 5G, ki izkoriščajo:
- ranljivosti SIM kartic,
- ranljivosti omrežja,
- ranljivosti sistema identifikacije.
Poglejmo posamezne ranljivosti podrobneje.
Ranljivosti SIM kartic
SIM kartica je složen uređaj s cijelim setom ugrađenih aplikacija — SIM Toolkit, STK. Jedan od takvih programa — S@T Browser — teoretski se može koristiti za pregledavanje internih web stranica operatora, ali je u praksi davno zaboravljen i nije ažuriran od 2009. godine, budući da te funkcije sada obavljaju drugi programi.
Problem je u tome što je S@T Browser ranjiv: posebno pripremljena uslužna SMS poruka može hakirati SIM karticu i nagnati je da izvrši potrebne naredbe koje traži haker, a korisnik telefona ili uređaja neće primijetiti ništa neobično. Napad je dobio naziv i omogućuje brojne mogućnosti napadačima.
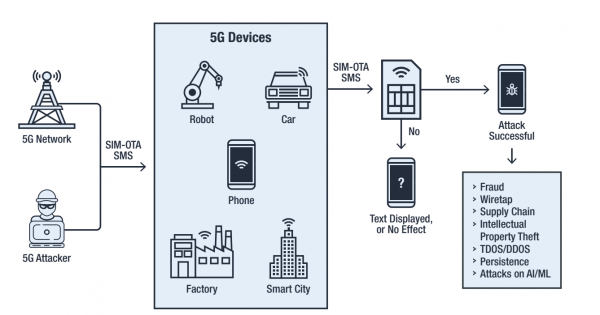
Napad Simjacking u 5G mreži. Izvor: Trend Micro
Specifično, omogućava napadaču da prenese podatke o lokaciji pretplatnika, identifikator njegovog uređaja (IMEI) i bazne stanice (Cell ID), kao i da natjera telefon da pozove broj, pošalje SMS, otvori poveznicu u pregledniku, pa čak i isključi SIM karticu.
U uvjetima 5G mreža ova ranjivost SIM kartica postaje ozbiljan problem, s obzirom na broj povezanih uređaja. Iako , u mrežama pete generacije i dalje . A kako se sve to već funkcioniše, ne treba očekivati brzu zamjenu postojećih SIM kartica.
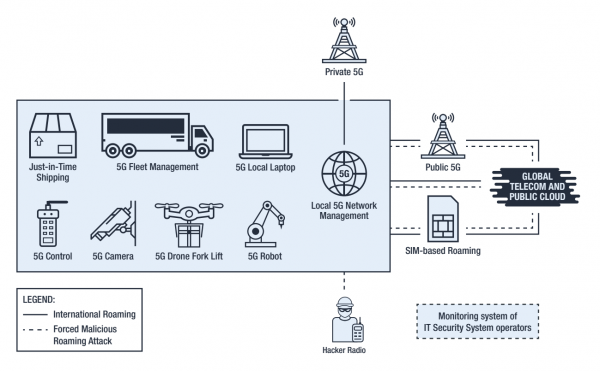
Maliciozna upotreba roaminga. Izvor: Trend Micro
Korištenje Simjackinga omogućava prisilno prebacivanje SIM kartice u roaming režim i nagnati je da se poveže s baznom stanicom kojom upravlja napadač. Također, napadač će imati mogućnost modificirati postavke SIM kartice kako bi prisluškivao telefonske razgovore, uvodio zlonamjerni softver i provodio razne vrste napada korištenjem uređaja sa hakiranom SIM karticom. To će mu omogućiti činjenica da interakcija s uređajima u roamingu prolazi mimo sigurnosnih procedura koje su uvedene za uređaje u "domaćoj" mreži.
Ranjivosti mreže
Zlonamerni lahko spremenijo nastavitve kompromitirane SIM kartice, da bi dosegli svoje cilje. Relativna enostavnost in skritost napada Simjaking omogočata njegovo izvajanje na stalni osnovi, prevzemajoč nadzor nad vedno več novimi napravami, počasi in potrpežljivo () odtrgajoče kose omrežja podobno kot rezine salame (). Takšno vplivanje je izjemno težko slediti, v pogojih zapletenega porazdeljenega omrežja 5G — skoraj nemogoče.
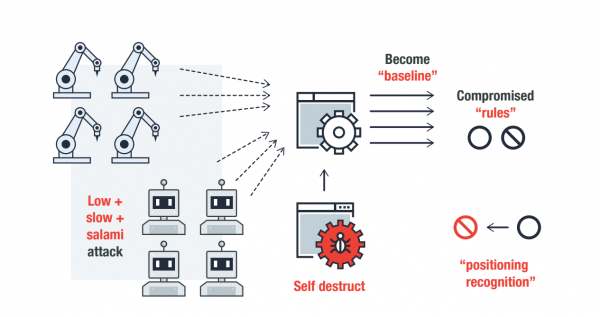
Postopno uvajanje v omrežje 5G z uporabo napadov Low and Slow + Salami. Vir: Trend Micro
Ker omrežja 5G nimajo vgrajenih mehanizmov za nadzor varnosti SIM kartic, bodo zlonamerni postopoma pridobili možnost, da vzpostavijo svoja pravila znotraj komunikacijskega domene 5G, s tem da bodo uporabljali prevzete SIM kartice za krajo sredstev, avtorizacijo na ravni omrežja, namestitev zlonamerne programske opreme in druge nezakonite dejavnosti.
Zaskrbljujoče je tudi pojavljanje orodij na hekerskih forumih, ki avtomatizirajo zajem SIM kartic s pomočjo Simjaking, saj uporaba takih sredstev za omrežja pete generacije zločincem daje praktično neomejene možnosti za širitev napadov in spreminjanje zaupanja vrednega prometa.
Ranljivosti identifikacije
SIM kartica se uporablja za identifikacijo naprave v omrežju. Če je SIM kartica aktivna in ima pozitiven saldo, se naprava avtomatsko šteje za zakonito in ne povzroča sumov na ravni sistemov odkrivanja. Kljub temu ranljivost same SIM kartice oslabi celoten sistem identifikacije. IKT varnostni sistemi preprosto ne bodo mogli slediti nezakonito povezani napravi, če se registrira v omrežju z uporabo ukradenih identifikacijskih podatkov prek Simjaking.
Torej, heker, ki se poveže v omrežje prek hekerske SIM kartice, pridobi dostop na ravni pravega lastnika, saj IKT sistemi že ne preverjajo naprav, ki so se identificirale na ravni omrežja.
Zagotavljanje identificiranja med programsko in mrežno plastjo prinaša še en problem: kriminalci lahko namerno ustvarjajo "šum" za sisteme za odkrivanje vdora, tako da nenehno izvajajo različne sumljive aktivnosti v imenu prevzetih legitimnih naprav. Ker delo avtomatskih sistemov za odkrivanje temelji na analizi statistike, se praguje vrednosti za alarm počasi povečujejo, kar preprečuje reakcijo na prave napade. Dolgotrajna izpostavljenost takega tipa lahko spremeni delovanje celotne mreže in ustvari statistične "slepe točke" za sisteme odkrivanja. Kriminalci, ki nadzorujejo take točke, lahko izvajajo napade na podatke znotraj mreže in na fizične naprave, organizirajo napade za zavrnitev storitve in povzročijo drugo škodo.
Rešitev: enotna preverba identitete
Ranljivosti proučevane NPN-omrežja 5G so posledica razdrobljenosti varnostnih postopkov na komunikacijski ravni, ravni SIM kartic in naprav, ter na ravni medmrežnega delovanja omrežij. Da bi rešili ta problem, je treba v skladu z načelom ničelnega zaupanja () zagotoviti preverjanje pristnosti naprav, ki se povezujejo v omrežje, na vsakem koraku, s uvedbo federativnega modela identifikacije in upravljanja dostopa ().
Načelo ZTA se osredotoča na ohranjanje varnosti, tudi ko je naprava brezkontaktna, se premika ali se nahaja izven obsega omrežja. Federativni model identifikacije je pristop k varnosti 5G, ki zagotavlja enotno usklajeno arhitekturo za preverjanje identitete, pravic dostopa, celovitosti podatkov in drugih komponent ter tehnologij v omrežjih 5G.
Tak pristop izključuje možnost vstavljanja "roaming" stolpa v omrežje in preusmeritve preko prevzetih SIM kartic. IKT-sistemi bodo lahko v celoti zaznali povezovanje tujih naprav in blokirali parazitski promet, ki ustvarja statistični šum.
Za zaščito SIM kartice pred modifikacijo je potrebno vgraditi dodatna sredstva za preverjanje celovitosti, morda realizirana v obliki SIM aplikacije na osnovi blockchaina. Aplikacija se lahko uporablja za avtorizacijo naprav in uporabnikov ter za preverjanje celovitosti programske opreme in nastavitev SIM kartice tako v gostovanju kot pri delovanju v domačem omrežju.
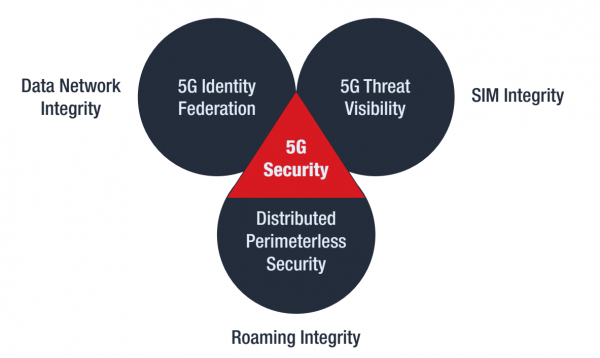
Povzemimo
Rešitev ugotovljenih varnostnih težav 5G je mogoče predstaviti kot združitev treh pristopov:
- vgradnja federativnega modela identifikacije in upravljanja dostopa, ki bo zagotovil celovitost podatkov v omrežju;
- zagotavljanje popolne vidnosti groženj z uvedbo razdeljenega registra za preverjanje legitimnosti in celovitosti SIM kartic;
- oblikovanje razdeljenega sistema varnosti brez meja, ki rešuje vprašanja interakcije z napravami v gostovanju.
Praktična uresničitev teh ukrepov zahteva čas in resna vlaganja, vendar se uvajanje omrežij 5G dogaja povsod, zato je potrebno začeti z odpravo ranljivosti takoj.
Izvor: habr.com
