

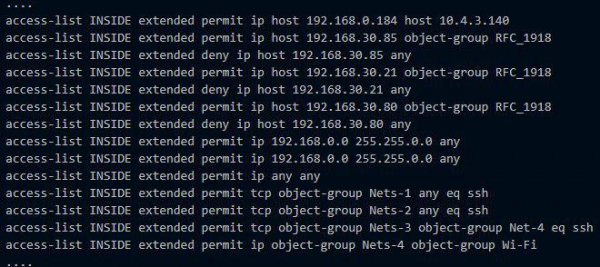
Če pogledamo konfiguracijo katerega koli požarnega zidu, bomo najverjetneje videli dolge sezname IP naslovov, vrat, protokolov in podomrežij. Tako se klasično izvajajo politike omrežne varnosti za dostop uporabnikov do virov. Sprva si v konfiguraciji prizadevajo ohranjati red, a nato zaposleni začnejo prehajati iz oddelka v oddelek, strežniki se pomnožijo in spreminjajo svoje vloge, dostopi za različne projekte se pojavijo tam, kjer običajno ne bi smeli, in nastanejo stotine neznanih 'kozjih stez'.
Okoli nekaterih pravil, če imaš srečo, so zapisani komentarji „Vasja je prosil, da to naredi“ ali „To je prehod v DMZ“. Omrežni skrbnik odide, in vse postane še bolj zmedeno. Potem se nekdo odloči očistiti konfiguracijo od Vasje, in pade SAP, ker je Vasja nekoč zahteval ta dostop za delovanje operativnega SAP-a.
Danes bom govoril o rešitvi VMware NSX, ki pomaga natančno uvesti politike omrežne interakcije in varnosti brez zmede v konfiguracijah požarnih zidov. Prikazal bom, katere nove funkcije so se pojavile v primerjavi s tem, kar je bilo prej pri VMware na tem področju.
VMWare NSX – platforma za virtualizacijo in zagotavljanje varnosti omrežnih storitev. NSX rešuje naloge usmerjanja, preklopa, uravnoteženja obremenitev, požarnega zidu in še mnogo drugega zanimivega.
NSX je naslednik lastnega izdelka VMware vCloud Networking and Security (vCNS) in pridobljenega Nicira NVP.
Od vCNS do NSX
Prej je imel stranka v oblaku, zgrajenem na VMware vCloud, ločeno virtualno napravo vCNS vShield Edge. Ta je delovala kot mejni prehod, kjer je bilo mogoče nastaviti številne omrežne funkcije: NAT, DHCP, požarni zid, VPN, uravnoteževalnik obremenitev itd. vShield Edge je omejeval interakcijo virtualne naprave z zunanjim svetom v skladu s pravili, zapisanim v požarnem zidu in NAT. Znotraj omrežja so si virtualne naprave prosto izmenjavale podatke v okviru podomrežij. Če si želiš zelo ločiti in obvladovati promet, lahko ustvariš ločeno omrežje za posamezne dele aplikacij (različne virtualne naprave) in v požarnem zidu zapisuješ ustrezna pravila za njihovo omrežno interakcijo. A to je zamudno, zahtevno in nezanimivo, zlasti ko imaš nekaj deset virtualnih naprav.
V NSX je VMware uresničila koncept mikropolaganja z uporabo distribuiranega požarnega zidu (distributed firewall), vgrajenega v jedro hipervizorja. V njem so zapisane varnostne politike in omrežne interakcije ne le za IP- in MAC-naslove, ampak tudi za druge objekte: virtualne stroje, aplikacije. Če je NSX nameščen znotraj organizacije, lahko takšni objekti postanejo uporabniki ali skupine uporabnikov iz Active Directory. Vsak tak objekt postane mikropolaganje v svojem varnostnem konturu, v pravilni podomrežni skupini, s svojo prijetno DMZ :),
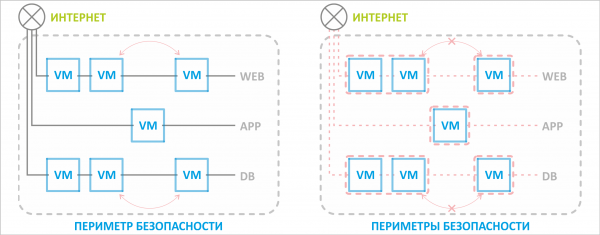
Prej je bil varnostni obod en sam za celoten sklop virov, zaščiten z obmejnim st Switch, ta pa omogoča, da se od nepotrebnih interakcij loči posamezen virtualni stroj tudi znotraj ene same mreže.
Varnostne politike in omrežne interakcije se prilagodijo, ko objekt prehaja v drugo omrežje. Na primer, če premaknemo stroj z bazo podatkov v drugo omrežno segment ali celo v drug povezan virtualni podatkovni center, se bodo pravila, zapisane za ta virtualni stroj, nadaljevala z delovanjem ne glede na njegovo novo lokacijo. Strežnik aplikacij bo še vedno lahko interagiral z bazo podatkov.
Na mesto obmejnega prehoda vCNS vShield Edge je prišel NSX Edge. Ima celoten moški komplet starega Edge plus nekaj novih koristnih funkcij. O tem bo govora naprej.
Kaj je novega pri NSX Edge?
Funkcionalnost NSX Edge je odvisna od NSX. Skupaj je pet: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Vse novo in zanimivo je mogoče videti šele od Advanced. Vključno z novim vmesnikom, ki se pred popolnim prehodom v vCloud na HTML5 (VMware obljublja poletje 2019) odpira v novem zavihku.
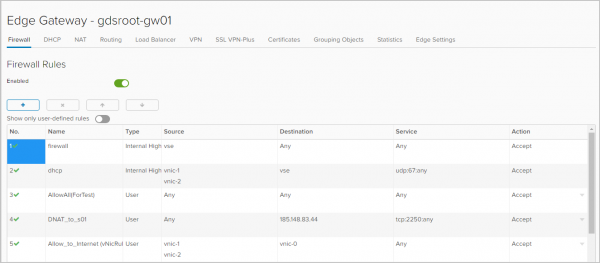
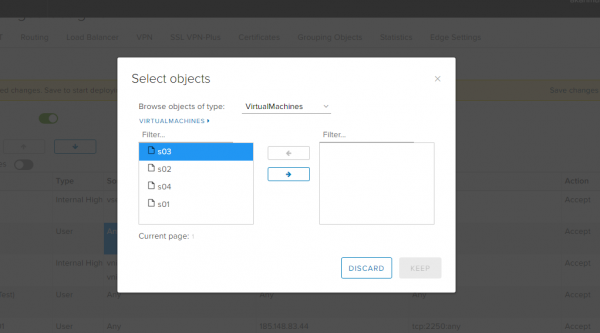
Požarni zid. Kot objekti, na katere bodo veljala pravila, lahko izberete IP-naslove, omrežja, vmesnike prehoda in virtualne stroje.
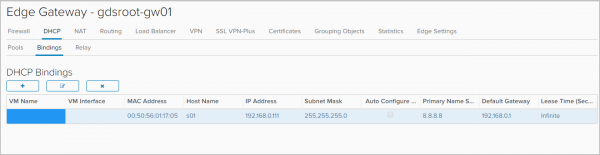
DHCP. Poleg nastavitve obsega IP-naslovov, ki bodo samodejno dodeljeni virtualnim strojem v tem omrežju, so v NSX Edge postale dostopne funkcije Binding in Relay.
V zavihku Bindings lahko povežete MAC-naslov virtualnega stroja z IP-naslovom, če želite, da se IP-naslov ne spreminja. Pomembno je, da ta IP-naslov ne spada v DHCP Pool.
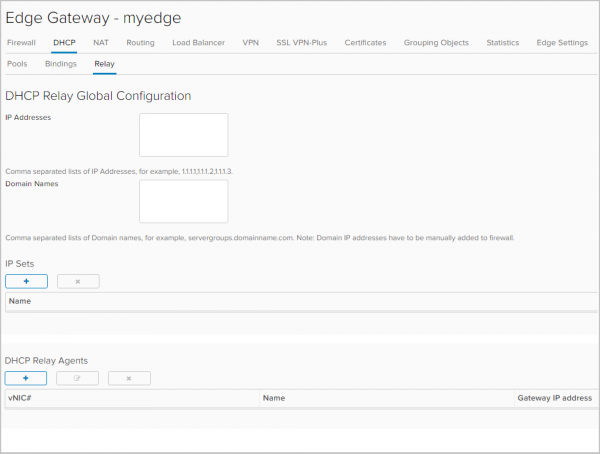
V zavihku Relay Konfigurira se prosljeđivanje DHCP poruka DHCP serverima koji se nalaze izvan vaše organizacije u vCloud Director, uključujući i DHCP servere fizičke infrastrukture.
Usmjeravanje. Na vShield Edge mogao se konfigurirati samo statički routing. Ovde je uvedeno dinamičko usmjeravanje uz podršku protokola OSPF i BGP. Također su dostupne ECMP (Aktivno-aktivne) postavke, što omogućava i prebacivanje na fizičke usmjerivače u slučaju kvara.
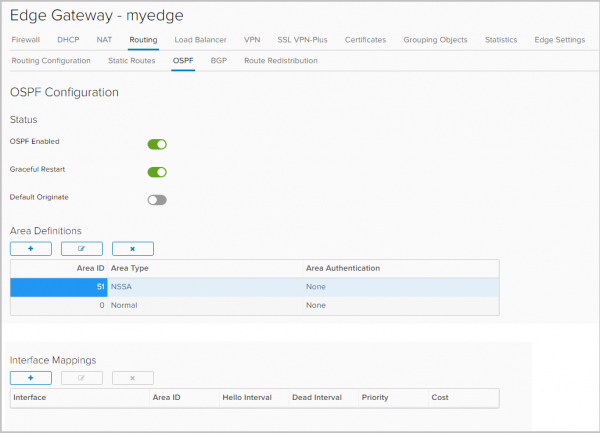
Postavljanje OSPF-a
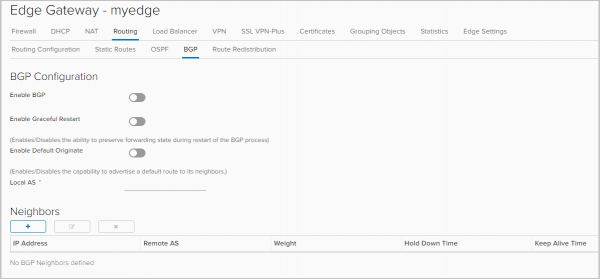
Postavljanje BGP-a
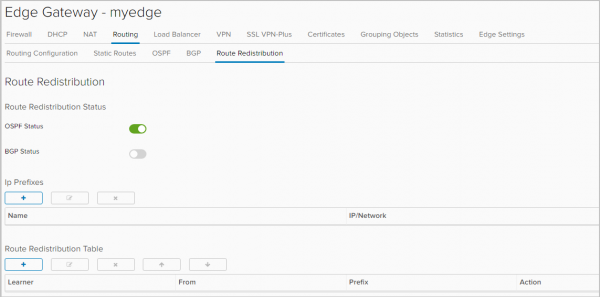
Još jedna novost je postavljanje prijenosa ruta između različitih protokola,
redistribucija ruta (route redistribution).
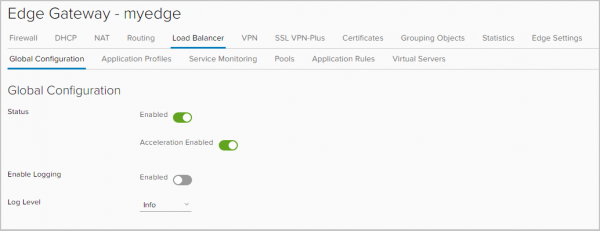
L4/L7 Ravnoteža opterećenja. Uveden je X-Forwarded-For za HTTPs zaglavlje. Bez njega svi su se žalili. Na primjer, imate sajt koji balansirate. Bez prosljeđivanja ovog zaglavlja sve radi, ali u statistici web servera vidjeli ste ne IP posjetitelja, već IP ravnoteživača. Sada je sve ispravno.
Također, na kartici Application Rules sada možete dodavati skripte koje će izravno upravljati balansiranjem prometa.
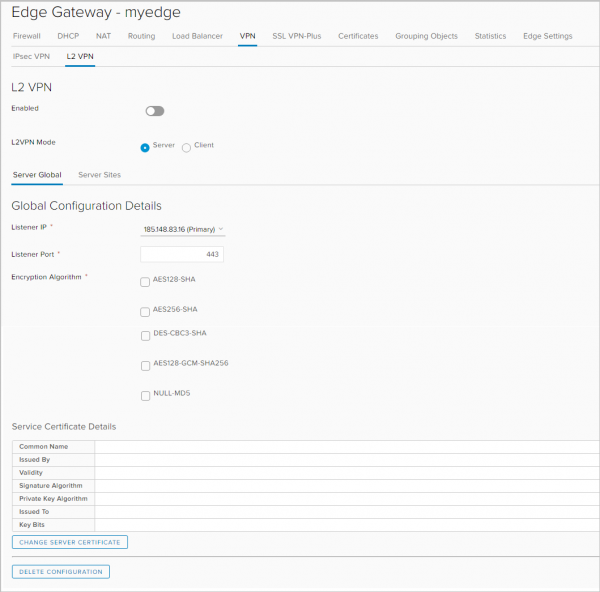
VPN. Pored IPSec VPN-a, NSX Edge podržava:
- L2 VPN, koji omogućava proširenje mreža između geografski razdvojenih lokacija. Ovaj VPN je potreban, na primjer, kako bi virtuelna mašina ostala u istoj podmreži i zadržala IP adresu prilikom preseljenja na drugu lokaciju.
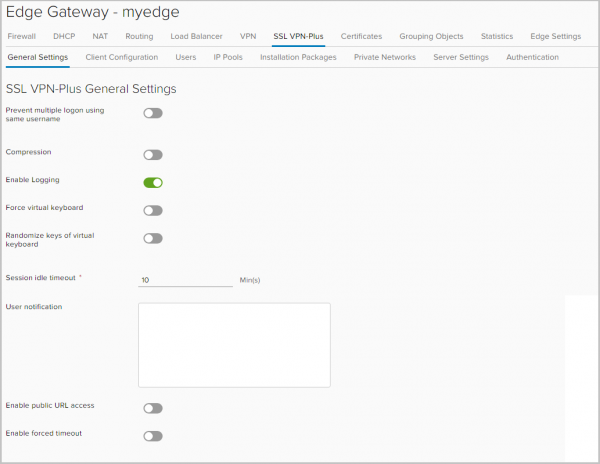
- SSL VPN Plus, koji korisnicima omogućava udaljeni pristup korporativnoj mreži. Ova funkcija postojala je na razini vSphere, dok je za vCloud Director ovo novost.
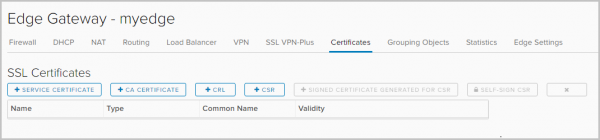
SSL certifikati. Na NSX Edge sada možete instalirati certifikate. Ponovo se postavlja pitanje ko treba ravnoteživač bez certifikata za https.
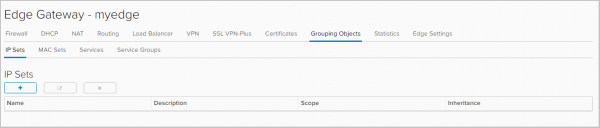
Grupe objekata (Grouping Objects). Na ovoj kartici se definiraju grupe objekata za koje će važiti određena pravila mrežne interakcije, na primjer pravila vatrozida.
Ovi objekti mogu biti IP i MAC adrese.
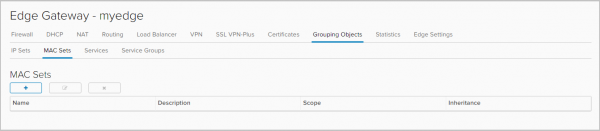
Također je naveden popis servisa (kombinacija protokol-port) i aplikacija koje se mogu koristiti prilikom formuliranja pravila vatrozida. Nove servise i aplikacije može dodavati samo administrator vCD portala.
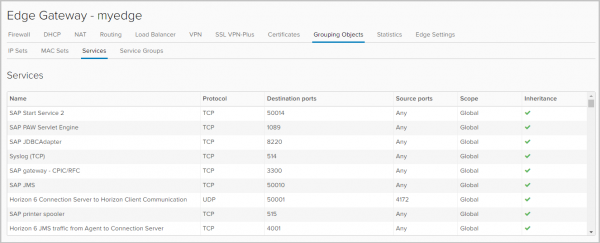
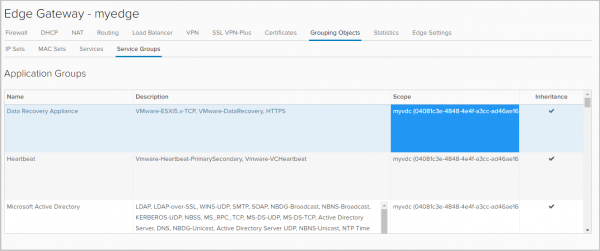
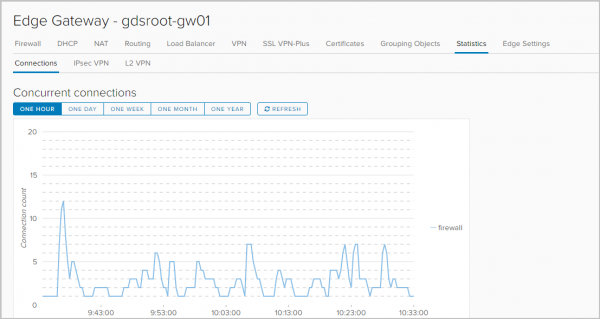
Statistika. Statistika o vezama: promet koji prolazi kroz provale, vatrozid i ravnoteživač.
Status i statistika za svaki IPSEC VPN i L2 VPN tunel.
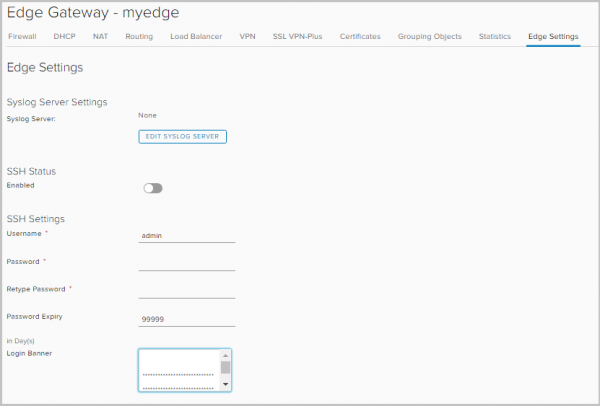
Logiranje. V zavihku Edge Settings lahko določite strežnik za zapisovanje logov. Dnevniško evidentiranje deluje za DNAT/SNAT, DHCP, požarni zid, usmerjanje, uravnoteženje obremenitve, IPsec VPN, SSL VPN Plus.
Za vsak objekt/storitev so na voljo naslednje vrste opozoril:
— Debug
— Opozorilo
— Kritično
— Napaka
— Opozorilo
— Obvestilo
— Informacije
Dimenzije NSX Edge
Glede na reševane naloge in obsege VMware ustvarite NSX Edge naslednjih dimenzij:
NSX Edge
(Kompaktno)
NSX Edge
(Veliko)
NSX Edge
(Kvadratno Veliko)
NSX Edge
(Zelo Veliko)
vCPU
1
2
4
6
Pomnilnik
512MB
1GB
1GB
8GB
Disk
512MB
512MB
512MB
4.5GB + 4GB
Namen
Eno
aplikacijo, testni
podatkovni center
Majhen
ali srednji
podatkovni center
Obremenjen
požarni zid
Uravnoteženje
obremenitve na ravni L7
Spodaj v tabeli so delovne metrike omrežnih storitev glede na velikost NSX Edge.
NSX Edge
(Kompaktno)
NSX Edge
(Veliko)
NSX Edge
(Kvadratno Veliko)
NSX Edge
(Zelo Veliko)
Vmesniki
10
10
10
10
Podvmesniki (Trunk)
200
200
200
200
NAT pravila
2,048
4,096
4,096
8,192
ARP vnosi
Do prepisanja
1,024
2,048
2,048
2,048
FW pravila
2000
2000
2000
2000
FW zmogljivosti
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
DHCP bazeni
20,000
20,000
20,000
20,000
ECMP poti
8
8
8
8
Statične poti
2,048
2,048
2,048
2,048
LB bazeni
64
64
64
1,024
LB virtualni strežniki
64
64
64
1,024
LB strežnik/pool
32
32
32
32
LB zdravstveni pregledi
320
320
320
3,072
LB pravilnika aplikacije
4,096
4,096
4,096
4,096
L2VPN stranke s središča na spoke
5
5
5
5
L2VPN omrežja na stranko/strežnik
200
200
200
200
IPSec predori
512
1,600
4,096
6,000
SSLVPN predori
50
100
100
1,000
SSLVPN zasebna omrežja
16
16
16
16
Sočasne seje
64,000
1,000,000
1,000,000
1,000,000
Seje na sekundo
8,000
50,000
50,000
50,000
LB propustnost L7 proxy)
2.2Gbps
2.2Gbps
3Gbps
LB propustnost L4 način)
6Gbps
6Gbps
6Gbps
LB povezave/s (L7 proxy)
46,000
50,000
50,000
LB sočasne povezave (L7 proxy)
8,000
60,000
60,000
LB povezave/s (L4 način)
50,000
50,000
50,000
LB sočasne povezave (L4 način)
600,000
1,000,000
1,000,000
BGP poti
20,000
50,000
250,000
250,000
BGP sosedje
10
20
100
100
BGP poti distribuirane
Brez omejitev
Brez omejitev
Brez omejitev
Brez omejitev
OSPF poti
20,000
50,000
100,000
100,000
OSPF LSA vnosi Max 750 Tip-1
20,000
50,000
100,000
100,000
OSPF sosledja
10
20
40
40
OSPF poti distribuirane
2000
5000
20,000
20,000
Skupno število poti
20,000
50,000
250,000
250,000
→
Iz tabele je razvidno, da je priporočljivo, da se za produktivne scenarije uravnoteži obremenitev na NSX Edge, šele od velikosti Large.
To je vse z moje strani za zdaj. V naslednjih delih bom podrobno obdelal nastavitev vsake omrežne storitve NSX Edge.
Izvor: habr.com
