

Po krajšem odmoru se vračamo k NSX. Danes bom pokazal, kako nastaviti NAT in požarni zid.
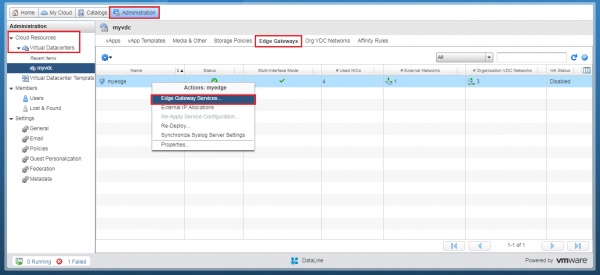
V zavihku Administracija pojdi v svoj virtualni podatkovni center – Oblačni viri – Virtualni podatkovni centri.
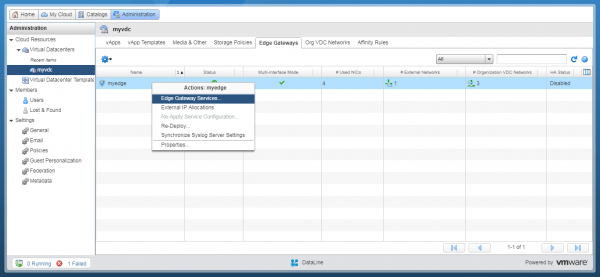
Izberite zavihek Edge Gateways in na potrebni NSX Edge kliknite z desno miškino tipko. V prikazanem meniju izberite možnost Edge Gateway Services. Nadzorna plošča NSX Edge se bo odprla v novem zavihku.
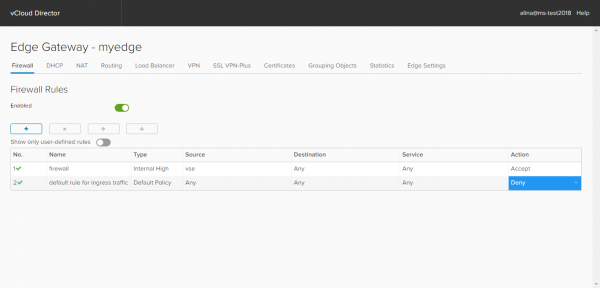
Nastavitev pravil požarnega zida
Privzeto je v rubriki default rule for ingress traffic izbrana možnost Dovoli, to pomeni, da bo požarni zid blokiral ves promet.
Da dodate novo pravilo, pritisnite +. Pojavila se bo nova vrstica z naslovom Novo pravilo. Uredite njena polja v skladu z vašimi zahtevami.
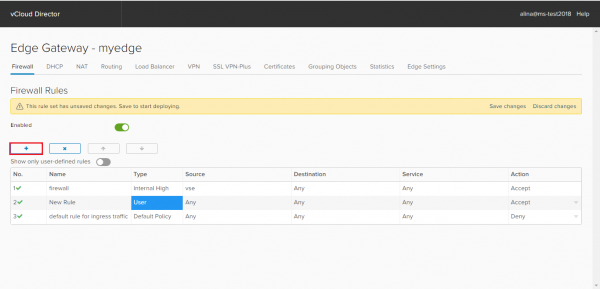
V polju Ime določite naslov pravila, na primer Internet.
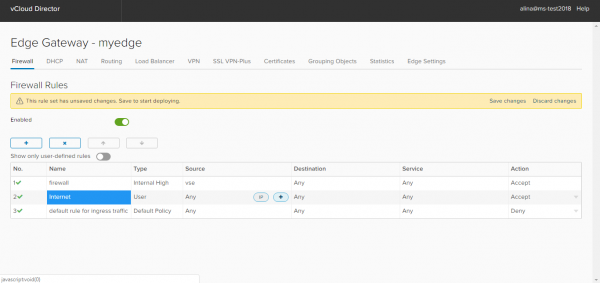
V polju Vir vnesite potrebne naslove vira. S funkcijo IP lahko določite posamezen IP naslov, razpon IP naslovov ali CIDR.
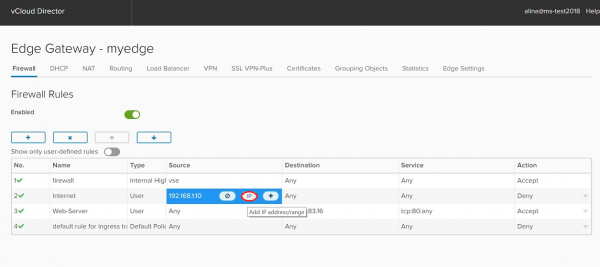
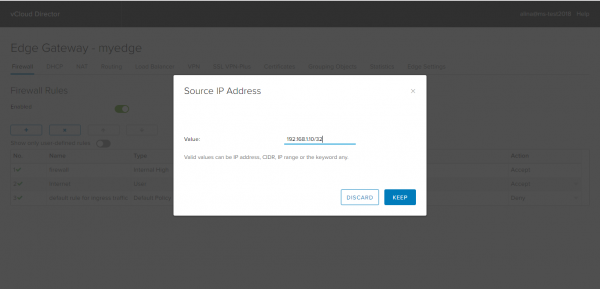
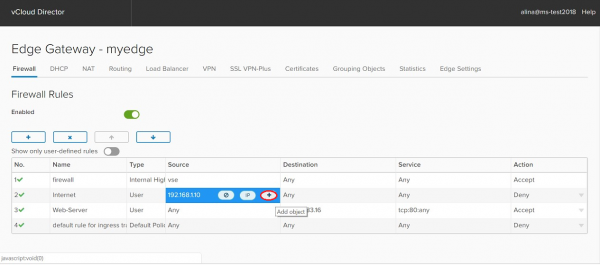
S funkcijo + lahko določite druge objekte:
- Vrata usmerjevalnika. Vse notranje mreže (Internal), vse zunanje mreže (External) ali Kdorkoli.
- Virtualne naprave. Priključimo pravila na določeno virtualno napravo.
- OrgVdcNetworks. Mreže na ravni organizacije.
- Nabori IP. Vnaprej ustvarjena uporabniška skupina IP naslovov (ustvari se v objektu grupiranja).
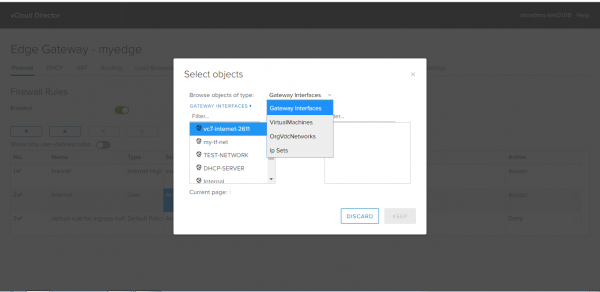
V polju Destination določite naslov prejemnika. Tu so enake možnosti kot na polju Vir.
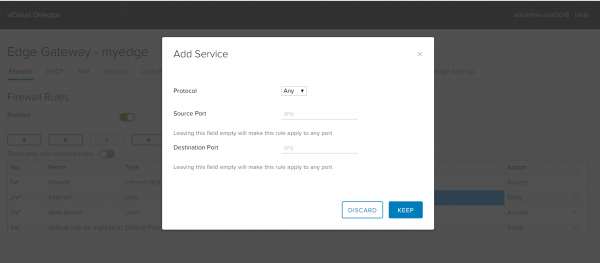
V polju Storitev lahko izberete ali ročno določite vrata prejemnika (Destination Port), potreben protokol (Protocol), vrata pošiljatelja (Source Port). Pritisnite Shrani.
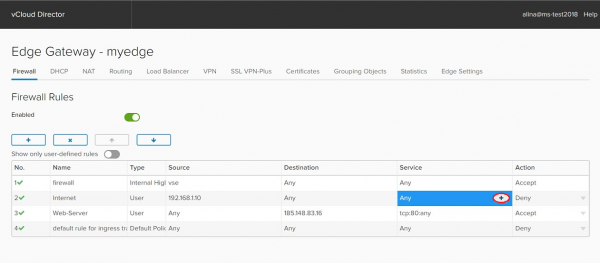
V polju Action izberite potrebno dejanje: dovolite pretok prometa, ki ustreza temu pravilu, ali prepovejte.
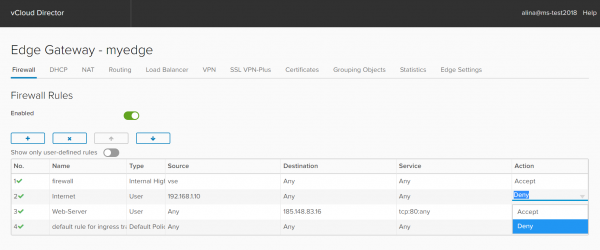
Uporabimo vneseno konfiguracijo, tako da izberemo točko Shrani spremembe.
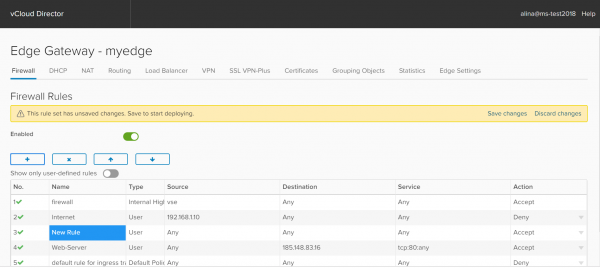
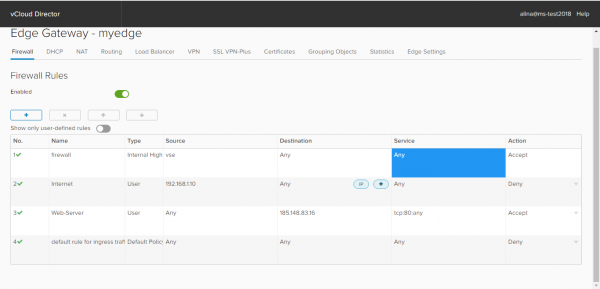
Primeri pravil
Pravilo 1 za požarni zid (Internet) dovoli dostop do interneta po vseh protokolih strežniku z IP 192.168.1.10.
Pravilo 2 za požarni zid (Spletni strežnik) dovoli dostop iz interneta po (TCP protokol, vrata 80) preko vaše zunanje naslovne oznake. V tem primeru – 185.148.83.16:80.
Nastavitev NAT
NAT (prevedba omrežnih naslovov) je proces, ki pretvarja zasebne (sive) IP naslove v zunanje (bele) in obratno. S tem procesom virtualna naprava pridobi dostop do interneta. Za nastavitev tega mehanizma je potrebno nastaviti pravila SNAT in DNAT.
Pomembno! NAT deluje samo, če je požarni zid vklopljen in so nastavljena ustrezna dovoljenja.
Ustvarjanje pravila SNAT. SNAT (prevedba omrežnih naslovov izvora) je mehanizem, katerega bistvo je, da zamenja izvorni naslov med pošiljanjem paketa.
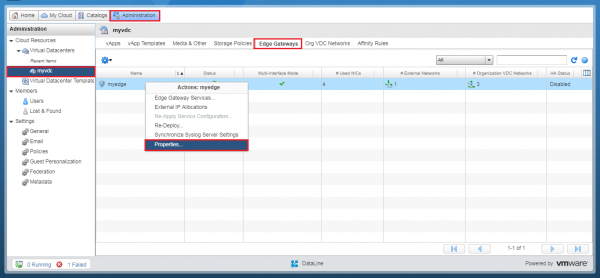
Najprej je treba vedeti, kateri zunanji IP naslov ali razpon IP naslovov je na voljo. Zato pojdite na razdelek Administracija dvojito kliknite na virtualni podatkovni center. V odpretem meniju nastavitev pojdite na zavihek Edge Gatewayin izberite željeni NSX Edge, nato nanj kliknite z desno miškino tipko. Izberite možnost Properties.
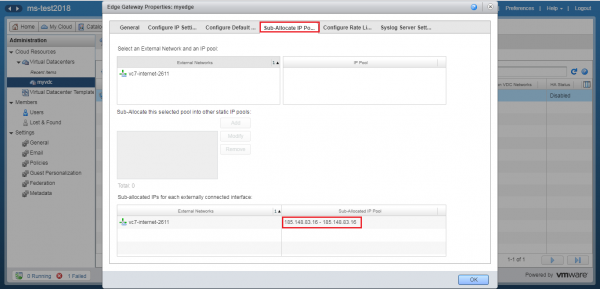
V odpretem oknu na zavihku Sub-Allocate IP Pools lahko si ogledate zunanji IP-naslov ali obseg IP-naslovov. Zapišite ga ali si ga zapomnite.
Nato kliknite na NSX Edge z desno miškino tipko. V odpretem meniju izberite možnost Edge Gateway Services. Tako smo spet v administracijski plošči NSX Edge.
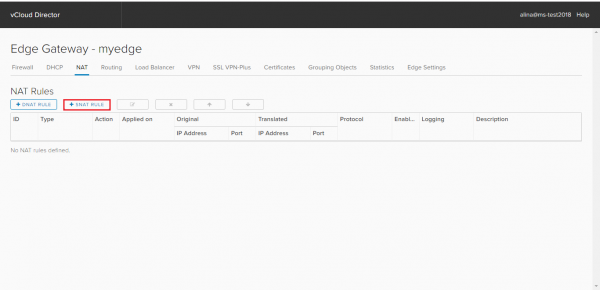
V odpretem oknu odprite zavihek NAT in kliknite na Add SNAT.
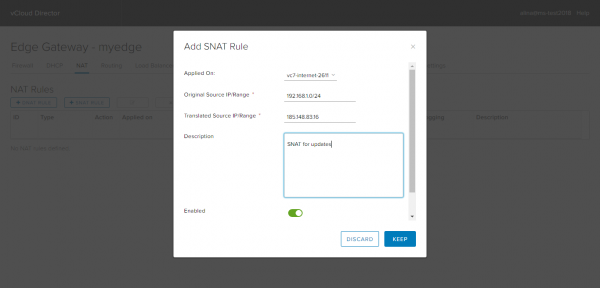
V novem oknu vnesite:
- v polje Applied on – zunanjo omrežje (ne omrežje na ravni organizacije!);
- Original Source IP/range – notranji obseg naslovov, na primer, 192.168.1.0/24;
- Translated Source IP/range – zunanji naslov, preko katerega bo omogočen dostop do interneta in ki ste ga videli na zavihku Sub-Allocate IP Pools.
Pritisnite Obdrži.
Ustvarjanje pravila DNAT. DNAT je mehanizem, ki spreminja naslov cilja paketa in tudi vrata cilja. Uporablja se za preusmeritev prihajajočih paketov z zunanjega naslova/vrata na privatni IP-naslov/vrata znotraj zasebnega omrežja.
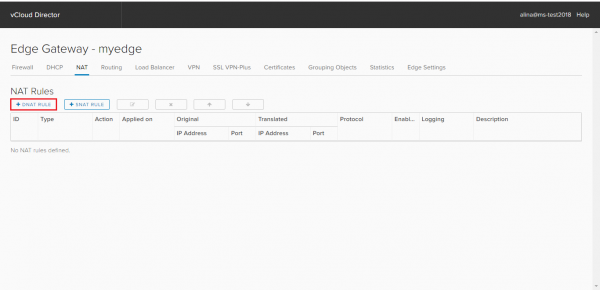
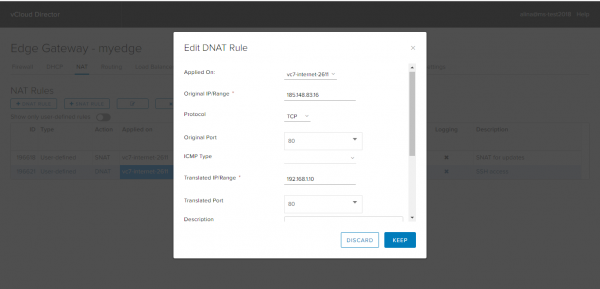
Izberite zavihek NAT in kliknite na Add DNAT.
V odpretem oknu vnesite:
— v polje Applied on – zunanjo omrežje (ne omrežje na ravni organizacije!);
— Original IP/range – zunanji naslov (naslov iz zavihka Sub-Allocate IP Pools);
— Protocol – protokol;
— Original Port – vrata za zunanji naslov;
— Translated IP/range – notranji IP-naslov, na primer, 192.168.1.10
— Translated Port – vrata za notranji naslov, na katerega bo preusmerjeno vrata zunanjega naslova.
Pritisnite Obdrži.
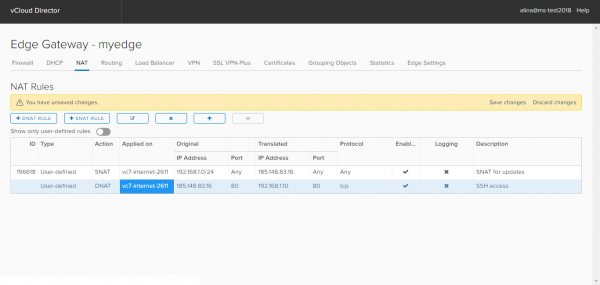
Uporabimo vneseno konfiguracijo, tako da izberemo točko Shrani spremembe.
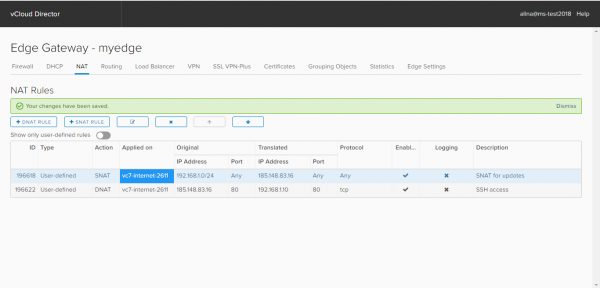
Pripravljeno.
Nato sledi navodilo o DHCP, vključno z nastavitvijo DHCP Bindings in Relay.
Izvor: habr.com
