

Projekti Headscale zhvillon një implementim të hapur të komponentit server për rrjetin VPN Tailscale, i cili lejon krijimin e rrjeteve VPN të ngjashme me Tailscale në kapacitetet e tyre, pa u lidhur me shërbime të jashtme. Kodi i Headscale është shkruar në gjuhën Go dhe shpërndahet nën licencën BSD. Projekti zhvillohet nga Juan Font Alonso nga Agjencia Evropiane e Hapësirës.
Tailscale lejon bashkimin e një numri të panumër të hosteve të shpërndarë në një rrjet të vetëm, të ndërtuar sipas modelit të rrjetit mesh, ku çdo nyje взаимодействует direkt me nyjet e tjera (P2P) ose përmes nyjeve fqinj, pa kaluar trafikun përmes serverëve të jashtëm të centralizuar. VPN- ofruesit. Mbështetet menaxhimi i qasjes dhe rregullave bazuar në ACL. Për të vendosur kanale komunikimi në kushte që përdorin përkthyes adresash (NAT) ofrohet mbështetje për mekanizmat STUN, ICE dhe DERP (analog i TURN, por mbi bazën e HTTPS). Në rast të bllokimit të kanalit të komunikimit midis nyjeve të caktuara, rrjeti mund të ristrukturojë rrugëtimin për të drejtuar trafikun përmes nyjeve të tjera.
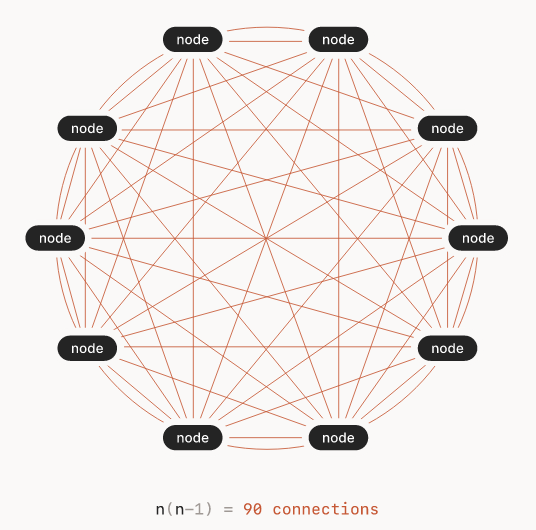
Nga projekti Nebula, po ashtu i destinuar për krijimin e rrjeteve VPN të shpërndara me rrugëtim mesh, Tailscale dallon në përdorimin e protokollit Wireguard për organizimin e transmetimit të të dhënave midis nyjeve, ndërsa në Nebula përdoren zhvillimet e projektit Tinc, ku për enkriptimin e paketave përdoret algoritmi AES-256-GSM (në Wireguard aplikohet shifra ChaCha20, e cila në teste tregon një kapacitet më të lartë dhe përgjigje më të shpejtë).
Një tjetër projekt të ngjashëm zhvillohet gjithashtu - Innernet, në të cilin për shkëmbimin e të dhënave midis nyjeve përdoret gjithashtu protokolli Wireguard. Ndryshe nga Tailscale dhe Nebula, në Innernet aplikohet një sistem tjetër ndarjeje qasjeje, i cili nuk bazohet në ACL me lidhje të etiketimeve me nyje të veçanta, por në ndarjen e nënrrjeteve dhe ndarjen e gamave të ndryshme. IP-adresat, si në rrjetet e zakonshme të internetit. Për më tepër, në vend të gjuhës Go, Innernet përdor gjuhën Rust. Tre ditë më parë u publikua përditësimi Innernet 1.5 me mbështetje të përmirësuar për kalimin e NAT. Ekziston gjithashtu projekti Netmaker, i cili lejon lidhjen e rrjeteve me topologji të ndryshme duke përdorur Wireguard, por kodi i tij ofrohet nën licencën SSPL (Server Side Public License), e cila nuk është e hapur për shkak të kërkesave diskriminuese.
Tailscale shpërndahet duke përdorur modelin Freemium, që nënkupton mundësinë e përdorimit falas për individët dhe qasje me pagesë për bizneset dhe ekipet. Komponentët klientë të Tailscale, përveç aplikacioneve grafike për Windows dhe macOS, zhvillohen në formën e projekteve të hapura nën licencën BSD. Programi server në anën e kompanisë Tailscale që siguron autentifikimin gjatë lidhjes së klientëve të rinj, koordinon menaxhimin e çelësave dhe organizon ndërveprimin midis nyjave, është pronësor. Projekti Headscale e eliminon këtë një problem dhe ofron një implementim të pavarur dhe të hapur të komponenteve server të Tailscale.
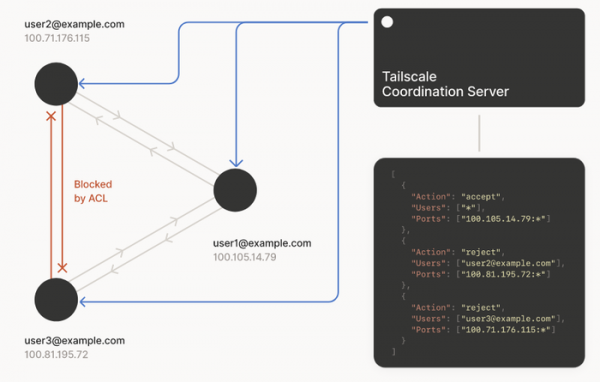
Headscale merr përsipër funksionet e ndarjes së çelësave të hapur midis nyjave, si dhe kryen operacione për caktimin e adresave IP dhe shpërndarjen e tabelave të routingut midis nyjave. Në formën aktuale, në Headscale janë implementuar të gjitha funksionalitetet kryesore të serverit të menaxhimit, përveç mbështetjes për MagicDNS dhe Smart DNS. Në veçanti, mbështeten funksionet e regjistrimit të nyjave (përfshirë përmes web-it), adaptimin e rrjetit për shtimin ose heqjen e nyjave, ndarjen e subneteve përmes hapësirave emërzuese (një rrjet VPN mund të krijohet për disa përdorues), organizimin e aksesit të përbashkët të nyjave në subnetet në hapësira të ndryshme emërzuese, menaxhimin e routingut (përfshirë caktimin e nyjave dalëse për qasje në botën e jashtme), ndarjen e aksesit përmes ACL dhe funksionimin e shërbimit DNS.
Burimi: opennet.ru
