

Lëshimi i shfletuesit web Firefox 93 ka ndodhur. Përveç kësaj, është formuar një përditësim i degëve me mbështetje afatgjate — 78.15.0 dhe 91.2.0. Degë Firefox 94 është dërguar në fazën e testimit beta, lëshimi i së cilës është parashikuar më 2 nëntor.
Novitetet kryesore:
- Mbështetje për formatin e imazheve AVIF (AV1 Image Format) është aktivizuar si parazgjedhje, në të cilin janë të angazhuara teknologjitë e kompresimit intra-kadrov nga formati i kodimit të videos AV1. Mbështeten hapësirat e ngjyrave me një gamë të plotë dhe të kufizuar të ngjyrave, si dhe operacione të transformimit (rrotullim dhe pasqyrim). Animacioni aktualisht nuk mbështetet. Për të konfiguruar përputhshmërinë me specifikimin në about:config, është propozuar parametri 'image.avif.compliance_strictness'. Vlera e headetit HTTP ACCEPT është ndryshuar si parazgjedhje në 'image/avif,image/webp,*/*'.
- Motori WebRender është bërë i detyrueshëm, i shkruar në gjuhën Rust, dhe lejon një rritje të konsiderueshme të shpejtësisë së vizatimit dhe uljen e ngarkesës në CPU duke transferuar në anën e GPU operacionet e vizatimit të përmbajtjes së faqes, të cilat janë implementuar përmes shaderave të ekzekutuar në GPU. Për sistemet me karta grafike të vjetra ose me probleme me drejtuesit grafikë, në WebRender aplikohet një mod i rastërizimit të softuerit (gfx.webrender.software=true). Mbështetje për opsionin për çaktivizimin e WebRender (gfx.webrender.force-legacy-layers dhe MOZ_WEBRENDER=0) është ndaluar.
- Mbështetje për protokollin Wayland është përmirësuar. Një shtresë është shtuar për të zgjidhur problemet me kopjimin në mjediset të bazuara në protokollin Wayland. Janë përfshirë gjithashtu ndryshime që lejojnë përdorimin e Wayland për të eliminuar ndriçimin kur lëvizni dritaren kah skaji i ekranit në konfigurimet me shumë monitorë.
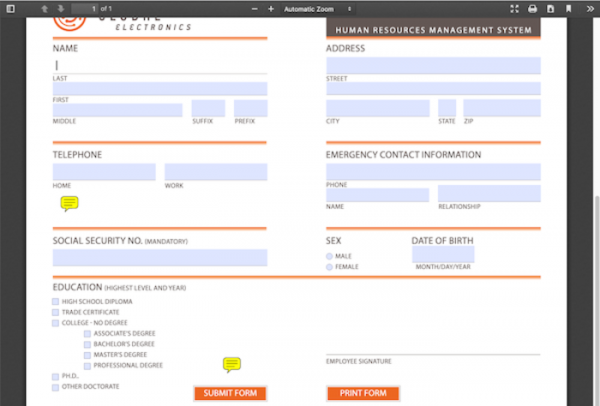
- Në shikuesin e integruar PDF është implementuar mundësia për të hapur dokumente me forma interaktive XFA, të cilat përdoren zakonisht në formularët elektronikë të ndryshëm nga bankat dhe institucionet qeveritare.

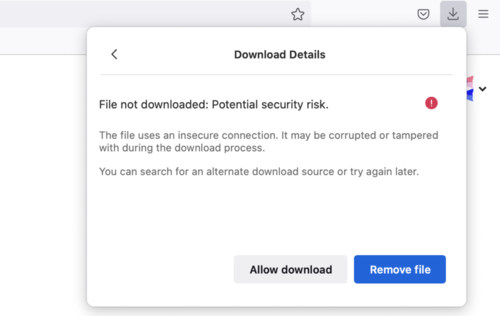
- Mbrojtja e shkarkimeve të skedarëve të ofruara përmes HTTP pa enkriptim është aktivizuar, por që janë iniciuar nga faqe të hapura përmes HTTPS. Shkarkimet e tilla nuk janë të mbrojtura nga zëvendësimi për shkak të kontrollit mbi trafikun transit, por, pasi ato kryhen duke kaluar nga faqet e hapura me HTTPS, përdoruesi mund të ketë një përshtypje të rreme mbi sigurinë e tyre. Kur përdoruesi përpiqet të shkarkojë të dhëna të tilla, do t'i shfaqet një paralajmërim që lejon anulimin e bllokimit sipas dëshirës. Për më tepër, tani është ndaluar dhe do të bllokohen heshtazi shkarkimet e skedarëve nga iframe të izoluar, në të cilat nuk është specifikuar qartë atributi allow-downloads.

- Implementimi i mekanizmit SmartBlock është përmirësuar, i dizajnuar për të zgjidhur problemet në faqet e internetit që lindin nga bllokimi i skripteve të jashtme në modalitetin e shikimit privat ose kur aktivizohet bllokimi i rreptë të përmbajtjeve të padëshiruara. SmartBlock automatikisht zëvendëson skriptet e ndjekjes me skripte ndihmëse që sigurojnë ngarkimin e saktë të faqes. Skriptet ndihmëse janë përgatitur për disa skripte të njohura të ndjekjes së përdoruesve që janë përfshirë në listën Disconnect. Në versionin e ri është përfshirë një bllokim adaptiv i skripteve të Google Analytics, skripteve të rrjeteve reklamuese të Google dhe widget-eve të shërbimeve të Optimizely, Criteo dhe Amazon TAM.
- Në modalitetet e shikimit privat dhe bllokimit të rreptë të përmbajtjeve të padëshiruara, është aktivizuar një mbrojtje shtesë për titullin HTTP "Referer". Në këto modulet, tani është ndaluar që faqet e internetit të përfshijnë përmes titullit HTTP Referrer-Policy politikat "no-referrer-when-downgrade", "origin-when-cross-origin" dhe "unsafe-url", të cilat lejojnë përmes manipulimeve të rikthejnë transmetimin e URL-së së plotë për faqet e jashtme në titullin "Referer" pavarësisht nga cilësimet e par-default. Kujtojmë se në Firefox 87, me synimin për të bllokuar rrjedhjet potenciale të të dhënave të ndjeshme, u aktivizua si politikë par-default strategjia "strict-origin-when-cross-origin", e cila nënkupton heqjen e rrugëve dhe parametrave nga "Referer" kur dërgohet një kërkesë në hoste të tjera kur përdoret HTTPS, transmetimi i një "Referer" të zbrazët kur kalon nga HTTPS në HTTP dhe transmetimi i një "Referer" të plotë për kalimet e brendshme brenda një faqeje. Por efikasiteti i këtij ndryshimi është vënë në dyshim, pasi faqet përmes manipulimeve me Referrer-Policy mund të rikthejnë sjelljen e vjetër.
- Në platformën Windows është implementuar mbështetje për shkarkimin automatik të skedave nga memoria kur niveli i kujtesës së lirë në sistem arrin vlera kritikisht të ulta. Së pari shkarkohen skedat që konsumojnë më shumë memorie dhe për të cilat përdoruesi nuk është përfshirë për një kohë të gjatë. Kur kaloni në skedën e shkarkuar, përmbajtja e saj ngarkohet automatikisht përsëri. Në Linux, kjo funksionalitet është premtuar të shtohet në njërin nga lëshimet e ardhshme.
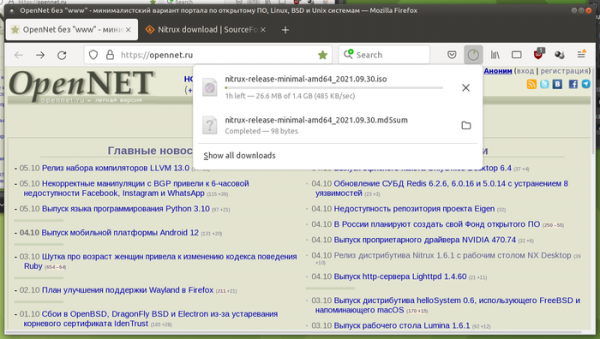
- Dizajni i panelit me listën e shkarkimeve është përshtatur me stilin e përgjithshëm vizual të Firefox-it.

- Në modin kompak, janë reduktuar distancat midis elementeve në menunë kryesore, menunë overflow, skedat dhe historinë e vizitave.

- Në numrin e algoritmeve që mund të përdoren për organizimin e autentifikimit (HTTP Authentication) është shtuar SHA-256 (më parë ishte mbështetur vetëm MD5).
- TLS-ciphers, të cilat përdorin algoritmin 3DES, janë çaktivizuar si parazgjedhje. Për shembull, grupe të enkriptimit TLS_RSA_WITH_3DES_EDE_CBC_SHA janë të ekspozuara ndaj sulmit Sweet32. Rishfaqja e mbështetjes për 3DES është e mundur me lejen e qartë në cilësimet e versioneve të vjetra të TLS.
- Në platformën macOS është zgjidhur problemi me humbjen e seancave në rast se Firefox është nisur nga një skedë e montuar «.dmg».
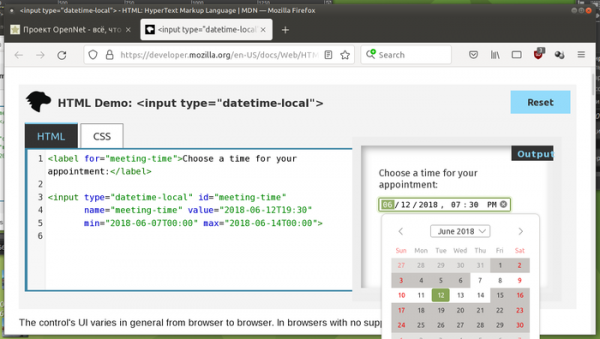
- Eka një ndërfaqe përdoruesi për hyrjen e qartë të datës dhe orës për elementin e web-formës .
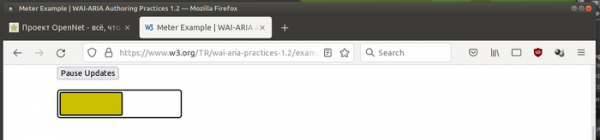
- Për elementet me atributin aria-label ose aria-labelledby është implementuar roli meter (role="meter"), që lejon realizimin e treguesve të vlerave numerike, që ndryshojnë brenda një diapazoni të caktuar (për shembull, tregues të ngarkesës së baterisë).

- Në pronën CSS font-synthesis është shtuar mbështetje për fjalën kyçe «small-caps».
- Eka metodën Intl.supportedValuesOf(), që kthen një masiv të kalendarëve, valutave, sistemeve të numërimit dhe njësive të matjes që mbështeten.
- Për klasat është dhënë mundësia e aplikimit të blloqeve statike të inicializimit për grupimin e kodit, që ekzekutohet një herë gjatë përpunimit të klasës: class C { // Blloku do të ekzekutohet gjatë përpunimit të klasës C static { console.log("Blloku statik i C"); }}
- Eka mbështetje për thirrjen e HTMLElement.attachInternals për qasje në metoda të tjera të menaxhimit të formave.
- Në metodën ElementInternals është shtuar atributi shadowRoot, që lejon që nga elementet e veta të aksesojnë rrënjën e tyre të veçantë në Shadow DOM, pavarësisht nga gjendja.
- Metoda createImageBitmap() ka marrë mbështetje për pronat imageOrientation dhe premultiplyAlpha.
- Shtuar funksioni global reportError(), që lejon skriptet të nxjerrin gabime në konsolë, duke imituar ndodhin e një përjashtimi të papërballuar.
- Përmirësimet në versionin për platformën Android:
- Kur startohet në tabletë, paneli përfshin butonat "para", "mbrapa" dhe "rifresko faqen".
- Përmbushja automatike e emrave të përdoruesve dhe fjalëkalimeve në formularët web është e aktivizuar nga default.
- Ofruar mundësia e përdorimit të Firefox si menaxher fjalëkalimesh për të mbushur emrat e përdoruesve dhe fjalëkalimet në aplikacione të tjera (aktivizohet përmes "Settings" > "Logins and passwords" > "Autofill in other apps").
- Shtuar faqja "Settings" > "Logins and passwords" > "Saved Logins" > "Add Login" për shtimin manual të kredencialeve në menaxherin e fjalëkalimeve.
- Shtuar faqja "Settings" > "Data collection" > "Studies and switch off", që lejon heqjen dorë nga pjesëmarrja në testimin e funksionaliteteve eksperimentale.
Përveç novacioneve dhe korrigjimeve të gabimeve, në Firefox 93 janë zgjidhur 13 vulnerabilitete, nga të cilat 10 janë të etiketuar si të rrezikshme. 9 vulnerabilitete (të mbledhura nën CVE-2021-38500, CVE-2021-38501 dhe CVE-2021-38499) shkaktohen nga probleme në menaxhimin e memories, siç janë mbushjet e tamponit dhe qasja në zona të memories që janë tashmë të lëshuara. Këto probleme potencialisht mund të çojnë në ekzekutimin e kodit të keqbërësit kur hapen faqe të projektuar posaçërisht.
Në versionin beta të Firefox 94 është zbatuar një faqe e re shërbimi "about:unloads" në të cilën përdoruesi mund të shkarkojë detyrimisht disa skeda për të reduktuar konsumin e memories, pa i mbyllur ato (përmbajtja do të rifreskohet kur kalohet në skedën).
Burimi: opennet.ru
