

Kërkuesit nga Universiteti i Mbrojtjes Shkencore dhe Teknologjik të Ushtrisë Çlirimtare të Kinës, Universiteti Kombëtar të Singaporit dhe Shkolla Politeknike e Cyrihut kanë zhvilluar një metodë të re sulmi ndaj enclave-ve të izoluara Intel SGX (Software Guard eXtensions). Sulmi njihet si SmashEx dhe shkaktohet nga problemet e ri-atribuueshmërisë gjatë trajtimit të situatave përjashtuese në procesin e punës së komponenteve runtime për Intel SGX. Metoda e sugjeruar e sulmit mundëson, përmes kontrollit të sistemit operativ, identifikimin e të dhënave konfidenciale të vendosura në enclave, ose organizimin e kopjimit të kodit të vet në memorjen e enclave dhe ekzekutimin e tij.
Prototipat e eksploitëve janë përgatitur për enclave me runtime të bazuar në Intel SGX SDK (CVE-2021-0186) dhe Microsoft Open Enclave (CVE-2021-33767). Në rastin e parë është demonstruar mundësia e nxjerrjes së çelësit RSA, i cili përdoret në serverin web për HTTPS, ndërsa në të dytin është arritur të identifikohet përmbajtja e marrë nga utilitarja cURL, e ekzekutuar brenda enclave. Shtigjshmëria është eliminuar tashmë përmes një azhurnimi programor në versionet Intel SGX SDK 2.13 dhe Open Enclave 0.17.1. Përveç paketave Intel SGX SDK dhe Microsoft Open Enclave, kjo shtigjshmëri shfaqet gjithashtu në SDK-të Google Asylo, EdgelessRT, Apache Teaclave, Rust SGX SDK, SGX-LKL, CoSMIX dhe Veracruz.
Kujtojmë se teknologjia SGX (Software Guard Extensions) shfaqet në procesorët Intel Core të brezit të gjashtë (Skylake) dhe ofron një seri instrukcionesh që lejojnë ndarjen e zonave të mbyllura të memories për aplikacionet e nivelit përdorues — enclave, përmbajtja e të cilave nuk mund të lexohet dhe ndryshohet as nga bërthama dhe as nga kodi që ekzekutohet në modelet ring0, SMM dhe VMM. Transferimi i kontrollit në kodin brenda enclave nuk është i mundur përmes funksioneve tradicionale të kalimit dhe manipulimeve me regjistrat dhe stack-un — për të kaluar kontrollin në enclave përdoren instrukcione të reja EENTER, EEXIT dhe ERESUME, të cilat kryejnë verifikimin e autorizimeve. Në të njëjtën kohë, kodi i vendosur në enclave mund të përdorë metoda klasike thirrjeje për të aksesuar funksionet brenda enclave dhe një instrukcion të veçantë për të thirrur funksione ekstern. Për të mbrojtur nga sulmet harduerike, siç është lidhja me modul të DRAM, përdoret enkriptimi i memories së enclave.
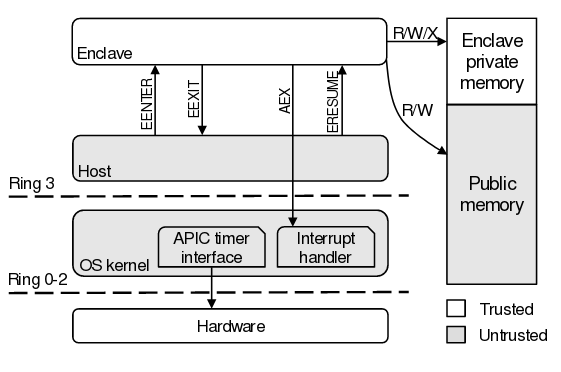
Problemi është se teknologjia SGX lejon sistemin operativ të ndërpresë ekzekutimin e enklavës duke gjeneruar një përjashtim harduerik, ndërsa në enklava nuk realizohen siç duhet primitivet për përpunimin atomik të këtyre përjashtimeve. Ndryshe nga bërthama e sistemit operativ dhe aplikacionet e zakonshme, kodi brenda enklavave nuk ka akses në primitivet për organizimin e veprimeve atomike gjatë përpunimit të përjashtimeve që ndodhin asinkronisht. Pa këto primitive atomike, enklava mund të ndërpritet në çdo moment dhe të kthehet në ekzekutim, madje në momentet kur në enklavë përfundohen seksionet kritike dhe ajo ndodhet në një gjendje të pasigurt (për shembull, kur regjistrat e CPU nuk janë ruajtur/rivendosur).
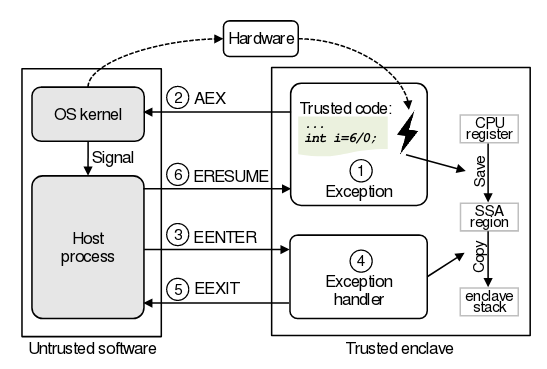
Për funksionimin normal, teknologjia SGX lejon ndërprerjen e ekzekutimit të enklavës nga përjashtime harduerike të personalizuara. Kjo veçori lejon mjediseve runtime të enklavave të realizojnë përpunimin e përjashtimeve brenda-enklavës ose përpunimin e sinjaleve, por gjithashtu mund të provokojë gabime të ri-ndërhyrjes. Sulmi SmashEx bazohet në shfrytëzimin e mangësive në SDK për shkak të të cilave situata e thirrjes së përsëritur të trajtuesit të përjashtimit nuk përpunizohet siç duhet. Është e rëndësishme që për të shfrytëzuar këtë vulnerabilitet, sulmuesi duhet të ketë mundësinë për të ndërprerë ekzekutimin e enklavës, pra, duhet të kontrollojë funksionimin e mjedisit sistemor.
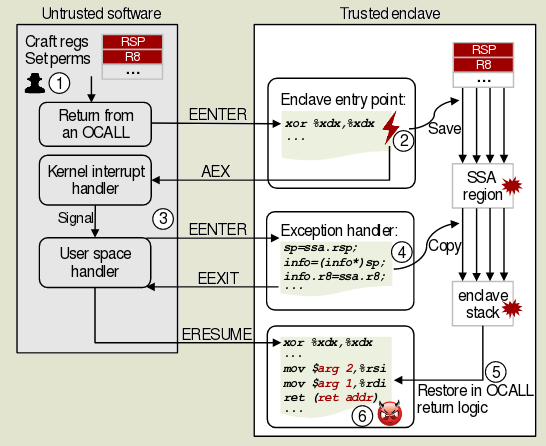
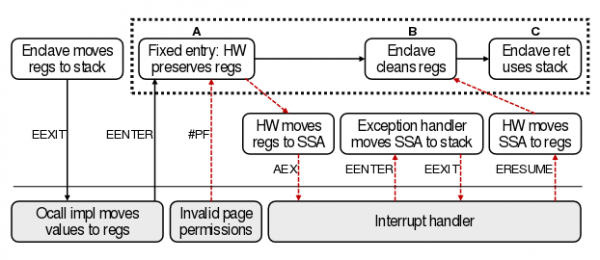
Pas gjenerimit të një përjashtimi, sulmuesi merr një dritare të vogël kohore, gjatë së cilës mund të kapë fluksin e ekzekutimit përmes manipulimit me parametrat e hyrjes. Në veçanti, me qasje në sistem (mjedisi jashtë enklavës), është e mundur të krijohet një përjashtim i ri menjëherë pas ekzekutimit të instrukcionit të hyrjes në enklavë (EENTER), i cili do të çonte në kthimin e kontrollit në sistem në një fazë kur akoma nuk është përfunduar konfigurimi i grumbullit për enklavën, ku përfshihet në mënyrë të veçantë ruajtja e gjendjes së regjistrave të CPU.
Sistemi më pas mund të kthejë kontrollin përsëri në enkla, por pasi steka e enkla gjatë ndërprerjes nuk ishte konfiguruar, enkla do të ekzekutohet me stekën që ndodhet në memorinë e sistemit, e cila mund të përdoret për të aplikuar metoda shfrytëzimi të bazuara në programimin e orientuar në kthim (ROP – Return-Oriented Programming). Kur përdoret teknika ROP, sulmuesi nuk përpiqet të vendosë kodin e tij në memorie, por operon me copa të instrukcioneve të makinës që tashmë janë në bibliotekat e ngarkuara, të cilat përfundojnë me një instrukcion për kthimin e kontrollit (në përgjithësi, këto janë përfundimet e funksioneve të bibliotekës). Funksioni i eksploitit reduktohet në ndërtimin e një zinxhiri thirrjesh të njësive të ngjashme (“gadgets”) për të arritur funksionalitetin e nevojshëm.
Burimi: opennet.ru
