

Në kornizën InsydeH2O, e cila përdoret nga shumë prodhues për të krijuar firmware UEFI për pajisjet e tyre (implementimi më i zakonshëm i UEFI BIOS), janë zbuluar 23 dobësi që lejojnë ekzekutimin e kodit në nivelin SMM (System Management Mode), një nivel më të lartë (Ring -2) se sa hipervizori dhe rrëza zero e mbrojtjes, dhe që ka qasje të pakufizuar në të gjithë memorien. Problemi prek firmware UEFI që përdorin prodhues si Fujitsu, Siemens, Dell, HP, HPE, Lenovo, Microsoft, Intel dhe Bull Atos.
Për të shfrytëzuar dobësitë, kërkohet qasje lokale me të drejtat e administratorit, gjë që i bën këto probleme të kërkuara si dobësi të nivelit të dytë, të aplikuara pas shfrytëzimit të dobësive të tjera në sistem ose përdorimit të metodave të inxhinierisë sociale. Qasja në nivelin SMM lejon ekzekutimin e kodit në një nivel që s'kontrollohet nga sistemi operativ, gjë që mund të përdoret për modifikimin e firmware-ve dhe lënien në SPI Flash të kodit të fshehtë të dëmshëm ose rootkits, që nuk identifikohen nga sistemi operativ, si dhe për çaktivizimin e verifikimit gjatë ngarkimit (UEFI Secure Boot, Intel BootGuard) dhe sulmeve ndaj hipervizorëve për të anashkaluar mekanizmat e kontrollit të integritetit të mjediseve virtuale.
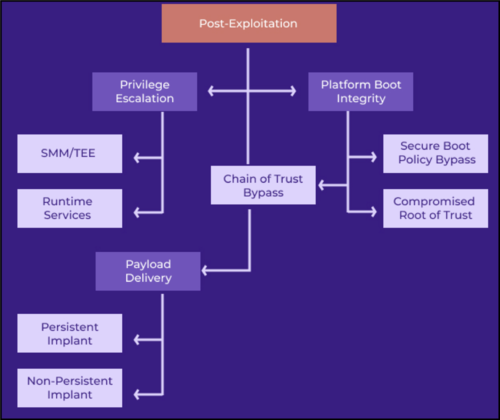
Shfrytëzimi i dobësive mund të bëhet nga sistemi operativ përmes trajtuesve të SMI-ve të paverifikuar (System Management Interrupt), si dhe në fazën para ekzekutimit të sistemit operativ gjatë fazave fillestare të ngarkimit ose rikthimit nga gjumi. Të gjitha dobësitë janë shkaktuar nga probleme me menaxhimin e memories dhe ndahen në tre kategori:
- SMM Callout — ekzekutimi i kodit të tij me të drejtat SMM përmes ridrejtimeve të ekzekutimit të trajtuesve të ndërprerjeve SWSMI në kodin jashtë SMRAM;
- Dëmtimi i memories që lejon një sulmues të shkruajë të dhënat e tij në SMRAM, një zonë speciale të izoluar të memories ku ekzekutohet kodi me të drejtat SMM.
- Dëmtimi i memories në kodin që ekzekutohet në nivelin DXE (Driver eXecution Environment).
Për të demonstruar parimet e organizimit të sulmeve, është publikuar një shembull eksploitimi që, përmes kryerjes së një sulmi nga rrethi i tretë ose i zeros mbrojtjeje, lejon të arrihet qasja në DXE Runtime UEFI dhe të ekzekutohet kodi juaj. Eksploitimi manipule ion me mbingarkimin e stackut (CVE-2021-42059) në drajverin UEFI DXE. Gjatë sulmit, një sulmues mund të vendosë kodin e tij në drajverin DXE, i cili ruan aktivitetin pas rinisjes së sistemit operativ, ose të bëjë ndryshime në fushën NVRAM në SPI Flash. Në procesin e ekzekutimit, kodi i sulmuesit mund të bëjë ndryshime në zonas e privilegjuara të memories, të modifikojë shërbimet EFI Runtime dhe të ndikojë në procesin e ngarkimit.
Burimi: opennet.ru
