

Kompania Stamus Networks publikoi versionin e distribucionit të specializuar SELKS 7.0, i cili është e destinuar për implementimin e sistemeve të zbulimit dhe parandalimit të infiltrimeve në rrjet, si dhe për reagimin ndaj kërcënimeve të identifikuara dhe monitorimin e sigurisë së rrjetit. Përdoruesit ofrohen një zgjidhje krejtësisht e gatshme për menaxhimin e sigurisë së rrjetit, që mund të përdoret menjëherë pas shkarkimit. Distribucioni mbështet funksionimin në modalitetin Live dhe ekzekutimin në mjedise virtualizimi ose konteinerësh. Arritjet e projektit shpërndahen nën licencën GPLv3. Madhësia e imazhit të shkarkimit është 3 GB.
Sistemi ndërtohet mbi bazën e paketave Debian dhe platformës IDS të hapur Suricata. Të dhënat përpunohen me ndihmën e Logstash dhe ruhen në magazinën ElasticSearch. Për ndjekjen e gjendjes aktuale dhe incidenteve të identifikuara ofrohet një ndërfaqe web, e cila është realizuar mbi Kibana. Për menaxhimin e rregullave dhe vizualizimin e aktivitetit të lidhur me to përdoret ndërfaqja web Scirius CE. Pjesë e sistemit janë edhe sistemi i kapjes së pakove Arkime, ndërfaqja për vlerësimin e ngjarjeve të ndodhur EveBox dhe analizuesi i të dhënave CyberChef.
Përveç përditësimit të bazës së paketave, versioni i ri përfshin përmirësime të tjera si:
- Formimi i paketave për implementimin në sisteme të izolimit me konteinerë, që mbështesin Docker.
- Një sistem i plotë i automatizuar për riprodhimin e aktiviteteve në bazë të logëve të ruajtur në formatin PCAP, i cili mund të përdoret për të verifikuar funksionalitetin e masave të mbrojtjes të implementuara, për analizën e incidenteve ose gjatë procesit të mësimit.
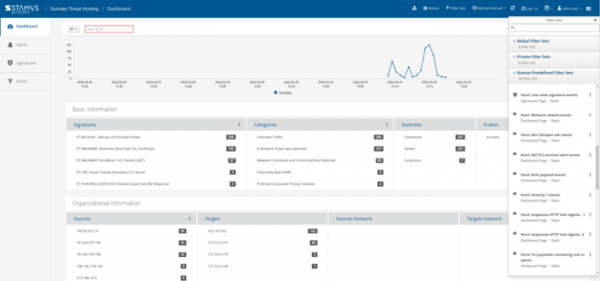
- Grupi i filtrave për zbulimin e kërcënimeve kibernetike (threat hunting) është zgjeruar dhe përmirësuar, duke lejuar identifikimin e shpejtë të aktiviteteve të dëmshme dhe shkeljeve të rregullave të aksesit përmes kërkimeve në logët Suricata dhe NSM (Monitoruesi i Sigurisë së Rrjetit).
- Paketa CyberChef është integruar, duke lejuar kodimin, dekodimin dhe analizimin e të dhënave, të lidhura me ngjarjet, funksionimin e protokolleve dhe regjistrimet e krijuara nga Suricata.
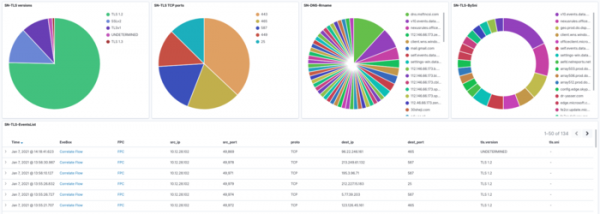
- Në ndërfaqen Kibana janë shtuar 6 seksione të reja për vizualizimin dhe monitorimin e aktiviteteve të lidhura me protokollet SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT dhe DCERPC.
Burimi: opennet.ru
