

Në bibliotekat standarde C uClibc dhe uClibc-ng, të përdorura në shumë pajisje të integruara dhe portative, është zbuluar një vulnerabilitet (CVE nuk është caktuar), që lejon futjen e të dhënave të rreme në cache-n e DNS, gjë që mund të përdoret për të ndërruar IP-në e një домene të rastësishme në cache dhe për të redirigjuar kërkesat e domenit në serverin e sulmuesit.
Problemi ndikon në disa firmware Linux për router-a, pika access dhe pajisje të internetit të gjërave, si dhe distribuime Linux për sisteme të integruara, si OpenWRT dhe Embedded Gentoo. Raportohet se vulnerabiliteti manifeston në pajisjet e shumë prodhuesve (për shembull, uClibc përdoret në firmware-t e Linksys, Netgear dhe Axis), por përderisa vulnerabiliteti në uClibc dhe uClibc-ng nuk është ndrequr, informacionet e detajuara mbi pajisjet specifike dhe prodhuesit, në produktet e të cilëve paraqitet problemi, ende nuk janë zbuluar.
Vulnerabiliteti shkaktohet nga përdorimi i identifikuesve të parashikueshëm të transaksioneve në kodin e dërgimit të kërkesave DNS. Numri identifikues i kërkesës DNS zgjidhej duke rritur thjesht një numër të count-it pa aplikuar ndonjë randomizim shtesë të numrave të porteve, çka lejonte rrethimin e cache-it të DNS përmes dërgimin e parashikueshëm të paketimeve UDP me përgjigje të rreme (përgjigja do të merret nëse arrin më herët se përgjigja e vërtetë dhe përfshin ID-në e saktë). serverë Ndryshe nga metoda e propozuar në vitin 2008 nga Kaminski, identifikuesi i transaksionit as duhet të gjuhet, pasi që ai është fillimisht i parashikueshëm (fillimisht i caktohet vlera 1, e cila rritet me çdo kërkesë, dhe nuk zgjedhet rastësisht).
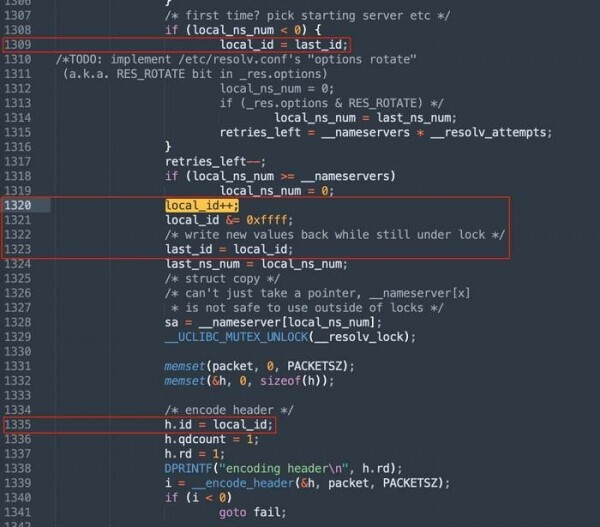
Në specifikimin për mbrojtjen nga gjetja e identifikuesit, rekomandohet që të aplikohet gjithashtu shpërndarja rastësore e numrave të porteve të rrjetit nga të cilët dërgohen kërkesat DNS, gjë që kompenzon për madhësinë jo mjaft të madhe të identifikuesit. Me aktivizimin e randomizimit të porteve për formimin e përgjigjes së rreme, përveç gjetjes së identifikuesit të 16 bitëve, gjithashtu duhet të gjendet numri i portit të rrjetit. Në uClibc dhe uClibc-ng një randomizim i tillë nuk është përfshirë shprehimisht (në thirrjen bind nuk është caktuar një port UDP i rastësishëm) dhe zbatimi i saj varej nga konfigurimet e sistemit operativ.
Kur gjatë çaktivizimit të randomizimit të seancës, përcaktimi i identifikuesit inkrementues të kërkesës shënohet si një detyrë triviale. Por edhe në rastin e përdorimit të randomizimit, sulmuesi duhet thjesht të guess një port rrjeti nga diapazoni 32768–60999, për të cilin mund të përdorë dërgimin masiv të përgjigjeve të rreme nëpërmjet porteve të ndryshme të rrjetit.
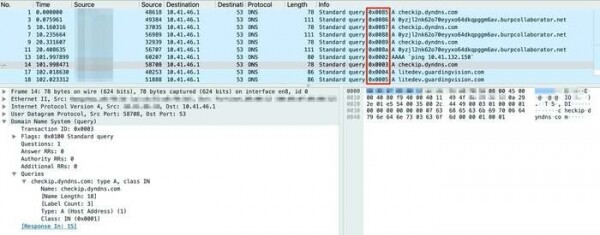
Prania e problemit është e konfirmuar në të gjitha versionet aktuale të uClibc dhe uClibc-ng, përfshirë versionet më të fundit uClibc 0.9.33.2 dhe uClibc-ng 1.0.40. Në muajin shtator 2021, informacioni mbi dobësinë u dërgua në CERT/CC për përgatitjen e koordinuar të rregullimeve. Në janar 2022, të dhënat mbi problemin iu kaluan mbi 200 prodhuesve, që bashkëpunojnë me CERT/CC. Në mars, u bë një përpjekje për t'u lidhur veçmas me menaxherin e projektit uClibc-ng, por ai u përgjigj se nuk ishte në gjendje të rregullonte dobësinë vetë dhe rekomandoi të zbulohej publikuar informacioni mbi problemin, duke shpresuar të merrte ndihmë për zhvillimin e një rregullimi nga komuniteti. Nga prodhuesit, NETGEAR njoftoi për lëshimin e një përditësimi që rregullon dobësinë.
Burimi: opennet.ru
