

Është prezantuar lëshimi i distribucionit Kali Linux 2022.2, i destinuar për testimin e sistemeve për praninë e dobësive, për kryerjen e auditimeve, analizën e informacionit të mbetur dhe identifikimin e pasojave të sulmeve nga hackerat. Të gjitha zhvillimet origjinale, të krijuara brenda këtij distribucioni, shpërndahen nën licencën GPL dhe janë në dispozicion përmes një depoje publike Git. Janë përgatitur disa variante të imazheve ISO për shkarkim, me madhësi prej 471 MB, 2.8 GB, 3.5 GB dhe 9.4 GB. Ndërtesat janë të disponueshme për arkitekturën i386, x86_64, ARM (armhf dhe armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Në të njëjtën kohë ofrohet si default ambienti i punës Xfce, por mbështeten gjithashtu KDE, GNOME, MATE, LXDE dhe Enlightenment e17.
Kali përfshin një nga përzgjedhjet më të plota të mjeteve për specialistët e sigurisë kompjuterike: nga mjetet për testimin e aplikacioneve web dhe penetrueseve të rrjeteve wireless deri te programet për leximin e të dhënave nga çipat identifikues RFID. Paketa përfshin një koleksion eksploitësh dhe më shumë se 300 utilitete të specialistëve për verifikimin e sigurisë, si Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Përveç kësaj, në distribucion janë përfshirë mjete për përshpejtimin e thyerjeve të fjalëkalimeve (Multihash CUDA Brute Forcer) dhe çelësave WPA (Pyrit) duke shfrytëzuar teknologjitë CUDA dhe AMD Stream që lejojnë përdorimin e GPU-ve të kartave grafike NVIDIA dhe AMD për kryerjen e operacioneve të kalkulimit.
Në versionin e ri:
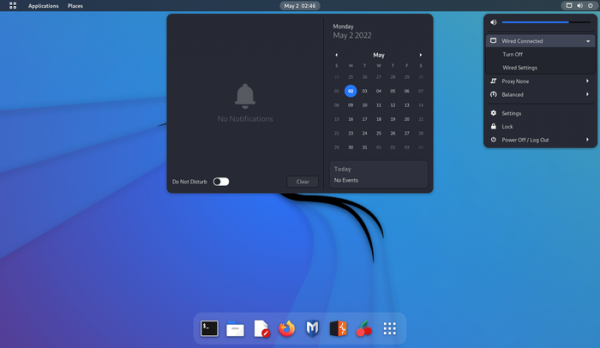
- Mediu i përdoruesit GNOME është përditësuar në lëshimin 42. Është angazhuar një lëshim i ri i panelit dash-to-dock. Janë përditësuar temat e lehta dhe të errëta.

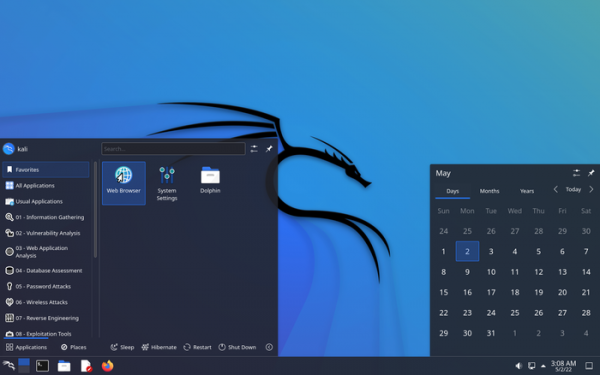
- Mediu i punës KDE Plasma është përditësuar në versionin 5.24.

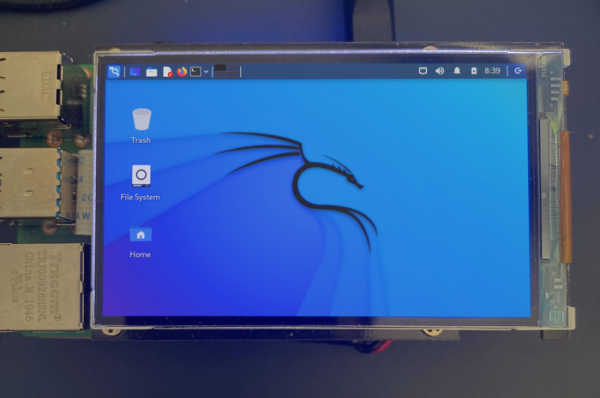
- Në utilitarin Xfce Tweaks është ofruar mundësia e aktivizimit të një panele të re të thjeshtuar për pajisjet ARM, e cila, ndryshe nga paneli standard Xfce, përshtatet në ekranet e vogla me resolucione të ulëta (p.sh. 800×480).

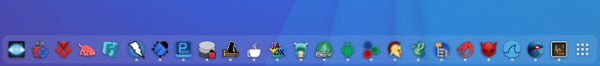
- Janë shtuar ikona të reja për programet evil-winrm dhe bloodhound, dhe janë përditësuar ikonat për nmap, ffuf dhe edb-debugger. Në KDE dhe GNOME janë ofruar ikona të veta për aplikacione të specializuara me ndërfaqe grafike.

- Është siguruar kopjimi automatik i skedave bazë të konfigurimit nga katalogu /etc/skel në katalogun e shtëpisë, por pa zëvendësimin e skedave ekzistuese.
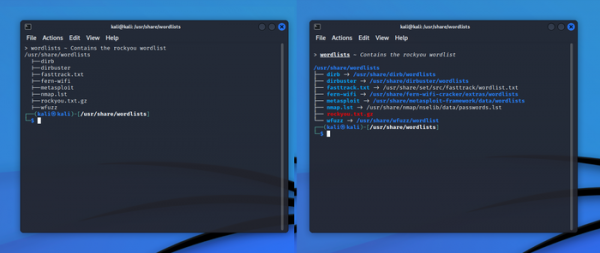
- Janë zgjeruar mundësitë e lidhura me punën në konsolë. Janë përfshirë paketat python3-pip dhe python3-virtualenv. Është nd sedikit ndryshuar ndriçimi i sintaksës për zsh. Është shtuar autocompleti për opsionet për John The Ripper. Janë realizuar ndriçimi i llojeve të skedarëve në paketat me burime (wordlists, windows-resources, powersploit).

- Janë shtuar mjete për punën me snapshots në FS Btrfs. Ka mundësi për krijimin e snapshots të ngarkueshme, për vlerësimin e ndryshimeve të snapshots, për shikimin e përmbajtjes së snapshots dhe për krijimin automatik të snapshots.
- Janë shtuar utilitete të reja:
- BruteShark — një program për inspektimin e trafik-ut rrjetësor dhe për nxjerrjen e të dhënave të ndjeshme në të, si fjalëkalimet.
- Evil-WinRM — shell WinRM.
- Hakrawler — një bot kërkimi për identifikimin e pikave të hyrjes dhe burimeve.
- Httpx — toolkit për HTTP.
- LAPSDumper — ruan fjalëkalimet LAPS (Zgjidhja e Fjalëkalimeve të Administratorit Lokal).
- PhpSploit — një framework për organizimin e hyrjes në distancë.
- PEDump — krijimi i dump-it të skedarëve ekzekutivë Win32.
- SentryPeer — honeypot për VoIP.
- Sparrow-wifi — analizues Wi-Fi.
- wifipumpkin3 — kornizë për krijimin e pikave të qasjes së rreme.
- Është përditësuar ndërtimi Win-Kex (Windows + Kali Desktop EXperience), ndërtuar për të funksionuar në Windows brenda mjedisit WSL2 (Windows Subsystem for Linux). Ofron mundësinë për të ekzekutuar aplikacione GUI me të drejtat e root përmes sudo.
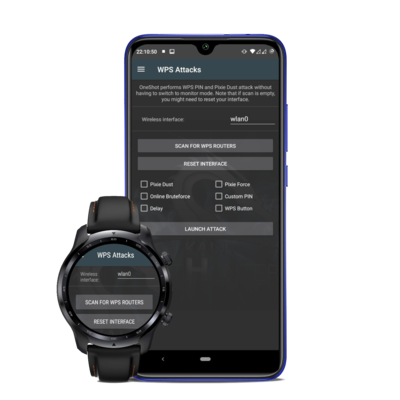
- Në të njëjtën kohë, është përgatitur lëshimi i NetHunter 2022.2, një ambient për pajisjet mobile mbi platformën Android me një koleksion mjetesh për testimin e sistemeve për prani të dobësive. Me NetHunter është e mundur të kontrollohet realizimi i sulmeve specifike për pajisjet mobile, për shembull, përmes imitimimit të funksionimit të pajisjeve USB (BadUSB dhe HID Keyboard — imitim i një adaptori USB rrjeti që mund të përdoret për sulme MITM, ose një tastierë USB që kryen zëvendësimin e simboleve) dhe krijimi i pikave të qasjes së rreme (MANA Evil Access Point). NetHunter instalohet në ambientin standard të platformës Android në formën e një imazhi chroot, në të cilin ekzekutohet një variant i veçantë i Kali Linux. Në versionin e ri është propozuar një skedë e re WPS Attacks, e cila lejon përdorimin e skenarit OneShot për realizimin e sulmeve të ndryshme ndaj WPS.

Burimi: opennet.ru
