

Google ka prezantuar versionin e ri të shfletuesit web Chrome 102. Njëkohësisht është vënë në dispozicion edhe publikimi i qëndrueshëm i projektit të lirë Chromium, i cili shërben si bazë për Chrome. Shfletuesi Chrome ndryshon nga Chromium për shkak të përdorimit të logove të Google, pranisë së sistemit për dërgimin e njoftimeve në rast ndërprerjeje, moduleve për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), sistemit të instalimit automatik të përditësimeve, aktivizimit të përhershëm të izolimit Sandbox, furnizimit me çelësa për Google API dhe dërgimit të parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për përditësim, veçmas mirëmbahet dega Extended Stable, e cila mbështetet për 8 javë. Publikimi i ardhshëm i Chrome 103 është planifikuar për 21 qershor.
Ndryshimet kryesore në Chrome 102:
- Për të bllokuar shfrytëzimin e cenueshmërive të shkaktuara nga qasja te blloqet e memories që tashmë janë liruar (use-after-free), në vend të treguesve të zakonshëm ka nisur të përdoret tipi MiraclePtr (raw_ptr). MiraclePtr ofron një shtresë mbështjellëse mbi treguesit, e cila kryen kontrolle shtesë për qasjen në zona të memories së liruar dhe e ndërpret menjëherë ekzekutimin nëse zbulohen qasje të tilla. Ndikimi i kësaj metode të re mbrojtjeje në performancë dhe në konsumin e memories vlerësohet si i papërfillshëm. Mekanizmi MiraclePtr nuk mund të zbatohet në të gjitha proceset; në veçanti, ai nuk përdoret në proceset e renderimit, por mund ta forcojë ndjeshëm sigurinë. Për shembull, në versionin aktual, nga 32 cenueshmëri të korrigjuara, 12 janë shkaktuar nga probleme të klasës use-after-free.
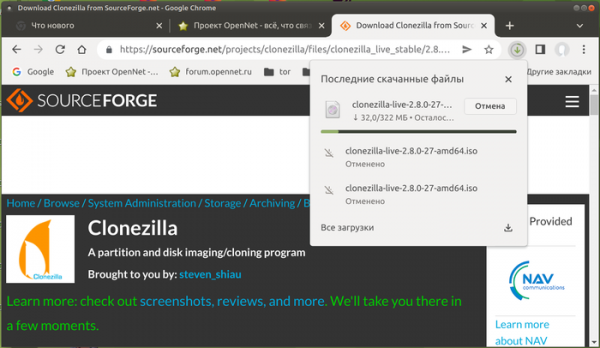
- Është ndryshuar dizajni i ndërfaqes me informacionin për shkarkimet. Në vend të shiritit të poshtëm me të dhëna për ecurinë e shkarkimit, në panelin me shiritin e adresës është shtuar një tregues i ri, me klikimin e të cilit shfaqet progresi i shkarkimit të skedarëve dhe historiku me listën e skedarëve të shkarkuar tashmë. Ndryshe nga paneli i poshtëm, butoni shfaqet vazhdimisht në panel dhe lejon qasje të shpejtë te historiku i shkarkimeve. Ndërfaqja e re aktualisht ofrohet si parazgjedhje vetëm për një pjesë të përdoruesve dhe do të zgjerohet për të gjithë nëse nuk shfaqen probleme. Për rikthimin e ndërfaqes së vjetër ose aktivizimin e së resë, është parashikuar cilësimi «chrome://flags#download-bubble».

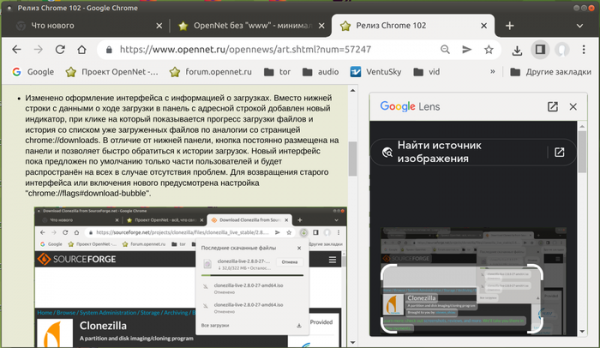
- Kur kërkoni imazhe përmes menusë kontekstuale (“Search image with Google Lens” ose “Найти через Google Объектив”), rezultatet tani nuk shfaqen më në një faqe të veçantë, por në panelin anësor pranë përmbajtjes së faqes burimore (në të njëjtën dritare mund të shihen njëkohësisht si përmbajtja e faqes, ashtu edhe rezultati i kërkimit në motorin e kërkimit).
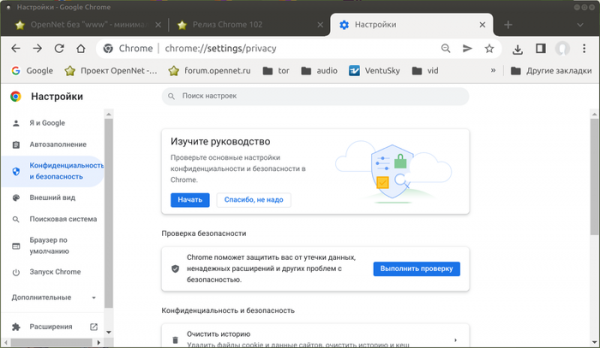
- Te cilësimet, në seksionin “Konfidencialiteti dhe siguria”, është shtuar rubrika “Udhëzuesi i privatësisë” (“Privacy Guide”), ku ofrohet një përmbledhje e përgjithshme e cilësimeve kryesore që ndikojnë në privatësi, me shpjegime të hollësishme për efektin e secilës prej tyre. Për shembull, në këtë seksion mund të përcaktohet politika e dërgimit të të dhënave te shërbimet e Google, të menaxhohet sinkronizimi, përpunimi i Cookie dhe ruajtja e historikut. Funksioni u është ofruar një pjese të përdoruesve; për aktivizim mund të përdoret cilësimi “chrome://flags#privacy-guide”.
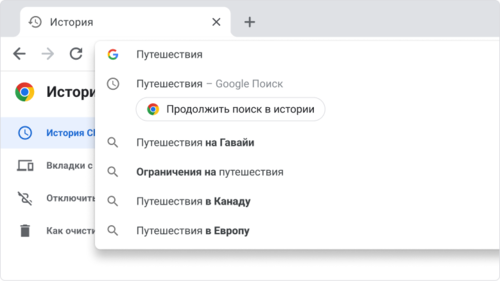
- Është mundësuar strukturimi i historikut të kërkimit dhe i faqeve të vizituara. Kur provohet të kryhet sërish një kërkim nga shiriti i adresës, shfaqet sugjerimi “Vazhdo kërkimin në histori” (“Resume your journey”), i cili lejon vazhdimin e kërkimit nga pika ku ishte ndërprerë herën e kaluar.

- Në katalogun Chrome Web Store është ofruar faqja “Extensions Starter Kit” me një përzgjedhje fillestare të shtesave të rekomanduara.
- Në mënyrë testuese është aktivizuar dërgimi te serveri i sajtit kryesor i një kërkese për konfirmimin e autorizimit CORS (Cross-Origin Resource Sharing) me header-in “Access-Control-Request-Private-Network: true”, nëse nga faqja bëhet qasje te një burim në rrjetin e brendshëm (192.168.x.x, 10.x.x.x, 172.16.x.x) ose te localhost (128.x.x.x). Nëse operacioni konfirmohet, serveri duhet të kthejë në përgjigje header-in “Access-Control-Allow-Private-Network: true”. Në versionin Chrome 102, rezultati i këtij konfirmimi ende nuk ndikon në përpunimin e kërkesës — në mungesë të konfirmimit, në web-konsol shfaqet një paralajmërim, por vetë kërkesa për subresource nuk bllokohet. Aktivizimi i bllokimit në mungesë të konfirmimit nga serveri pritet jo më herët se publikimi i Chrome 105. Për ta aktivizuar bllokimin në versionet më të hershme, mund të përdoret cilësimi “chrome://flags/#private-network-access-respect-preflight-results”.
Konfirmimi i autorizimeve server është futur për të forcuar mbrojtjen nga sulmet që lidhen me qasjen në burime në rrjetin lokal ose në kompjuterin e përdoruesit (localhost) nga skenarë që ngarkohen kur hapet faqja. Këto kërkesa përdoren nga hakerat për të realizuar sulme CSRF ndaj routerëve, pikave të aksesit, printerave, ndërfaqeve web korporative dhe pajisjeve e shërbimeve të tjera që pranojnë kërkesa vetëm nga rrjeti lokal. Për të mbrojtur nga këto sulme, në rast se bëhet një thirrje në çdo nënburim në rrjetin e brendshëm, shfletuesi do të dërgojë një kërkesë të qartë për autorizimin e ngarkimit të këtyre nënburimeve.
- Kur hapen lidhje në modalitetin incognito përmes menusë kontekstuale, sigurohet heqja automatike nga URL-ja e disa parametrave që ndikojnë në privatësi.
- Është ndryshuar strategjia e shpërndarjes së përditësimeve për Windows dhe Android. Për një krahasim më të plotë të sjelljes së versionit të ri dhe atij të vjetër, tani për shkarkim krijohen disa build-e të versionit të ri.
- Është stabilizuar teknologjia e segmentimit të rrjetit për mbrojtje ndaj metodave të gjurmimit të lëvizjes së përdoruesit midis sajteve, të bazuara në ruajtjen e identifikuesve në zona që nuk janë të destinuara për ruajtje të përhershme të informacionit («Supercookies»). Meqenëse burimet në cache ruhen në një hapësirë të përbashkët emrash, pavarësisht nga domain-i burimor, një sajt mund të përcaktojë ngarkimin e burimeve nga një sajt tjetër duke kontrolluar praninë e këtij burimi në cache. Mbrojtja bazohet në përdorimin e segmentimit të rrjetit (Network Partitioning), thelbi i të cilit është shtimi në cache-t e përbashkëta i një lidhjeje shtesë të regjistrimeve me domen, nga i cili është hapur faqja kryesore, gjë që e kufizon shtrirjen e cache-it për skriptet e gjurmimit vetëm te sajti aktual (skripti nga iframe nuk do të mund të verifikojë nëse burimi është ngarkuar nga një sajt tjetër). Ndarja e gjendjes përfshin lidhjet e rrjetit (HTTP/1, HTTP/2, HTTP/3, websocket), cache DNS, të dhënat ALPN/HTTP2, TLS/HTTP3, konfigurimin, shkarkimet dhe informacionin në header-in Expect-CT.
- Për web-aplikacionet e instaluara të veçuara (PWA, Progressive Web App) është ofruar mundësia për të ndryshuar pamjen e zonës së titullit të dritares me ndihmën e komponentëve Window Controls Overlay, të cilët e zgjerojnë zonën e ekranit të web-aplikacionit në të gjithë dritaren. Web-aplikacioni mund të menaxhojë vizatimin dhe përpunimin e hyrjes në të gjithë dritaren, me përjashtim të bllokut të mbivendosur me butonat standardë të kontrollit të dritares (mbyllje, minimizim, maksimizim), për t’i dhënë web-aplikacionit formën e një aplikacioni të zakonshëm desktop.

- Në sistemin e plotësimit automatik të formularëve është shtuar mbështetja për gjenerimin e numrave virtualë të kartave të kreditit në fushat me të dhënat e pagesës së mallrave në dyqanet online. Përdorimi i një karte virtuale, numri i së cilës gjenerohet për çdo pagesë, lejon të mos transmetohen të dhënat e kartës reale të kreditit, por kërkon ofrimin e shërbimit përkatës nga banka. Aktualisht, funksioni mund të përdoret vetëm nga klientët e disa bankave në SHBA. Për menaxhimin e aktivizimit të funksionit propozohet cilësimi «chrome://flags/#autofill-enable-virtual-card».
- Mekanizmi “Capture Handle”, i cili lejon transmetimin e informacionit te aplikacionet që kryejnë kapje video, është aktivizuar si parazgjedhje. API mundëson organizimin e ndërveprimit mes aplikacioneve, përmbajtja e të cilave regjistrohet, dhe aplikacioneve që kryejnë regjistrimin. Për shembull, një aplikacion për videokonferenca që përdor kapje video për transmetimin e një prezantimi mund të marrë të dhëna për elementet e kontrollit të prezantimit dhe t’i shfaqë ato në dritaren e videos.
- Është aktivizuar si parazgjedhje mbështetja për rregullat spekulative (Speculation rules), të cilat ofrojnë sintaksë fleksibile për përcaktimin e mundësisë së ngarkimit paraprak të të dhënave të lidhura me një link, i kryer përpara se përdoruesi të kalojë te ai link.
- Është stabilizuar mekanizmi i paketimit të burimeve në paketa në formatin Web Bundle, i cili mundëson rritjen e efikasitetit të ngarkimit të një numri të madh skedarësh shoqërues (stile CSS, JavaScript, imazhe, iframe). Ndryshe nga paketat në formatin Webpack, formati Web Bundle ka këto përparësi: në cache-in HTTP nuk ruhet vetë paketa, por pjesët përbërëse të saj; kompilimi dhe ekzekutimi i JavaScript fillon pa pritur ngarkimin e plotë të paketës; lejohet përfshirja e burimeve shtesë, si CSS dhe imazhe, të cilat në webpack do të duhej të kodoheshin në formën e vargjeve JavaScript.
- Është ofruar mundësia për të përcaktuar një aplikacion PWA si përpunues për lloje të caktuara MIME dhe zgjerime skedarësh. Pas përcaktimit të lidhjes përmes fushës file_handlers në manifest, aplikacioni do të marrë një ngjarje të posaçme kur përdoruesi të përpiqet të hapë një skedar të lidhur me aplikacionin.
- Është shtuar atributi i ri inert, i cili lejon shënimin e një pjese të pemës DOM si “joaktive”. Për nyjet DOM në këtë gjendje çaktivizohen përpunuesit e përzgjedhjes së tekstit dhe të lëvizjes së treguesit; pra, vetitë CSS pointer-events dhe user-select vendosen gjithmonë në vlerën ‘none’. Nëse nyja lejonte redaktim, në modalitetin inert ajo bëhet e paredaktueshme.
- Është shtuar API Navigation, i cili u lejon web-aplikacioneve të kapin operacionet e navigimit në dritare, të nisin kalimin dhe të analizojnë historikun e veprimeve me aplikacionin. API ofron një alternativë ndaj vetive window.history dhe window.location, të optimizuar për web-aplikacione njëfaqëshe.
- Për atributin «hidden» është propozuar flamuri i ri «until-found», i cili e bën elementin të disponueshëm për kërkimin në faqe dhe për kalimin te fragmenti përkatës i tekstit. Për shembull, në faqe mund të shtohet tekst i fshehur, përmbajtja e të cilit do të gjendet gjatë kërkimit lokal.
- Në API WebHID, i destinuar për qasje të nivelit të ulët te pajisjet HID (Human Interface Device, tastiera, minj, gamepad-e, panele me prekje) dhe për funksionim pa praninë e driverëve specifikë në sistem, te objekti requestDevice() është shtuar vetia exclusionFilters, e cila lejon përjashtimin e pajisjeve të caktuara kur shfletuesi shfaq listën e pajisjeve të disponueshme. Për shembull, mund të përjashtohen identifikuesit e pajisjeve për të cilat dihen probleme të caktuara.
- Është ndaluar shfaqja e formularit të pagesës përmes thirrjes PaymentRequest.show() pa një veprim të qartë nga përdoruesi, për shembull një klikim mbi elementin e lidhur me përpunuesin.
- Është ndërprerë mbështetja për implementimin alternativ të protokollit SDP (Session Description Protocol), i cili përdoret për krijimin e sesionit në WebRTC. Në Chrome ofroheshin dy variante të SDP-së: një i unifikuar me shfletuesit e tjerë dhe një specifik për Chrome. Tani e tutje mbetet vetëm varianti i portueshëm.
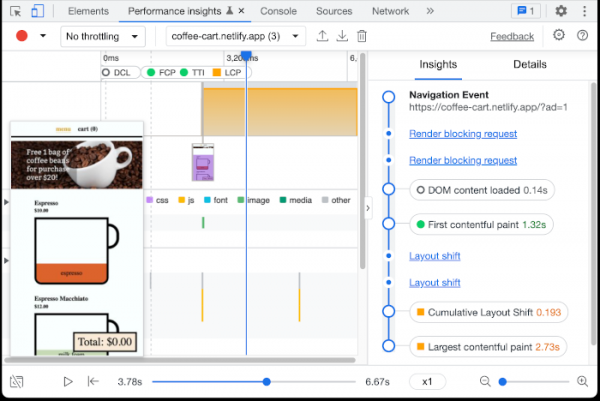
- Janë bërë përmirësime në mjetet për web-zhvilluesit. Në panelin Styles janë shtuar butona për simulimin e aplikimit të temës së errët dhe të çelët. Është forcuar mbrojtja e skedës Preview në modalitetin e inspektimit të rrjetit (është aktivizuar zbatimi i Content Security Policy). Në debugger është mundësuar përfundimi i ekzekutimit të skriptit gjatë ringarkimit të pikave të ndërprerjes. Është ofruar gjithashtu një implementim paraprak i panelit të ri «Performance insights», i cili lejon analizimin e performancës së ekzekutimit të operacioneve të caktuara në faqe.

Përveç risive dhe korrigjimeve të gabimeve, në versionin e ri janë eliminuar 32 cenueshmëri. Shumë prej tyre janë zbuluar si rezultat i testimit të automatizuar me mjetet AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Njërit prej problemeve (CVE-2022-1853) i është caktuar niveli kritik i rrezikut, që nënkupton mundësinë për të anashkaluar të gjitha shtresat e mbrojtjes së shfletuesit dhe për të ekzekutuar kod në sistem jashtë mjedisit sandbox. Detajet për këtë cenueshmëri ende nuk bëhen publike; dihet vetëm se ajo shkaktohet nga qasja në një bllok të liruar të memories (use-after-free) në implementimin e API Indexed DB.
Në kuadër të programit të shpërblimeve financiare për zbulimin e cenueshmërive në këtë version aktual, Google ka dhënë 24 shpërblime me vlerë totale 65.600 dollarë amerikanë (një shpërblim prej $10000, një shpërblim prej $7500, dy shpërblime prej $7000, tre shpërblime prej $5000, katër shpërblime prej $3000, dy shpërblime prej $2000, dy shpërblime prej $1000 dhe dy shpërblime prej $500). Shuma e 7 shpërblimeve ende nuk është përcaktuar.
Burimi: opennet.ru
