Kompania Google prezantoi versionin e browser-it web Chrome 105. Në të njëjtën kohë është në dispozicion versioni stabil i projektit të lirë Chromium, që shërben si bazë për Chrome. Browser-i Chrome ndan nga Chromium përdorimin e logove të Google, sistemin për dërgimin e njoftimeve në rast të dështimit, modulo për rindizje të përmbajtjes video të mbrojtur nga kopjimi (DRM), sistemin e automatik të instalimit të përditësimeve, aktivizimin e vazhdueshëm të Sandbox-it, furnizimin me çelësa për Google API dhe transferimin e parametrave RLZ gjatë kërkimeve. Për ata që kanë nevojë për më shumë kohë për përditësimin, mbështetet veçmas ndarja Extended Stable, e cila shoqërohet me 8 javë. Versioni i ardhshëm i Chrome 106 është planifikuar për 27 Shtator.
Ndryshimet kryesore në Chrome 105:
- Përkrahja për aplikacionet specifike të web-it Chrome Apps është ndaluar, të cilat do të zëvendësohen nga aplikacione të ndara web të bazuara në teknologjinë Progressive Web Apps (PWA) dhe API-të standarde Web. Inicialisht, Google njoftoi se do të heqë dorë nga Chrome Apps në vitin 2016 dhe planifikoi të ndalojë mbështetje deri në vitin 2018, por pastaj e shtyu këtë plan. Në Chrome 105, kur përpiqeni të instaloni aplikacione Chrome Apps, do të shfaqet një paralajmërim për ndalimin e mbështetjes, por vetë aplikacionet do të vazhdojnë të funksionojnë. Në Chrome 109, mundësia për ekzekutimin e Chrome Apps do të ndalohet.
- Është siguruar një izolim shtesë i procesit ‘renderer’, përgjegjës për vizatimin. Ky proces tani ekzekutohet në një konteiner të veçantë (App Container), i implementuar mbi sistemin ekzistues të sandbox-it të izolimit. Në rast të shfrytëzimit të një vulnerabiliteti në kodin e vizatimit, kufizimet e shtuar nuk do të lejojnë një sulmues të ketë qasje në rrjet, falë ndalimit të thirrjeve sistemike të lidhura me mundësitë e rrjetit.
- Është zbatuar një magazinë e unifikuar për çertifikatat rrënjësore të autoriteteve të njohjes (Chrome Root Store). Kjo magazinë e re për momentin nuk është aktivizuar si parazgjedhje dhe deri në përfundimin e implementimit, çertifikatat do të vazhdojnë të verifikohen duke përdorur magazinat specifike për çdo sistem operativ. Zgjidhja e testuar i ngjan qasjes së kompanisë Mozilla, e cila mbështet një magazinë të veçantë të pavarur për çertifikatat rrënjë për Firefox, që përdoret si lidhja e parë për verifikimin e zinxhirit të besueshmërisë së çertifikatave kur hapen faqet përmes HTTPS.
- Përgatitjet për përfundimin e mbështetjes për API Web SQL kanë filluar, që nuk është standardizuar, përdoret rrallë dhe kërkon ripërpunim për t'u përputhur me kërkesat moderne për sigurinë. Në Chrome 105 ndalohet aksesimi i Web SQL nga kodi e ngarkuar pa përdorur HTTPS, si dhe është shtuar një paralajmërim në DevTools mbi vjetërsimin e teknologjisë. Në vitin 2023 planifikohet të hiqet API Web SQL. Për zhvilluesit që kanë nevojë për funksionalitete të ngjashme, do të përgatitet një zëvendësim bazuar në WebAssembly.
- Në Chrome sync është ndalur mbështetja për sinchronizimin me Chrome 73 dhe versionet më të hershme.
- Për platformat macOS dhe Windows është aktivizuar shikuesi i certifikatatve të integruar, i cili ka zëvendësuar thirrjen e ndërfaqes së ofruar nga sistemi operativ. Më parë, shikuesi i integruar përdorej vetëm në ndërtimet për Linux dhe ChromeOS.
- Në versionin për platformën Android janë shtuar cilësimet për menaxhimin e API «Topics & Interest Group», promovuar në kuadër të iniciativës Privacy Sandbox dhe që lejon përcaktimin e kategorive të interesave të përdoruesit dhe përdorimin e tyre në vend të cookie-ve për gjurmim për të identifikuar grupe përdoruesish me interesa të ngjashme pa identifikimin e përdoruesve individualë. Në versionin e kaluar, cilësime të tilla ishin shtuar në versionet për Linux, ChromeOS, macOS dhe Windows.
- Me aktivizimin e mbrojtjes së avancuar të shfletuesit (Safe Browsing > Enhanced protection) është realizuar mbledhja e telemetrisë mbi treguesit e instaluar, thirrjet ndaj API dhe lidhjet me site të jashtme. Të dhënat e cituara përdoren në serverat e Google për të identifikuar aktivitetet e dëmshme dhe shkeljet nga shtesat e shfletuesit.
- Është transferuar në kategorinë e vjetruar dhe do të bllokohet në versionin Chrome 106 mundësia e përdorimit të simboleve jo-ASCII në domenet që tregohen në titullin e cookie (për domenet IDN, duhet të tregohen domenet në formatin punycode). Ky ndryshim do ta sjellë shfletuesin në përputhje me kërkesat RFC 6265bis dhe me sjelljen e zbatuar në Firefox.
- Propozohet API Custom Highlight, i dedikuar për modifikimin e stilit të zonave të vërtetësuara në tekst dhe që lejon të mos kufizoheni në stilin e ngurtë të ofruar nga shfletuesi për zonat e vërtetësuara (::selection, ::inactive-selection) dhe theksimin e gabimeve sintaksore (::spelling-error, ::grammar-error). Në variantin e parë, API ofron mbështetje për ndryshimin e ngjyrës së tekstit dhe sfondit duke përdorur pseudo-elementët color dhe background-color, por në të ardhmen do të shtohen mundësi të tjera për konfigurimin e stilit.
Si shembuj të detyrave që mund të zgjidhen me anë të API-t të ri përmendet shtimi në web-framework-et që ofrojnë mjete për redaktimin e tekstit, mekanizmat e tyre të veçantë për theksimin e tekstit, thekse të ndryshme gjatë redaktimit në grup nga disa përdorues, kërkimin në dokumente të virtualizuara dhe shënimin e gabimeve gjatë kontrollit të drejtshkrimit. Nëse më parë, krijimi i theksimeve të pazakonshme kërkonte manipulime të komplikuara me pemën DOM, API Custom Highlight ofron operacione të gatshme për shtimin dhe heqjen e theksimit, pa ndikuar në strukturën DOM dhe duke aplikuar stilet në lidhje me objektet Range.
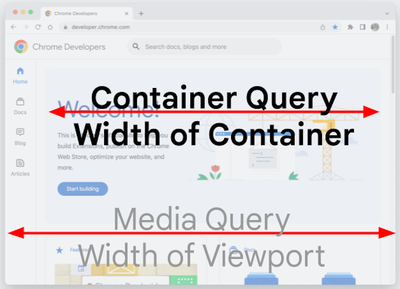
- Në CSS është shtuar pyetja «@container», e cila lejon formimin e stilit të elementeve në përputhje me madhësinë e elementit prind. «@container» i ngjan pyetjeve «@media», por përdoret në lidhje me madhësinë e bllokut (kontejnerit) në të cilin është vendosur elementi, çka lejon të caktoni një logjikë të veçantë për zgjedhjen e stilit për elementët e fëmijës, e cila nuk varet nga vendndodhja e saktë e elementit në faqe.

- CSS псевдокlасi «:has()» është shtuar për të kontrolluar në përputhje me praninë e një elementi fëmijë në prind. Për shembull, «p:has(span)» mbulon elementet <p>, brenda të cilave ka një element <span>.
- është shtuar API HTML Sanitizer, e cila lejon prerjen e elementeve nga përmbajtja që ndikojnë në shfaqje dhe ekzekutimin gjatë daljes përmes metodës setHTML(). API mund të jetë e dobishme për pastrimin e të dhënave që vijnë nga jashtë nga HTML-tags që mund të përdoren për të realizuar sulme XSS.
- Është ofruar mundësia e përdorimit të API Streams (ReadableStream) për dërgimin e fetch-requests para se të ngarkohet trupi i përgjigjes, dmth. mund të filloni dërgimin e të dhënave pa pritur përfundimin e gjenerimit të faqes.
- Për aplikacionet e veçuara web (PWA, Progressive Web App) është ofruar mundësia për të ndryshuar pamjen e zonës së titullit të dritares përmes komponenteve Window Controls Overlay, të cilat zgjasin hapësirën e aplikacionit web në të gjithë dritaren dhe lejojnë që aplikacioni web të marrë pamjen e një aplikacioni desktop normal. Aplikacioni web mund të menaxhojë vizatimin dhe përpunimin e hyrjes në të gjithë dritaren, përveç bllokut të mbivendosur me butonat standard të menaxhimit të dritares (mbyllja, minimizimi, maksimizimi).

- Është stabilizuar mundësia e qasjes në Media Source Extensions nga punëtorët e veçuar (në kontekstin e DedicatedWorker), e cila mund të përdoret, për shembull, për të rritur performancën e riprodhimit të multimedias në buferë duke krijuar një objekt MediaSource në një punëtor të veçantë dhe duke transmetuar rezultatet e punës së tij në HTMLMediaElement në rrjedhën kryesore.
- Në API-në Client Hints, e cila po zhvillohet për të zëvendësuar titullin User-Agent dhe lejon të ofrohen selektivisht të dhënat rreth parametrave të veçantë të shfletuesit dhe sistemit (versioni, platforma, etj.) vetëm pas kërkesës, server, është shtuar mbështetje për pronën Sec-CH-Viewport-Height, e cila lejon marrjen e informacionit mbi lartësinë e zonës së dukshme. Formati i shënimeve është ndryshuar për të specifikuar në etiketën “meta” parametrat Client Hints për burimet e jashtme: Ishte: Është bërë:
- Është shtuar mundësia për të krijuar trajtues globalë ngjarjesh onbeforeinput (document.documentElement.onbeforeinput), përmes të cilave aplikacionet web mund të ripërcaktojnë sjelljen gjatë redaktimit të tekstit në blloqet ,