

Në shfletuesin Chrome është zbuluar një problem me dërgimin e të dhënave konfidenciale në serverët e Google gjatë aktivizimit të modit të avancuar të kontrollit të drejtshkrimit, i cili përfshin kryerjen e kontrollit duke përdorur një shërbim të jashtëm. Problemi shfaqet gjithashtu në shfletuesin Edge kur përdoret mbështetje Microsoft Editor.
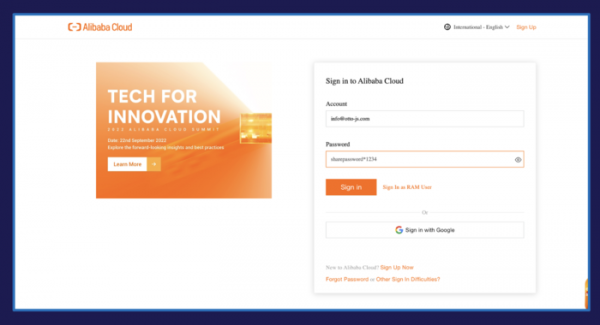
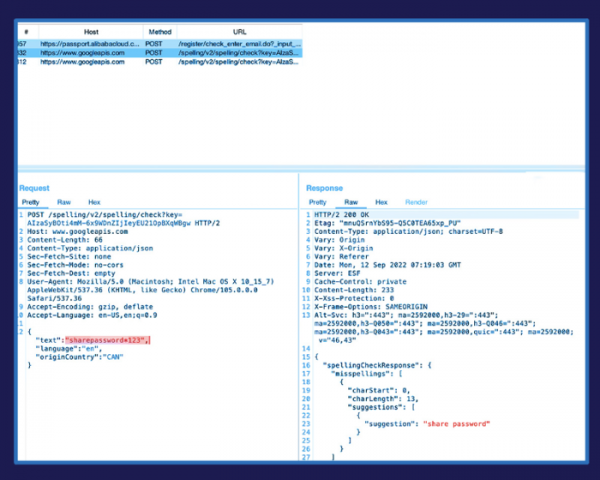
U zbulua se teksti për kontroll dërgohet gjithashtu nga formularët e inputit që përmbajnë të dhëna konfidenciale, përfshirë fusha që përmbajnë emra përdoruesish, adresa, email, të dhëna pasaportash dhe madje fjalëkalime, në rast se fushat e inputit të fjalëkalimeve nuk janë të kufizuara nga tagu standard «». Për shembull, problemi çon në dërgimin në server www.googleapis.com të fjalëkalimeve në rast se mundësohet opsioni për të treguar fjalëkalimin e futur, i zbatuar në shërbimet e Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud dhe LastPass. Nga 30 faqe të njohura të testuara, duke përfshirë rrjetet sociale, banka, platforma cloud dhe dyqane online, 29 dolën të ndjeshme ndaj rrjedhjes.
Në AWS dhe LastPass problemi është zgjidhur tashmë në mënyrë operative përmes shtimit të parametrin «spellcheck=false» në tagun «input». Për të bllokuar dërgimin e të dhënave në anën e përdoruesit, duhet të çaktivizoni kontrollin e avancuar në cilësimet (seksioni «Languages/Spell check/Enhanced spell check» ose «Gjuha/Kontrolli i drejtshkrimit/Kontrolli i avancuar», që në mënyrë të paracaktuar është i çaktivizuar).
Burimi: opennet.ru
