

Pasi dy vitesh zhvillimi, u publikua seria e projektit Kata Containers 3.0, e cila zhvillon një stek për organizimin e ekzekutimit të kontejnerëve duke përdorur izolimin mbi baza të mekanizmave të plota të virtualizimit. Projekti është krijuar nga kompanitë Intel dhe Hyper duke bashkuar teknologjitë Clear Containers dhe runV. Kodi i projektit është shkruar në gjuhët Go dhe Rust, dhe shpërndahet nën licencën Apache 2.0. Zhvillimi i projektit monitorohet nga një grup pune, i krijuar nën petkun e organizatës së pavarur OpenStack Foundation, në të cilin marrin pjesë kompani si Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE dhe ZTE.
Baza e Kata-s është runtime-i, që ofron mundësinë për të krijuar makina virtuale të kompakt, të cilat ekzekutohen duke përdorur një hipervizor të plotë, në vend të aplikimit të kontejnerëve tradicionalë, që përdorin bërthamën e përbashkët Linux dhe janë të izoluara përmes hapësirave të emrave dhe cgroups. Përdorimi makinat virtuale siguron një nivel më të lartë të sigurisë, duke mbrojtur nga sulmet që shkaktohen nga shfrytëzimi i dobësive në kernel-in Linux.
Kata Containers është orientuar për integrimin në infrastrukturat ekzistuese të izolimit të kontejnerëve me mundësinë e përdorimit të këtij lloji të makinave virtuale për forcimin e mbrojtjes së kontejnerëve tradicionalë. Projekti ofron mekanizma për të siguruar përputhshmërinë e makinave virtuale të lehta me infrastrukturat e ndryshme të izolimit të kontejnerëve, platformat e orkestrimit të kontejnerëve dhe specifikimet si OCI (Open Container Initiative), CRI (Container Runtime Interface) dhe CNI (Container Networking Interface). Janë në dispozicion mjete për integrim me Docker, Kubernetes, QEMU dhe OpenStack.
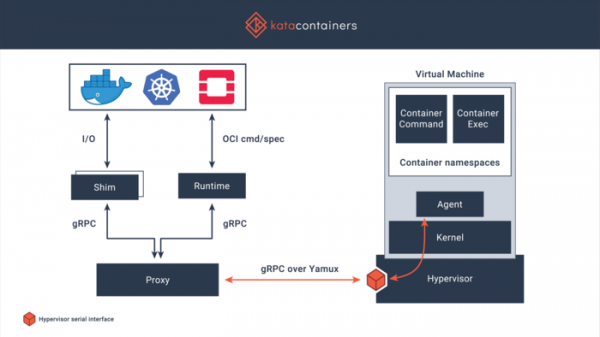
Integrimi me sistemet e menaxhimit të kontejnerëve arrihet përmes një shtrese që simulon menaxhimin e kontejnerëve, e cila përmes një interface gRPC dhe një proxy të veçantë i drejtohet agentit menaxhues në makinën virtuale. Brenda mjedisit virtual, i cili ndizet nga hypervizori, përdoret një kernel i optimizuar posaçërisht që përmban vetëm grupin minimal të mundësive të nevojshme.
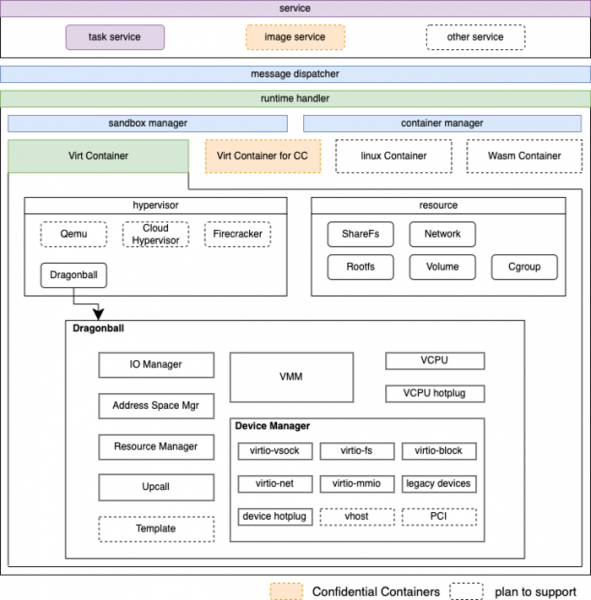
Si përdorues i hipervizorit, mund të përdoret Dragonball Sandbox (edita KVM, e optimizuar për konteinerët) me mjetet QEMU, si dhe Firecracker dhe Cloud Hypervisor. Mjedisi i sistemit përfshin një demon të inicializimit dhe një agjent (Agent). Agjenti siguron ekzekutimin e imazheve të konteinerëve të përcaktuar nga përdoruesi në formatin OCI për Docker dhe CRI për Kubernetes. Kur përdoret së bashku me Docker, për çdo konteiner krijohet një makina virtuale, pra, mjedisi i nisjes mbi hipervizorin aplikohet për nisjen e brendshme të konteinerëve.
Për të reduktuar konsumin e memories, aplikohet mekanizmi DAX (qasje e drejtpërdrejtë në FS anashkalon cachen e faqeve pa përdorimin e nivelit të pajisjeve me bllok), dhe për deduplication e zonave të njëjta të memories aplikohet teknologjia KSM (Kernel Samepage Merging), e cila lejon organizimin e ndarjes së burimeve të sistemit host dhe lidhjen e një shablloni të zakonshëm të mjedisit të sistemit me sisteme të ndryshme mysafir.
Në versionin e ri:
- Është propozuar një runtime alternativ (runtime-rs), i cili formon përmbajtjen e kontejnerëve, i shkruar në gjuhën Rust (runtime-i i mëparshëm ishte shkruar në gjuhën Go). Runtime-i është kompatibil me OCI, CRI-O dhe Containerd, duke lejuar përdorimin e tij me Docker dhe Kubernetes.
- Është propozuar një hipervizor i ri dragonball, i bazuar në KVM dhe rust-vmm.
- Është shtuar mbështetje për kalimin e qasjes në GPU, duke përdorur VFIO.
- Është shtuar mbështetje për cgroup v2.
- Është realizuar mbështetje për zëvendësimin e konfigurimeve pa ndryshuar skedarin kryesor të konfigurimit përmes zëvendësimit të blloqeve në skedare të veçanta, të vendosura në katalogun 'config.d/'.
- Në komponentët e shkruar në gjuhën Rust është angazhuar një bibliotekë e re për funksionimin e sigurt me rrugët e skedarëve.
- Komponenti virtiofsd (i shkruar në C) është zëvendësuar me virtiofsd-rs (i shkruar në Rust).
- Është shtuar mbështetje për izolimin e komponentëve në sandbox QEMU.
- Në QEMU për hyrjen/daljen asinkronike është angazhuar API io_uring.
- Për QEMU dhe Cloud-hypervisor është realizuar mbështetje për zgjerimet Intel TDX (Zgjerimet e Domainit të Besueshëm).
- Komponentët janë përditësuar: QEMU 6.2.0, Cloud-hypervisor 26.0, Firecracker 1.1.0, bërthama Linux 5.19.2.
Burimi: opennet.ru
