

Është publikuar versioni i serverit të proxy-t outline-ss-server 1.4, i cili përdor protokollin Shadowsocks për të fshehur natyrën e trafikut, për të kaluar përmes firewall-eve dhe për të mashtruar sistemet e inspektimit të paketave. Serveri zhvillohet nga projekti Outline, i cili gjithashtu ofron një lidhje të aplikacioneve klient dhe një ndërfaqe menaxheriale që lejon implementimin e shpejtë të serverëve Shadowsocks multi-përdorues në bazë të outline-ss-server në mjedise publike të cloud-it ose në pajisjet tuaja, duke i menaxhuar ato përmes ndërfaqes web dhe duke organizuar q asjen për përdoruesit me çelësa. Zhvillimi dhe mbështetje e kodit punohet nga Jigsaw, një nënsi të Google, e krijuar për të zhvilluar mjete për shmangien e censurës dhe për të mundësuar shkëmbimin e lirë të informacionit.
Outline-ss-server është shkruar në gjuhën Go dhe shpërndahet nën licencën Apache 2.0. Si bazë përdoret kodi i proxy-tserverë go-shadowsocks2, i krijuar nga komuniteti i zhvilluesve të Shadowsocks. Kohët e fundit, aktiviteti kryesor i projektit Shadowsocks është përqendruar në zhvillimin e një serveri të ri në gjuhën Rust, ndërsa implementimi në gjuhën Go nuk është përditësuar për më shumë se një vit dhe është dukshëm prapa në funksionalitet.
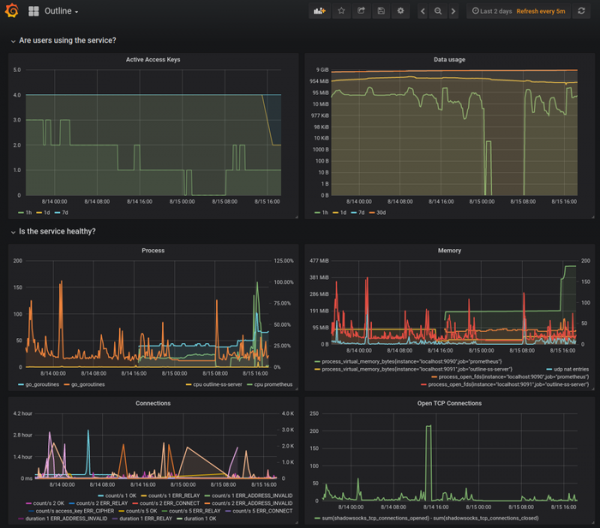
Dallimet midis outline-ss-server dhe go-shadowsocks2 përfshijnë mbështetje për lidhjen e disa përdoruesve përmes një porti të vetëm, mundësinë e hapjes së disa porteve të rrjetit për të pranuar lidhje, mbështetje për riparim të nxehtë dhe përditësim të konfiguracionit pa ndërprerje të lidhjeve, si dhe mjete të integruara për monitorimin dhe ndryshimin e trafikut bazuar në platformën prometheus.io.
Në outline-ss-server gjithashtu është shtuar mbrojtja ndaj sulmeve që lidhen me dërgimin e kërkesave verifikimi dhe riprodhimin e trafikut. Sulmi përmes kërkesave të verifikimit ka si qëllim të përcaktojë praninë e proxy-t, për shembull, sulmuesi mund të dërgojë në serverin e synuar Shadowsocks grupe të dhënash të ndryshme dhe të analizojë se sa volum të dhënash serveri do të lexojë deri sa të përcaktojë një gabim dhe të mbyllë lidhjen. Sulmi me riprodhimin e trafikut bazohet në kapjen e sesionit midis klientit dhe server me përpjekjen pasuese për të ripërcaktuar të dhënat e kapura për të përcaktuar praninë e proxy-t.
Për të mbrojtur nga sulmet përmes kërkesave të verifikimit, serveri outline-ss-server, kur merr të dhëna të papërshtatshme, nuk e ndërpret lidhjen dhe nuk jep një gabim, por vazhdon të pranojë informacion, duke vepruar si një lloj vrimë të zezë. Për të mbrojtur nga riprodhimi i të dhënave, të dhënat e pranuara nga klienti kontrollohen shtesë për përsëritje nëpërmjet kontrolleve të shumave, të cilat ruhen për disa mijëra sekvenca handshake (maksimumi 40 mijë, madhësia përcaktohet gjatë ngritjes së serverit dhe konsumon 20 byte memorie për sekvencë). Për të bllokuar përgjigjet e përsëritura nga serveri në të gjitha sekvencat e handshake-it, aplikohet koda e autentifikimit HMAC me etiketa 32-bit.
Në nivelin e fshehjes së trafik, protokolli Shadowsocks në implementimin outline-ss-server është afër transportit të plug-in-it Obfs4 në rrjetin anonim Tor. Protokolli u krijua për të anashkaluar sistemin e censurës së trafikut në Kinë ('Muri i Madh i Fajdeve') dhe lejon fshehjen mjaft efikase të trafikut të kaluar përmes një serveri tjetër (trafiku është problematik për t'u identifikuar për shkak të bashkëngjitjes së një sinjali të rastësishëm dhe simulimit të një fluksi të vazhdueshëm).
Për protokollin e proksimit të kërkesave përdoret SOCKS5 — në sistemin lokal ngritet një proksi me mbështetje për SOCKS5, i cili tunelizon trafikun në një server të largët, nga i cili në të vërtetë bëhen kërkesat. Trafiku midis klientit dhe serverit vendoset në një tunel të enkriptuar (mbështetet enkriptimi i autentifikuar AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM dhe AEAD_AES_256_GCM), fshehja e faktit të krijimit të të cilit është detyra kryesore e Shadowsocks. Kjo mbështet organizimin e tunelëve TCP dhe UDP, si dhe krijimin e tunelëve të rastësishëm, pa kufizime në SOCKS5, përmes përdorimit të plug-in-eve, të ngjashme me transportet plug-in në Tor.
Burimi: opennet.ru
