

Një grup studiuesish nga disa universitete amerikane ka zhvilluar një teknikë të re sulmi përmes kanaleve anësore, e cila mundëson rikrijimin e informacionit vizual të përpunuar nga GPU. Me metodën e propozuar, të quajtur GPU.zip, sulmuesi mund të përcaktojë se çfarë informacioni shfaqet në ekran. Ndër të tjera, sulmi mund të kryhet edhe përmes një web-browsers, për shembull është demonstruar se si një web-faqe keqdashëse e hapur në Chrome mund të marrë informacion për pikselët e shfaqur gjatë renderimit të një web-faqeje tjetër të hapur në të njëjtin shfletues.
Burimi i rrjedhjes së informacionit është optimizimi i përdorur në GPU-të moderne, i cili siguron kompresimin e të dhënave grafike. Problemi shfaqet gjatë përdorimit të kompresimit në të gjitha GPU-të e integruara të testuara (AMD, Apple, ARM, Intel, Qualcomm) dhe në kartat grafike diskrete NVIDIA. Studiuesit zbuluan gjithashtu se GPU-të e integruara Intel dhe AMD e aktivizojnë gjithmonë kompresimin e të dhënave grafike, edhe nëse aplikacioni nuk kërkon në mënyrë të drejtpërdrejtë përdorimin e këtij optimizimi. Përdorimi i kompresimit çon në faktin që trafiku në DRAM dhe ngarkesa në cache të korrespondojnë me natyrën e të dhënave që përpunohen, të cilat mund të rikrijohen piksel pas pikseli përmes analizës së kanaleve anësore.
Metoda është mjaft e ngadaltë. Për shembull, në një sistem me GPU të integruar AMD Ryzen 7 4800U, sulmi për të përcaktuar emrin me të cilin përdoruesi ishte identifikuar në Wikipedia në një skedë tjetër zgjati 30 minuta dhe bëri të mundur përcaktimin e përmbajtjes së pikselëve me saktësi 97%. Në sistemet me GPU të integruar Intel i7-8700, një sulm i ngjashëm zgjati 215 minuta me një saktësi prej 98%.
Gjatë kryerjes së sulmit përmes shfletuesit, faqja e synuar hapet në mënyrë ciklike në një iframe për të nisur renderimin. Për të përcaktuar informacionin e shfaqur, dalja e iframe shndërrohet në një paraqitje bardh e zi, mbi të cilën zbatohet një filtër SVG që kryen mbivendosje të njëpasnjëshme të maskave, të cilat sjellin ose nuk sjellin tepricë të lartë gjatë kompresimit. Bazuar në vlerësimin e ndryshimit të kohës së renderimit të mostrave etalon, përcaktohet prania e pikselëve të errët ose të çelët në një pozicion të caktuar. Imazhi i plotë rikrijohet përmes kontrollit të njëpasnjëshëm piksel pas pikseli duke përdorur maska të tilla.
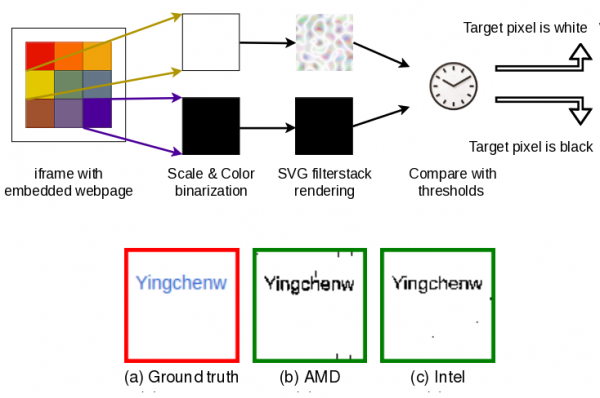
Prodhuesit e GPU-ve dhe të shfletuesve u njoftuan për problemin në mars, por asnjë furnizues ende nuk ka përgatitur një rregullim, pasi zbatimi praktik i sulmit në kushte jo ideale është i dyshimtë dhe problemi ka më shumë interes teorik. Google ende nuk ka marrë një vendim nëse ia vlen të bllokohet sulmi në nivelin e shfletuesit Chrome. Chrome është i cenueshëm sepse lejon ngarkimin e një iframe nga një sajt tjetër pa pastruar Cookie, mundëson aplikimin e filtrave SVG mbi iframe dhe ia delegon GPU-së ekzekutimin e renderimit. Firefox dhe Safari nuk preken nga kjo cenueshmëri, pasi nuk i plotësojnë këto kritere. Sulmi gjithashtu nuk zbatohet ndaj sajteve që ndalojnë integrimin përmes iframe në sajte të tjera (për shembull, duke vendosur titullin HTTP X-Frame-Options me vlerën «SAMEORIGIN» ose «DENY», si edhe përmes rregullave të qasjes me ndihmën e titullit Content-Security-Policy).
Burimi: opennet.ru
