

Kompania Google publikoi version e shfletuesit web Chrome 118. Njëkohësisht është disponueshëm versioni stabil i projektit të lirë Chromium, i cili është baza e Chrome. Shfletuesi Chrome ndryshon nga Chromium duke përdorur logot e Google, duke pasur një sistem për dërgimin e njoftimeve në rast të dështimit, module për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), sistemin për instalimin automatik të azhurnimeve, përfshirjen e vazhdueshme të Sandbox-it, furnizimin e çelësave për API të Google dhe kalimin e parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për azhurnim, mbahet veçmas nje degë Extended Stable, e cila do të shoqërohet për 8 javë. Publikimi i ardhshëm i Chrome 119 është planifikuar për 31 tetor.
Ndryshimet kryesore në Chrome 118:
- Ka filluar përgatitja për ndalimin e mbështetjes së cookie-ve të palëve të treta në Chrome, të cilat vendosen kur kanë qasje në faqe interneti që nuk janë në domenin aktual të faqeve. Të tilla cookie përdoren për të ndjekur lëvizjet e përdoruesve ndërmjet faqeve në kodin e rrjeteve të reklamave, widget-ave të rrjeteve sociale dhe sistemeve të web-analitikës. Ndryshimet po avancohen në kuadër të iniciativës Privacy Sandbox, e cila ka si qëllim arritjen e një kompromisi midis nevojës së përdoruesve për të ruajtur privatësinë dhe dëshirës së rrjeteve të reklamave dhe faqeve për të ndjekur preferencat e vizitorëve.
Në Chrome 118, në mjetet për zhvilluesit web është siguruar një paralajmërim gjatë dërgimit të cookie-ve që bien nën bllokimet e ardhshme. Gjithashtu është shtuar një opsion komande "--test-third-party-cookie-phaseout" dhe një konfigurim "chrome://flags/#test-third-party-cookie-phaseout" për të aktivizuar me forcë bllokimin në mënyrë që të kryhet testimi. Bllokimi faktik i cookie-ve të palëve të treta do të fillojë në tremujorin e parë të vitit 2024 dhe deri në tremujorin e tretë gjatë periudhës së testimit do të përfshijë vetëm 1% të përdoruesve të Chrome. Pas tremujorit të tretë të vitit 2024, përfshirja e bllokimit do të arrijë në 100%.
Në vend të Cookie ndjekëse, propozohet përdorimi i API-ve të mëposhtme:
- FedCM (Federated Credential Management), lejon krijimin e shërbimeve të përbashkëta të identifikimit, që sigurojnë ruajtjen e privatësisë dhe funksionojnë pa Cookie të jashtme.
- Private State Tokens, lejon ndarjen e përdoruesve të ndryshëm pa përdorimin e identifikatorëve ndërfaqësorë dhe transmetimin e informacionit mbi autentikimin e përdoruesit në kontekste të ndryshme.
- Temat (kritikë) ofron mundësinë për të identifikuar kategoritë e interesit të përdoruesit, të cilat mund të përdoren për të ndarë grupe përdoruesish me interesa të ngjashme pa identifikimin e përdoruesve të veçantë përmes cookie-ve ndjekëse. Interesat llogariten në bazë të aktivitetit të përdoruesit në shfletues dhe ruhet në pajisjen e përdoruesit. Me API-në Topics, rrjeti reklamues mund të marrë informacione të përgjithshme rreth interesave të veçanta pa pasur informacion mbi aktivitetin specifik të përdoruesit.
- Protected Audience, zgjidhja për ribërjen e reklamave dhe vlerësimin e audiencës së vet (punon me përdoruesit që kanë vizituar më parë faqen).
- Attribution Reporting, lejon të vlerësohen karakteristika të tilla të efikasitetit të reklamave si kalimet dhe konvertimi (blerja në faqen pas kalimit).
- Storage Access API, mund të përdoret për të kërkuar nga përdoruesi autorizimin për të marrë akses në ruajtjen e cookie-eve, nëse cookie-t e palëve të treta bllokohen siç është në mënyrë të paracaktuar.
- Për të gjithë përdoruesit është përfshirë mbështetje për mekanizmin ECH (Encrypted Client Hello), i cili vazhdon zhvillimin e ESNI (Encrypted Server Name Indication) dhe përdoret për të enkriptuar informacionin e parametrave të seancave TLS, siç është emri i domenit të kërkuar. Dallimi kryesor i ECH nga ESNI është se në ECH, në vend të enkriptimit të nivelit të fushave individuale, gjithçka e mesazhit TLS ClientHello enkriptohet plotësisht, çka lejon bllokimin e rrjedhjeve përmes fushave që nuk mbulohen nga ESNI, për shembull, fusha PSK (Pre-Shared Key). Për menaxhimin e përfshirjes së ECH, është parashikuar një cilësim "chrome://flags#encrypted-client-hello".
- Me aktivizimin e mbrojtjes së avancuar të shfletuesit (Safe Browsing > Enhanced protection) është realizuar mundësia e çaktivizimit në distancë të shtesave kërcënuese, të instaluara jashtë katalogut standard të shtesave. Vendimi për heqjen e tyre merret në serverët e Google në bazë të verifikimit manuel ose pas aktivizimit të sistemit automatik të zbulesës së kodit të dëmshëm.
- Me aktivizimin e mbrojtjes standart të shfletuesit (Safe Browsing > Standard protection) realizohet kontrolli i sigurisë për URL-të e hapura në kohë reale, i kryer mbi bazën e dërgimit në serverët Google të hashes së pjesshme të URL-ve të hapura nga përdoruesi. Për të përjashtuar përputhjen Adresa IP e përdoruesit me hash-in, të dhënat dërgohen përmes një proksi ndërmjetës. Më parë, kontrolli ishte realizuar përmes ngarkimit në sistemin e përdoruesit të një kopjeje lokale të listës së URL-ve të pa sigurta. Schema e re lejon bllokimin më të shpejtë të URL-ve kërcënuese.
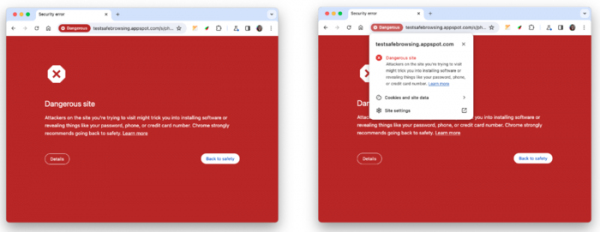
- Janë bërë përmirësime në formatimin e faqeve që shfaqen kur përpiqeni të hapni një sit që është shpallur i pa sigurta gjatë verifikimit në mekanizmin Safe Browsing.

- Në telemetrinë e dërguar në serverat e Google kur aktivizohet mbrojtja e zgjeruar të shfletuesit (Safe Browsing > Enhanced protection), tani merren parasysh thirrjet e shtesave në API chrome.tabs. Të dhënat mblidhen për të identifikuar aktivitetin e dëmshëm dhe shkeljet e rregullave në shtesa.
- Kur aktivizohet mbrojtja e zgjeruar të shfletuesit (Safe Browsing > Enhanced protection), ofrohet mbështetje për skanimin e thellë të arkivave të enkriptuar ZIP dhe RAR në anën e Google (përdoruesi kërkohet të japë fjalëkalimin për nxjerrjen, pas së cilës përmbajtja dërgohet për verifikim në serverat e Google).
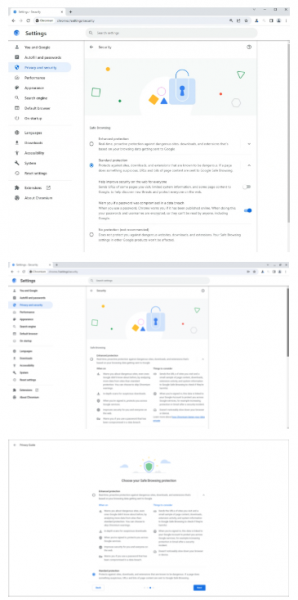
- Në konfigurator dhe udhëzuesin për ruajtjen e privatësisë është shtuar një tekst i ri që shpjegon nivelet e mbrojtjes Safe Browsing dhe janë shtuar linke në artikujt përkatës me informacion shtesë. Përshkrimet e mbrojtjes standarde, çaktivizimit të mbrojtjes dhe paralajmërimeve për komprometimin e fjalëkalimeve janë thjeshtuar.

- Në seksionin Quests (ndjekja e çmimeve në dyqanet online) në faqen e re të skedave është shtuar informacioni mbi disponueshmërinë e zbritjeve. Indikatori i zbritjeve gjithashtu mund të shfaqet në shiritin e adresës gjatë hapjes së faqeve me produkte nga dyqanet online, të monitoruara nga shërbimi Google.
- Në përputhje me specifikimin RFC-6265bis, është siguruar bllokimi i të gjitha Cookie-ve që përmbajnë simbole kontrolli dhe janë vendosur përmes JavaScript. Më parë, Cookie-t me simbol zero, kthim të kursorit dhe kalim të rreshtit priteshin për shkak të simbolit problematik dhe jo bllokoheshin, gjë që në disa raste mund të përdorej për veprime të dëmshme. Për të çaktivizuar këtë sjellje të re, mund të përdoret opsioni "—disable-features=BlockTruncatedCookies."
- Në Worker-at e Shërbimeve të regjistruara është lejuar thirrja në API-në WebUSB.
- Është hequr nevoja për aktivizim paraprak nga përdoruesi i mundësisë për t'u shfaqur dialogje për kërkesat dhe konfirmimet e pagesave.
- Dekodimi i përfaqësimeve ASCII të simboleve si kode "%xx" është ndaluar. Për shembull, më parë "http://example.com/" dekodohej në "http://example.com/A" para se të shkruhej në url.href, ndërsa tani do të mbetet "http://example.com/".
- Është shtuar mundësia e vendosjes vertikale të tekstit në elementet e forma web si select, meter, progress, button, textarea dhe input. Pozicionimi i tekstit në forma caktohet përmes pronës CSS writing-mode, e cila për shfaqje vertikale mund të marrë vlera vertical-rl ose vertical-lr.
- Në pronën CSS "appearance" është ndaluar mbështetje për fjalët kyçe jo standarde: inner-spin-button, media-slider, media-sliderthumb, media-volume-slider, media-volume-sliderthumb, push-button, searchfield-cancel-button, slider-horizontal, sliderthumb-horizontal, sliderthumb-vertical dhe square-button. Për të vlerësuar kërkesën për këto fjalë kyçe, të cilat nuk u përfshinë në specifikimin, u mblodh statistika, sipas së cilës ato u përdorën vetëm në 0.001% të rasteve.
- Është shtuar rregulli CSS @scope, i cili lidh stilin CSS me afërsinë e përcaktimit të stilit me elementët. Rregulli @scope mund të përdoret për të anashkaluar rregullat standarde të organizimit të stileve bazuar në rendin e elementëve ose për të rregulluar stilin e një komponenti, pa prekur stilin e elementeve të përfshira brenda tij. Për shembull, për div të përfshirë: <div class="»lightpink-theme»"> <a href="/sq/»/#»">Unë jam e bardhë rozë!</a> <div class="»pink-theme»"> <a href="/sq/»/#»">Rozë e ndryshme!</a> </div> </div> I gjithë përmbajtja do të ngjyroset me rozë të lehtë për shkak të veprimit në të gjithë bllokun e stilit "lightpink-theme", i caktuar në div-in prind. Duke përdorur @scope, mund të ndryshoni fushën e dukshmërisë dhe të përcaktoni një stil "pink-theme" për div-in e përfshirë bazuar në afërsinë e përcaktimit të stilit, në vend të rendit të përcaktimit në kod: @scope (.pink-theme) { a { ngjyra: hotpink; } } @scope (.lightpink-theme){ a { ngjyra: lightpink; } }
- Është shtuar mbështetje për pyetjen media (@media) "scripting", e cila lejon të kontrollohet disponueshmëria e ekzekutimit të skripteve (për shembull, në CSS mund të përcaktohet nëse mbështetet JavaScript).
- Është shtuar mbështetje për pyetjen media prefers-reduced-transparency, që ndihmon në përcaktimin e ndryshimeve në sistemin e cilësimeve që lidhen me zvogëlimin e përdorimit të efekteve të transparencës ose gjysmë transparencës (për shembull, moda "Reduce transparency" në macOS, e përdorur për të rritur lexueshmërinë e tekstit).
- Në CSS është shtuar mbështetje për vlera të reja "float: inline-start", "float: inline-end", "clear: inline-start", "clear: inline-end", "resize: block", "resize: inline", që menaxhojnë pozicionimin logjik të elementeve (për mbështetje të gjuhëve që shkruhen jo nga lart poshtë dhe majtas djathtas, pozicionimi logjik përdor konceptet e fillimit, përfundimit dhe drejtimit të tekstit).
- Në pronën CSS "transform-box" është shtuar mbështetje për vlerat stroke-box, content-box dhe border-box, të cilat lejojnë ndryshimin e metodës për llogaritjen e zonës referuese për operacione transformimi, për shembull, për të realizuar efekte të avancuara grafike.
- Është shtuar mundësia për të vendosur fokusin mbi blloqet e skrollimit gjatë navigimit me tastierë (për shembull, fokusin mbi skrollimin mund ta vendosësh duke shtypur çelësin Tab dhe duke skrolluar me çelësat e drejtimit të kursorit).
- Janë bërë përmirësime në mjetet për zhvilluesit web. Janë zgjeruar mundësitë e panelit Sources, ku në vend të seksionit "Filesystem" është propozuar skeda "Workspace", përmes së cilës mund të sinkronizohen ndryshimet e bëra në skedarët burimorë përmes mjeteve për zhvillues.
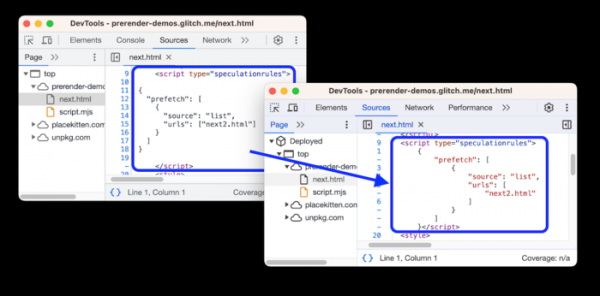
Është mundësuar ndryshimi i rendit të skedave në panelin Sources përmes zhvendosjes me maus në modin drag&drop. Është siguruar formatimi i kodit JavaScript të integruar në elementet script me llojet module, importmap dhe speculationrules. Është shtuar ndriçimi sintaksor për skriptet me llojin importmap dhe speculationrules.

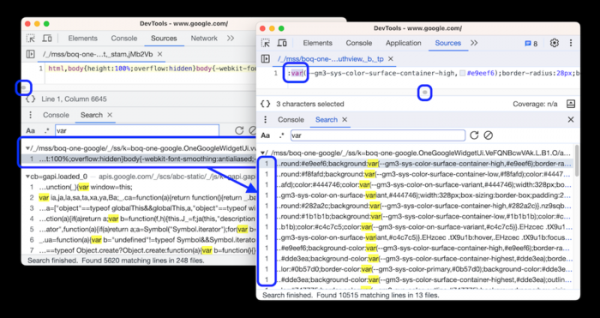
Në panelin Elementeve në tabin Stilet është shtuar një seksion i veçantë për pronat e përdoruesve, duke lejuar përcaktimin e pronave tuaja CSS pa nevojën për JavaScript. Në rezultatet e kërkimit është siguruar shfaqja e të gjitha përputhjeve në rresht, dhe jo vetëm të përputhjes së parë, që është e dobishme kur kërkoni në skedarët JavaScript të paketuar për të zvogëluar madhësinë (kur klikoni në rezultat, skedari hapet në redaktor dhe rrotullohet në mënyrë vertikale dhe horizontale për të treguar vendndodhjen e gjetur).

Përveç novacioneve dhe korrigjimeve të pasigurisë, në versionin e ri janë eliminuar 20 vulnerabilitete. Shumica e vulnerabiliteteve janë zbuluar si rezultat i testimit automatizuar me mjete si AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Ndër të tjera, në lëshimin e ri është eliminuar një vulnerabilitet kritik CVE-2023-5218, që lidhet me qasjen në memorien pas lirimit të saj (Use after free) në mekanizmin e izolimit të faqeve. Vulnerabiliteti lejon anashkalimin e të gjithave nivelet e mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem përtej ambientit sandbox. Si pjesë e programit për shpërblimin financiar për zbulimin e vulnerabiliteteve, për këtë lëshim, kompania Google ka dhënë 14 shpërblime në total prej 30,5 mijë dollarë SHBA (një shpërblim prej $6000, dy shpërblime prej $5000, dy shpërblime prej $3000, një shpërblim prej $2000, gjashtë shpërblime prej $1000 dhe një shpërblim prej $500). Shuma e një shpërblimi nuk është përcaktuar ende.
Burimi: opennet.ru
