

Kompania Sonatype, e specializuar në mbrojtjen nga sulmet që manipulojnë zëvendësimin e komponentëve të softuerit dhe varësive (supply chain), ka publikuar rezultatet e një studimi (PDF, 62 faqe) mbi problemet me varësitë dhe mirëmbajtjen e projekteve open source në gjuhët Java, JavaScript, Python dhe .NET, të paraqitura në depot Maven Central, NPM, PyPI dhe Nuget. Gjatë vitit është shënuar një rritje mesatare prej 29% e numrit të projekteve në ekosistemet e hapura të monitoruara. Numri i shkarkimeve të paketave nga depot e shqyrtuara në vitin 2023 u rrit me 33%, por për krahasim, në vitin 2021 numri i shkarkimeve ishte rritur me 73%.
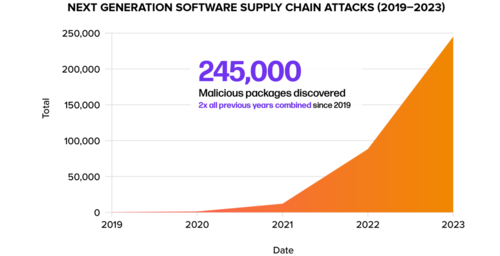
Aktiviteti keqdashës në depo është rritur ndjeshëm — që nga fillimi i vitit janë identifikuar 245 mijë paketa keqdashëse dhe numri i sulmeve të regjistruara që synojnë zëvendësimin e varësive është dyfishuar.
Shumë projekte vazhdojnë të përdorin versione me cenueshmëri; për shembull, 23% e shkarkimeve të paketës Java Log4j ende përbëhen nga versione me cenueshmëri kritike, të korrigjuara që në vitin 2021. Në depon Maven Central, rreth 12% e të gjitha shkarkimeve lidhen me komponentë që përmbajnë cenueshmëri të njohura. Mesatarisht, në të gjitha depot, pjesa e shkarkimeve të versioneve të vjetra të paketave që bëjnë pjesë në kategorinë me rrezik (për shembull, me cenueshmëri të pakorrigjuara) është 20% (në 80% të rasteve shkarkohet versioni aktual). Në 96% të rasteve, shkarkimi i komponentëve me cenueshmëri mund të ishte shmangur duke zgjedhur versione ku problemi tashmë ishte korrigjuar.
Një problem i rëndësishëm për ruajtjen e sigurisë mbetet edhe cilësia e mirëmbajtjes së projekteve. Në ekosistemet për gjuhët Java dhe JavaScript situata është veçanërisht problematike — gjatë vitit të fundit është ndërprerë mirëmbajtja e pothuajse çdo projekti të pestë (18.6%) të paraqitur në Maven Central dhe NPM, që mirëmbaheshin një vit më parë. Nga 1.176 milionë projekte të analizuara, të pranishme në depot Maven, NPM, PyPI dhe Nuget, vetëm 11% (118 mijë) vazhdojnë të mirëmbahen në mënyrë aktive.
Gjatë studimit u zhvillua gjithashtu një anketë me 621 zhvillues profesionistë nga kompani të ndryshme. 67% e të anketuarve besojnë se aplikacionet e tyre nuk përdorin biblioteka me cenueshmëri, 10% gjatë 12 muajve të fundit janë përballur me incidente sigurie të shkaktuara nga cenueshmëri në softuerin open source, ndërsa 20% e kanë të vështirë të japin një përgjigje. 28% e kompanive identifikojnë praninë e komponentëve të cenueshëm brenda 1 dite pas publikimit të të dhënave për cenueshmërinë, 39% — nga 1 deri në 7 ditë, ndërsa 29% — pas më shumë se një jave.
Burimi: opennet.ru
