

Në ingress-controller ingress-nginx të zhvilluar nga projekti Kubernetes janë zbuluar tre cenueshmëri që, në konfigurimin e parazgjedhur, lejojnë qasje te cilësimet e objektit Ingress, ku ndër të tjera ruhen edhe të dhënat kredenciale për t'u lidhur me serverët Kubernetes, duke bërë të mundur marrjen e qasjes së privilegjuar në klaster. Problemet shfaqen vetëm në ingress-controller ingress-nginx të projektit Kubernetes dhe nuk prekin controller-in kubernetes-ingress, i cili zhvillohet nga zhvilluesit e NGINX.
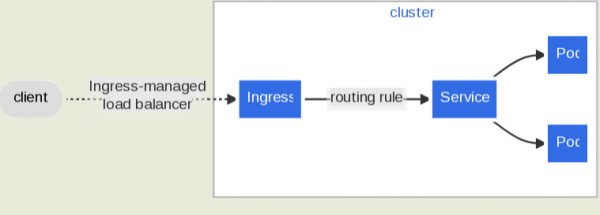
Ingress-controller vepron si një gateway dhe përdoret në Kubernetes për të organizuar qasjen nga rrjeti i jashtëm te shërbimet brenda klasterit. Controller-i ingress-nginx është më i përdoruri dhe përdor server NGINX për të organizuar përcjelljen e kërkesave drejt klasterit, rutimin e kërkesave të jashtme dhe balancimin e ngarkesës. Projekti Kubernetes ofron ingress-controller bazë për AWS, GCE dhe nginx, ku i fundit nuk ka asnjë lidhje me controller-in kubernetes-ingress, mirëmbajtja e të cilit kryhet nga kompania F5/NGINX.
Cenueshmëritë CVE-2023-5043 dhe CVE-2023-5044 lejojnë ekzekutimin e kodit të vet në server me të drejtat e procesit të ingress-controller, duke përdorur për injektim parametrat «nginx.ingress.kubernetes.io/configuration-snippet» dhe «nginx.ingress.kubernetes.io/permanent-redirect». Ndër të tjera, të drejtat e fituara të qasjes lejojnë nxjerrjen e token-it që përdoret për autentikim në nivelin e menaxhimit të klasterit. Cenueshmëria CVE-2022-4886 lejon anashkalimin e kontrollit të rrugëve të skedarëve duke përdorur direktivën log_format.
Dy cenueshmëritë e para shfaqen vetëm në versionet e ingress-nginx deri në versionin 1.9.0, ndërsa e fundit deri në versionin 1.8.0. Për të kryer sulmin, sulmuesi duhet të ketë qasje te konfigurimi i objektit ingress, për shembull në klasterët Kubernetes me shumë përdorues, ku përdoruesve u jepet mundësia të krijojnë objekte në namespace-in e tyre.
Burimi: opennet.ru
