

Një grup studiuesish nga Universiteti i Michigan publikoi rezultatet e një studimi mbi mundësitë e identifikimit (VPN Fingerprinting) të lidhjeve me serverët e bazuar në OpenVPN gjatë monitorimit të trafikut kalues. Si rezultat, u identifikuan tre mënyra për të identifikuar protokollin OpenVPN midis paketave të tjera rrjetore, të cilat mund të përdoren në sistemet e inspektimit të trafik për të bllokuar rrjetet virtuale të bazuara në OpenVPN.
Testimi i metodave të propozuara në rrjetin e ofruesit të shërbimeve internet Merit, që ka më shumë se një milion përdorues, tregoi mundësinë e identifikimit të 85% të seancave OpenVPN me një nivel të vogël të ndjeshmërisë false. Për verifikimin u përgatit një mjet që fillimisht në mënyrë pasive përcaktonte trafikun OpenVPN në fluturim dhe pastaj konfirmonte saktësinë e rezultatit përmes një kontrolli aktiv të serverit. Në analizatorin e krijuar nga studiuesit, u pasqyrua fluksi i trafikut me intensitet rreth 20 Gbps.
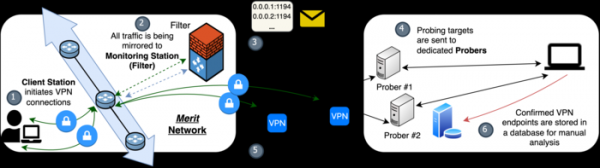
Gjatë eksperimentit, analizatori arriti të identifikonte me sukses 1718 nga 2000 lidhje testuese OpenVPN, të vendosura nga një klient fallco, ku u përdorën 40 konfiguracione të ndryshme tipike OpenVPN (metoda funksionoi me sukses për 39 nga 40 konfiguracione). Për më tepër, gjatë tetë ditëve të eksperimentit, në trafik kalues u identifikuan 3638 seanca OpenVPN, nga të cilat u konfirmuan 3245 seanca. Theksohet se kufiri i sipërm i rreziqeve false në metodën e propozuar është tre herë më i ulët se në metodet e mëparshme, të bazuara në përdorimin e mësimit të makinave.
Veçmas, u vlerësua funksionimi i metodave të mbrojtjes nga ndjekja e trafik me OpenVPN në shërbimet tregtare — nga 41 shërbime të testuara, VPN-trafiku arriti të identifikohej në 34 raste. Shërbimet, të cilat nuk u zbuluan, përveç OpenVPN, përdorën shtresa të tjera për të fshehur trafikun (p.sh., duke kaluar trafikun OpenVPN përmes një tuneli të ankoruar të enkriptuar). Në shumicën e shërbimeve të identifikuara me sukses, u përdor manipulimi i trafik me anë të operacionit XOR, shtresa të tjera të obfraksionit pa plotësimin e mjaftueshëm të rastësishëm të trafik dhe praninë e shërbimeve OpenVPN të pa-obfuruara në të njëjtën. server.
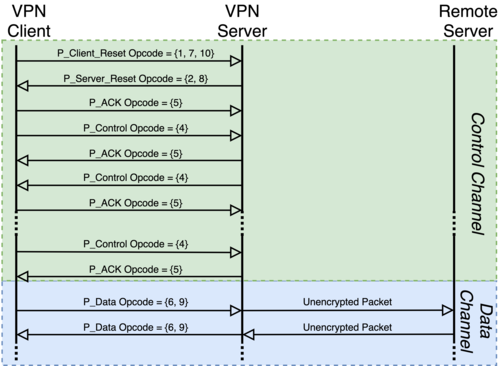
Metodat e identifikimit të përfshira bazohen në lidhjet me modelet specifike të OpenVPN në titujt e pakove të pakriptura, size të pakove ACK dhe përgjigjeve të serverit. Në rastin e parë, si një objekt për identifikim në fazën e negociatës së lidhjes mund të përdoret lidhja me fushën "opcode" në titujt e pakove, e cila merr një gamë të caktuar vlerash dhe ndryshon në mënyrë të caktuar në përputhje me fazën e vendosjes së lidhjes. Identifikimi përfshin identifikimin e një sekuence të caktuar të ndryshimit të opcode në pakot e para N të rrjetit.
Metoda e dytë bazohet në faktin që paketat ACK përdoren në OpenVPN vetëm në fazën e negociatës së lidhjes dhe gjithashtu kanë një përmasë specifike. Identifikimi bazohet në atë se paketat ACK të caktuar përmasash ndodhin vetëm në pjesë të caktuara të sesionit (për shembull, kur përdoret OpenVPN, paketa e parë ACK zakonisht është paketa e tretë me të dhënat e transmetuara në seancë).
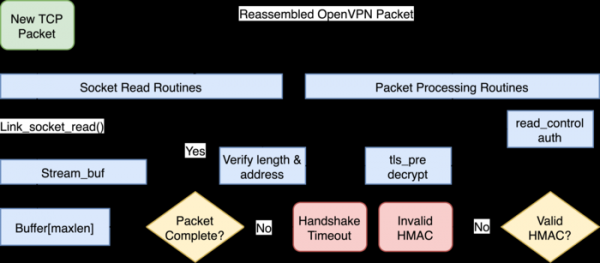
Metoda e tretë është një verifikim aktiv dhe është e lidhur me faktin se në përgjigje të kërkesës për rikthim të lidhjes, serveri OpenVPN dërgon një paketë të caktuar RST (verifikimi nuk funksionon kur përdoret mënyra "tls-auth" sepse serveri OpenVPN në të nuk i injoron kërkesat nga klientët që nuk janë autentifikuar përmes TLS).
Burimi: opennet.ru
