

Qendra Koordinuese CERT (grupi kompjuterik i reagimit ndaj situatave emergjente) publikoi një paralajmërim mbi një seri dobësish në zbatimet e protokolleve të ndryshme aplikative që përdorin protokollin UDP si transport. Dobësitë mund të shfrytëzohen për të organizuar refuzimin e shërbimit për shkak të mundësisë për të krijuar cikle në shkëmbimin e paketimeve midis dy hosteve. Për shembull, sulmuesit mund të shkaktojnë shpenzimin e kapacitetit të disponueshëm të rrjetit, bllokimin e shërbimeve të rrjetit (për shembull, duke krijuar një ngarkesë të lartë dhe duke tejkaluar kufizimin e intensitetit të kërkesave) dhe zbatimin e intensifikuesve të trafikut për sulmet DDoS.
Nga protokollet, disa realizime të të cilave janë të ndjeshme ndaj dobësive, përmenden DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) dhe QOTD (RFC865). Prania e dobësisë (CVE-2024-2169) është konfirmuar në produkte të caktuara të kompanive Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) dhe MikroTik. Si masa për parandalimin e dobësive, rekomandohet të aktivizoni bllokimin e falsifikimit (uRPF) në firewall, të kufizoni qasjen në shërbimet UDP të panevojshme dhe të konfiguroni kufizimin e intensitetit të trafikut (rate-limit dhe QoS).
Dobësitë janë të shkaktuara nga mosmbrojtja e protokollit UDP nga falsifikimi i adresave — në mungesë të mbrojtjes nga falsifikimi në routerat kalues, sulmuesi mund të specifikojë në paketin UDP një adresë IP të një serveri të rastësishëm dhe të dërgojë këtë paket në një server tjetër, i cili do të kthejë një përgjigje në adresën e falsifikuar. Metoda e sulmit përfshin krijimin e një situate me cikle në shkëmbimin e paketimeve midis serverëve që përdorin realizime të ndjeshme të protokollit. Për shembull, në përgjigje të paketës së pranuar, serveri që është objektiv mund të dërgojë një përgjigje me kod gabimi, dhe serveri, adresa e të cilit është futur nga sulmuesi, do të kthejë përgjigjen e tij, e cila, nga ana e saj, do të çojë përsëri në dërgimin e një pakete me kod gabimi. Kështu, serverët do të fillojnë të luajnë pafundësisht midis vetes me paketa në "ping-pong."
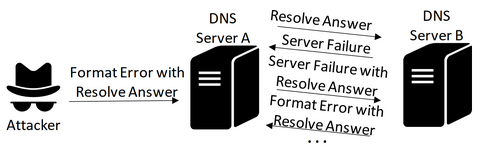
Shquhet se një metodë e tillë sulmi nuk është e re dhe në server Sinchronizimi i kohës NTPD, një nga variantet e sulmeve u eliminua që në vitin 2009 (CVE-2009-3563) në versionet 4.2.4p8 dhe 4.2.5. Sulmi përfshinte dërgimin e një pakete NTP me një adresë të manipuluar dhe me flamurin MODE_PRIVATE të vendosur, duke e detyruar serverin e synuar të kthente një përgjigje për pamundësinë e përdorimit të modit privat, duke lënë flamurin MODE_PRIVATE të vendosur në përgjigje. Si rezultat, një server tjetër gjithashtu nuk mund të përpunonte këtë flamur dhe kthente përgjigjen e tij, duke çuar në përsëritjen e shkëmbimit të paketeve mes dy serverëve NTP. Në lidhje me protokollin DNS, një paralajmërim për mundësinë e një sulmi të tillë u publikua që në vitin 1996.
Skandimi global i adresave në internet tregoi se aktualisht në rrjet janë të pranishëm të paktën 23 mijë serverë TFTP të prekshëm, 63 mijë serverë DNS, 89 mijë serverë NTP, 56 mijë shërbime Echo/RFC862, 22 mijë shërbime Chargen/RFC864 dhe 21 mijë shërbime QOTD/RFC865. Supozohet se në rastin e serverëve NTP, prania e një dobësie të paadresuar lidhet me përdorimin e versioneve shumë të vjetra të ntpd, të lëshuara para vitit 2010. Shërbimet Echo, Chargen dhe QOTD janë fillimisht të prekshme për shkak të arkitekturës së tyre. Situata me serverët TFTP dhe DNS kërkon hetim me administratorët e tyre. Serverët atftpd dhe tftpd nuk janë të prekshëm nga ky problem pasi përdorin një numër rastësor të portit të rrjetit burimor kur dërgojnë përgjigje. Nga serverët DNS të prekshëm, përmendet dproxy-nexgen. Në produktet Microsoft, problemi shfaqet në WDS (Shërbimet e Shkarkimit të Windows), ndërsa në produktet Cisco, problemi është i pranishëm në routerët e serive 2800 dhe 2970.
Burimi: opennet.ru
