

Në Netfilter, nënsiestemën e kernelit Linux, e përdorur për filtrimin dhe modifikimin e paketave rrjet, është zbuluar një dobësi (CVE-2024-1086) që lejon një përdorues lokal të ekzekutojë kod në nivelin e kernelit dhe të rrisë privilegjet e tij në sistem. Problemi shkaktohet nga çlirimi i dyfishtë i memories (double-free) në modulin nf_tables, i cili siguron funksionimin e filtrit të paketave nftables. Hulumtuesi i dobësisë zhvilloi dhe publikoi një prototip funksional të exploit-it.
Funksionimi i exploit-it është demonstruar në shpërndarjet e fundit të Debian dhe Ubuntu me kernel Linux 5.14 - 6.6, si dhe në një mjedis me kernel KernelCTF (Capture the Flag), i cili përfshin patch-e të tjera për bllokimin e metodave tipike të punës së exploit-ve dhe përdoret nga kompaninë Google në programin e shpërblimeve për gjetjen e dobësive. Shkalla e suksesit të exploit-it është vlerësuar në 99.4%. Në një artikull shoqërues është analizuar në detaje procesi i krijimit të një exploit-i të ndërlikuar shumënivelësh dhe kalimi i mekanizmave të mbrojtjes dhe kundërveprimit të pranishëm në kernel.
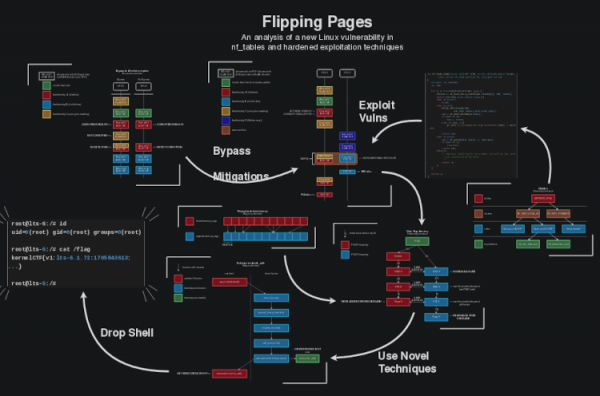
Problemi është i lidhur me një gabim në funksionin nft_verdict_init(), i cili lejon përdorimin e vlerave pozitive si kod gabimi për heqjen e paketave (DROP) në hook, që mund të përdoret për të thirrur në funksionin nf_hook_slow() një operacion të ripërsëritur të çlirimit të memories për një buffer, për të cilin tashmë është thirrur funksioni free(). Problemi ndodh kur operacioni NF_DROP formohet me një gabim dhe kernel-i në fillim interpreton NF_DROP, por më pas çliron buffer-in dhe kthen statusin NF_ACCEPT. Kjo situatë bën që, pavarësisht çlirimit të buffer-it të lidhur me paketën, përpunimi i saj të mos ndalet, por të kalojë në një trajtues tjetër, i cili një herë tjetër thërret funksionin e çlirimit të memories.
Dobësia manifestohen duke filluar nga versioni i kernelit Linux 3.15, por exploit-i funksionon me kernel që nga versioni 5.14. Korrigjimi i dobësisë është propozuar në versionin e kernelit Linux 6.8-rc1 dhe në fund të shkurtit është transferuar në deget stabile 5.15.149, 6.1.76 dhe 6.6.15. Në shpërndarjet e tyre, mund të ndiqni korrigjimin e dobësisë në faqet: Debian, Ubuntu, Gentoo, RHEL, SUSE, Fedora, Arch.
Së fundi, mund të theksohet një seri dobësish në modulit ksmbd, që ofron një implementim të integruar në kernelin Linux për sistemet e skedarëve. serverë në bazë të protokollit SMB: Vulnerabiliteti CVE-2024-26592 lejon që të ekzekutohet kodi në distancë pa autentifikim me privilegje bërthamore në sisteme me modulin ksmbd të aktivizuar. Problemi krijohet nga një gjendje garuese në kodin e menaxhimit të lidhjeve TCP, e cila ndodh për shkak të mungesës së bllokimeve të duhura gjatë punës me objektin.
Vulnerabiliteti CVE-2023-52440 gjithashtu lejon që të ekzekutohet kodi në distancë me privilegje bërthamore, por shkaktohet nga mbushja e tamponit gjatë menaxhimit të çelësave të sesionit të papërshtatshëm për shkak të mungesës së kontrollit të duhur të madhësisë së të dhënave që marrin nga përdoruesi para se ato të kopjohen në një tampon me madhësi fikse.
Vulnerabilitetet (1, 2, 3) CVE-2024-26594, CVE-2023-52442 dhe CVE-2023-52441 në ksmbd mundësojnë të përcaktohet përmbajtja e memories bërthamore në distancë pa autentifikim. Vulnerabiliteti CVE-2024-26594 shkaktohet nga kontrolli i papërshtatshëm i të dhënave gjatë menaxhimit të tokenëve SMB2 Mech, duke çuar në kthimin e të dhënave nga zona jashtë tamponit. Vulnerabiliteti CVE-2023-52442 shkaktohet nga mungesa e kontrolleve të duhura të të dhënave të hyrjes gjatë menaxhimit të kërkesave të lidhura në zinxhir. Vulnerabiliteti CVE-2023-52441 shkaktohet nga mungesa e kontrollit të nevojshëm të të dhënave të hyrjes gjatë menaxhimit të kërkesave për negociimin e lidhjes SMB2.
Vulnerabilitetet CVE-2024-26594 dhe CVE-2024-26592 janë eliminuar në bërthamën 6.8 dhe në ndreqjet e përditësuara të degëve të kaluara të stabilizuara 6.1.75, 6.6.14, 6.7.2. Vulnerabilitetet e tjera janë eliminuar në bërthamën 6.5 dhe në përditësimet 5.15.145, 6.1.53, 6.4.16.
Në përfundim, mund të përmenden aktivizimi i punës së ekipit të ri të zhvilluesve të bërthamës Linux, i krijuar për të analizuar praninë e dobësive dhe për të vlerësuar lidhjen e ndryshimeve të bëra në bërthamë me problemet e sigurisë. Në shkurt, zhvilluesit e bërthamës krijuan shërbimin e tyre të CNA (CVE Numbering Authority), i cili mori kompetencat për t'u dhënë identifikuesve CVE dobësive. Para kësaj, ndarjen e CVE dhe analiza e lidhjes së ndryshimeve me dobësitë e mundshme mbetej në përshtatjen e zhvilluesve të shpërndarjeve, dhe në bërthamë dobësitë potenciale nuk ishin të ndara dhe figuronin në të njëjtën mënyrë si rregullimet normale. Rezultatet e punës së shërbimit të ri tejkaluan të gjitha pritshmëritë – çdo ditë në bërthamë shënohen deri në disa dhjetëra dobësi të reja, të cilat më parë nuk ishin shënuar si probleme me sigurinë. Për shembull, më 26 mars, identifikues të rinj CVE iu dhanë 14 dobësive, të cilat më parë nuk ishin shqyrtuar si probleme me sigurinë, dhe më 25 mars – 41 dobësi.
Burimi: opennet.ru
