

Grupi i hulumtuesve nga Universiteti Katolik i Lovanës (Belgjikë) ka zbuluar një dobësi arkitektonike (CVE-2023-52424) në standardin Wi-Fi IEEE 802.11, e cila lejon lidhjen me një rrjet wireless më pak të mbrojtur, përkundrejt një rrjeti të besueshëm, me të cilin përdoruesi kishte për intention të lidhej, pas të cilës është e mundur të organizohet kapja dhe manipulimi i trafikut. Problemi shfaqet në stekët wireless të çdo sistemi operativ dhe prek metodat e autentikimit WPA3, WEP, EAP, AMPE dhe FILS.
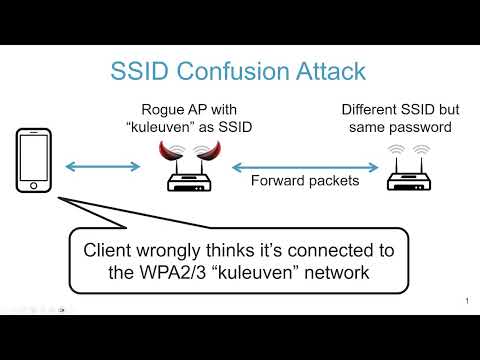
Teknika e propozuer e sulmit, e quajtur Confusion SSID, lejon kalimin e metodave të autentikimit të pikës së aksesit, të pranishme në protokoll, që m Schutz - dukent SSID dhe nuk lejojnë krijimin e rrjeteve false me emrin e rrjetit që klienti po lidhet. Shkaku i problemit është përcaktimi në standart i situatave kur SSID mund të jetë i paautentifikuar. Në veçanti, për të shënuar praninë e saj, pika e aksesit dërgon në mënyrë përsëritëse korniza beacon, që përmbajnë informacion lidhur me rrjetin SSID. Për të thjeshtuar procesin e gjetjes së rrjetit, klientët nuk e autentifikojnë SSID në këto korniza, pasi supozohet se verifikimi do të kërkohet pas vendosjes për t'u lidhur me rrjetin.
Për të realizuar një sulm me sukses, kërkohet që përdoruesi të niste lidhjen me një rrjet wireless të caktuar, ndërkohë që në afërsi të ekzistojë një rrjet wireless tjetër me parametrat e njëjta të lidhjes si në rrjetin e parë. Kjo praktikohet, për shembull, kur për shinat 2.4GHz dhe 5GHz krijohen rrjete të ndryshme, njëra prej të cilave është dobët e mbrojtur dhe e ndjeshme ndaj sulmeve tipike për kapjen e trafikut, si KRACK ose Frag. Konfigurimi problematik gjithashtu zbatohet në disa rrjete universitare që mbështesin shërbimin Eduroam. Sulmuesi duhet të jetë brenda qarkut të sinjalit për të mundësuar ndërhyrje midis përdoruesit dhe rrjetit të synuar (MitM). Për të kryer sulmin, krimineli nuk ka nevojë të dijë akreditimet e viktimës.
Sulmi përfshin krijimin e një pikë qasjeje nga sulmuesi (WrongAP në diagram), e cila siguron në një kanal tjetër transmetimin e kërkesave për një rrjet të posaçëm më pak të mbrojtur (WrongNet), në të cilin duhet të lidhet klienti në vend të rrjetit të dëshiruar (TrustedNet). Pika e qasjes mund të krijohet në një laptop të zakonshëm dhe përdoret për të organizuar një sulm shumëkanalësh MitM ndaj viktimës (MC MitM). Sulmi realizohet në tri faza:
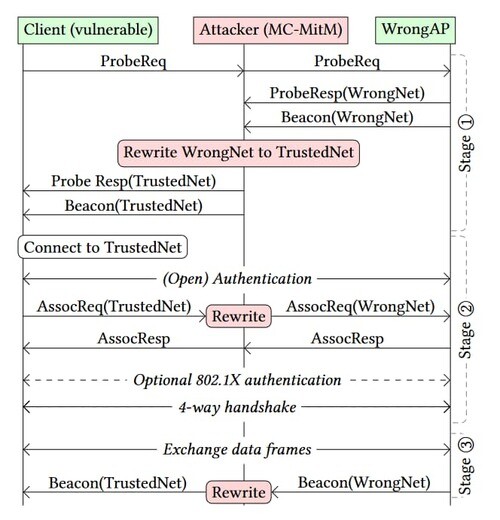
Duke përfituar nga një dobësi, sulmuesi mund të detyrojë klientin të lidhet me një rrjet më pak të mbrojtur, dhe në këtë rast, në ndërfaqe do të shfaqet SSID-i i rrjetit me të cilin fillimisht kishte për qëllim të lidhej përdoruesi, jo ai me të cilin është i lidhur në të vërtetë. Pas sigurimit të lidhjes së përdoruesit përmes një rrjeti të pambrojtur, sulmuesi mund të analizojë dhe të ndërhyjë në rrjedhat e papaguara të trafikut. Në këtë rast, duke përdorur disa VPN, si WARP, hide.me dhe Windscribe, VPN nuk do të aktivizohet kur lidhet me rrjetet e shënuara në cilësimet si të besueshme.
Sulmi është i aplikueshëm për protokollet e autentikimit wireless që përdorin EAP (Protokolli i Zgjerueshëm i Autentikimit), SAE (Autentikimi i Pavarur i Barabartë) dhe 802.1X, si dhe në modalitetin opsional të funksionimit të protokollit WPA3, ku SSID nuk përdoret për formimin e çelësit PMK (Çelësi Kryesor i Çiftuar), që bëhet për të përjashtuar të dhënat e njohura nga fillimi në formimin e çelësit për qëllim mbrojtjeje ndaj sulmeve të ndryshme kriptografike. Protokolli FILS (Konfigurimi i Shpejtë i Lidhjes Fillestare) është vulnerabël kur përdoret PMK, i krijuar gjatë dakordësimit të lidhjes mbi bazën e EAP. Protokollet WPA1, WPA2 dhe FT (Kalimi i Shpejtë të BSS) nuk janë nën rrezik, pasi kërkojnë një SSID të saktë gjatë dakordësimit të lidhjes.
Për të mbrojtur kundër sulmit të SSHID Confusion në anën e pikës së aksesit, përmendet përfshirja në standardin 802.11 e kërkesës për autentikimin e SSID gjatë lidhjes, gjë që mund të realizohet përmes shtimit të SSID në funksionin e formimit të çelësit ose përfshirjes së SSID në numrin e të dhënave shtesë, të kontrolluara gjatë dakordësimit të lidhjes. Në anën e klientit, mbrojtja mund të organizohet përmes sigurisë së kadrove beacon (do të aplikohet në WiFi 7). Krijuesit e rrjeteve mund të parandalojnë realizimin e sulmit duke hequr dorë nga përdorimi i të dhënave të zakonshme në rrjetet me SSID të ndryshëm. Përdoruesit mund të mbrohen duke përdorur VPN të besueshme gjatë lidhje përmes çdo rrjeti wireless.
Burimi: opennet.ru
