

Një grup hulumtuesish nga Universiteti i Seulit dhe kompania Samsung kanë zhvilluar një teknikë sulmi në procesorët ARM, e cila ka marrë emrin kodor TikTag, e cila mund të përdoret për të kaluar mekanizmin e mbrojtjes harduerike MemTag (MTE, Memory Tagging Extension), i pranishëm në çipat me arkitekturë ARMv8.5-A. Sulmi lejon të përcaktohet përmbajtja e etiketave TikTag për adresat e kujtesës për shkak të rrjedhjeve të të dhënave që ndodhin si rezultat i ekzekutimit spekulator të instrukcioneve të CPU.
Teknologjia MemTag ofron mundësinë për të lidhur etiketat me zona në kujtesë dhe për të organizuar kontrollin e saktësisë së përdorimit të treguesve për të parandaluar shfrytëzimin e dobësive, të shkaktuara nga referencat në blloqe kujtesë që janë çliruar tashmë, mbushja e tamponëve dhe referencat para inicializimit. Duke përdorur MemTag, për çdo 16 byte kujtesë fizike krijohet një etiketë 4-bitësh, e cila vepron si një lloj çelësi për akses në këtë kujtesë. Etiketa mund të gjenerohet nga aplikacioni për zonën e kujtesës të ndarë përmes instrukcioneve speciale të CPU, dhe pastaj ruhet në bitat e sipërm të pa përdorur të treguesit. Kur qasje në kujtesë përdor një tregues të etiketuar, procesori kontrollon përputhshmërinë e etiketës, të lidhur me treguesin, me etiketat e lidhura me blloqet e kujtesës dhe lejon aksesin vetëm nëse etiketat përputhen.
Metoda e propozuar e sulmit lejon të përcaktohen etiketat e lidhura me blloqet e kujtesës dhe të kalojë mbrojtjen MemTag. Hulumtuesit demonstruan mundësinë e kryerjes së sulmit TikTag përmes shfrytëzimit të dobësive në bërthamën Linux dhe në shfletuesin Chrome, duke përdorur sekuenca instruksionesh ekzistuese (gadgets) në këto produkte që çojnë në ekzekutimin spekulator të kodit. Gadgets të tilla, kur ekzekutohen në modalitet spekulator të kodit që punon me treguesit, shkaktojnë leximin e metadatas MemTag në varësi të kushteve të jashtme, të cilat mund të ndikohen nga sulmuesi. Pas përcaktimit të parashikimit të gabuar, rezultati i ekzekutimit spekulator është i hedhur poshtë, por të dhënat e marra mbeten në cache dhe mund të nxirren më pas përmes analizës nga kanale të tjera. Probabiliteti i suksesshëm për kalimin e mbrojtjes MemTag në testet e kryera është vlerësuar në 95% gjatë kryerjes së sulmit për rreth 4 sekonda.
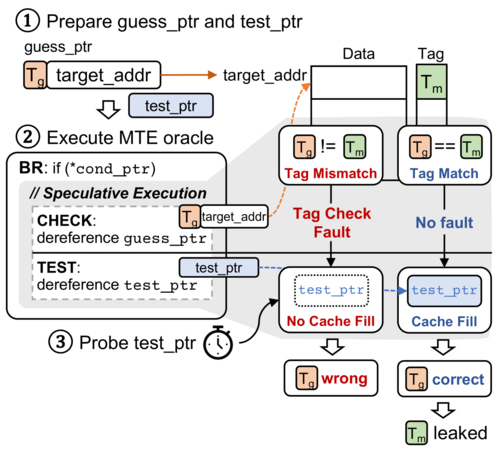
Janë identifikuar dy lloje gadgets që çojnë në rrjedhjen e informacionit mbi etiketat MemTag. Në rastin e parë, ekzekutimi spekulativ ndodh për shkak të një parashikimi të gabuar të kalimit, dhe kushtet për ekzekutimin e gadgets mund të krijohen nëpërmjet manipulimeve me thirrjet sistemike. Në rastin e dytë,
ekzekutimi spekulativ ndodh për shkak të një gabimi në parashikimin e lidhjes ndërmjet operacioneve të leximit dhe shkrimit gjatë përdorimit të optimizimit STLF (Store-To-Load-Forwarding), që lejon të përzgjidhet etiketa, duke vlerësuar gjendjen e caches (nëse etiketa përputhet, vlera do të redirektohet drejtpërdrejt nga komandat e mëparshme «store» në operacionin «load» dhe do të ndryshojë gjendjen e caches). Lloji i parë i gadgets është i përshtatshëm për sulm ndaj bërthamës Linux, ndërsa i dyti ndaj motorit JavaScript V8, i përdorur në shfletuesit bazuar në Chromium. Një prototip i mjeteve për kryerjen e sulmit është publikuar në GitHub.
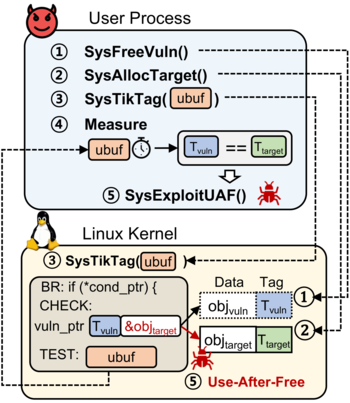
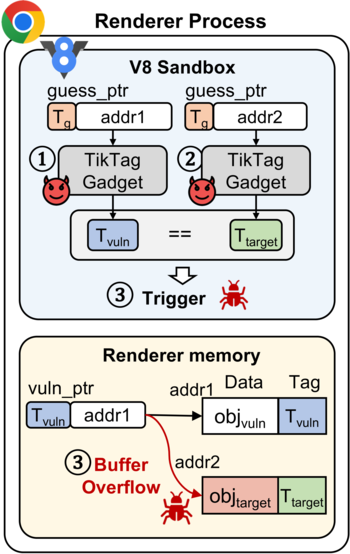
Kompania ARM konfirmoi mundësinë e kryerjes së një sulmi në sistemet me procesorë Cortex-X2, Cortex-X3, Cortex-A510, Cortex-A520, Cortex-A710, Cortex-A715 dhe Cortex-A720, por nuk ka ndërmend të bëjë ndryshime në CPU për të bllokuar problemin, pasi arkitektura MemTag nënkupton se etiketat nuk janë informacione të fshehta për aplikacionet. Në bazën e kodit Chromium, problemi gjithashtu mbetet i pazgjidhur, pasi në shfletuesin Chrome mbrojtja mbi bazën e MemTag nuk aplikohet ende si parazgjedhje. Ekipi përgjegjës për sigurinë e platformës Android pranoi mundësinë e kryerjes së një sulmi në pajisjet Pixel 8, në të cilat përdoret mbrojtja MemTag, shtoi rregullime për bllokimin e rrjedhjeve dhe shprehu gatishmërinë për të paguar një shpërblim për gjetjen e dobësisë.
Si metoda për të bllokuar sulmin, hulumtuesit sugjerojnë përdorimin e instruksioneve sb ose isb për të ndaluar ekzekutimin spekulativ gjatë përfundimit të operacioneve kritike me kujtesën, ose të futin mes instruksioneve të ndarjes dhe instruksioneve për qasje në kujtesë mbushje nga instrukcione të tjera.
Burimi: opennet.ru
