

Kërkuesit nga Universiteti i Kalifornisë në San Diego prezantuan një metodë të re sulmi ndaj struktura mikroarkitekturale të procesorëve Intel, e cila është e aplikueshme, ndër të tjera, për CPU të bazuara në mikroarkitekturën Raptor Lake dhe Alder Lake. Sulmi, i njohur me emrin kodues Indirector, lejon ndryshimin e rrjedhës së ekzekutimit spekulativ të instrukcioneve në procese të tjera dhe në nivele të tjera privilegji (p.sh., në bërthamë ose në një makinë virtuale tjetër), që ekzekutohen në një treg të CPU me kodin e sulmuesit. Si një demonstrim i funksionit të metodës, është përgatitur një prototip eksploati, i cili lejon përcaktimin e vendosjes së adresave të memories për të anashkaluar mekanizmin e mbrojtjes ASLR (Randomizimi i Vendosjes së Hapësirës së Memories). Për më tepër, është publikuar me licencën MIT një instrumentar i zhvilluar për analizën dhe inxhinierinë e auto-qartësisë së logjikës mikroarkitekturale të CPU.
Janë propozuar dy metoda për organizimin e sulmit. Metoda e parë bazohet në deformimin e përmbajtjes së buffers për parashikimin e kalimeve indirekte IBP (Parashikuesi i Kalimeve Indirekte), që përdoret për parashikimin e kalimeve indirekte në kushtet kur adresa ose distanca për kalimin nuk janë ende të njohura dhe llogariten në instrukcionet që paraprijnë instrukcionin e kalimit. Metoda e dytë prek bufferin e parashikimit të kalimeve BTB (Bufferi i Targetit të Kalimeve), që përmban informacion mbi kalimet e fundit.
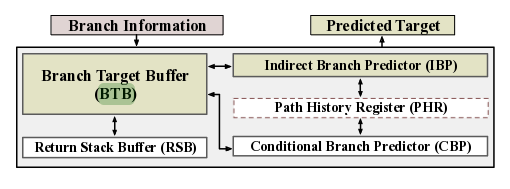
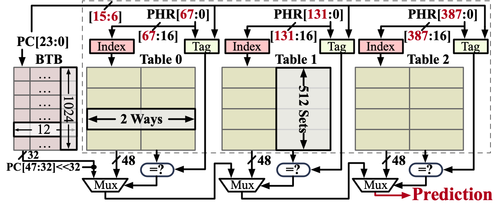
Vulnerabilitetet e identifikuara lejojnë sulmuesin të përcaktojë përmbajtjen e regjistrave në buffers IBP dhe BTB, që përmbajnë adresat e kalimeve, të përdorura në procese të tjera, si dhe të realizojë një zëvendësim të adresës së kalimit të rastësishme në tabelat e të dhënave të buffers. Si rezultat, sulmuesi mund të arrijë të redirektojë rrjedhën e ekzekutimit të një procesi të jashtëm në adresën e dëshiruar në memorie gjatë ekzekutimit spekulativ të instrukcioneve. Pas përcaktimit të parashikimit të gabuar, rezultati i ekzekutimit spekulativ do të hidhet poshtë, por adresat dhe të dhënat e lexuara nga memoria gjatë ekzekutimit spekulativ do të qëndrojnë në cache dhe ato mund të nxirren duke përdorur një nga mënyrat për të përcaktuar përmbajtjen e cache-it në bazë të analizës së ndryshimit të kohës së qasjes në të dhëna të cache-uar dhe të pa-cache-uar. Përcaktimi i adresave të saktë të kalimeve indirekte në praktikë, për shembull, mund të përdoret për të anashkaluar mekanizmin e mbrojtjes ASLR.
Burimi: opennet.ru
