

Një grup hulumtuesish nga universitetet kanadeze dhe amerikane ka zhvilluar një teknikë sulmi të quajtur Port Shadow, e cila lejon, përmes manipulimit të tabelave të përkthimit të adresave në anën e serverit VPN, dërgimin e përgjigjeve për kërkesat e një përdoruesi tjetër që është lidhur me të njëjtin server VPN. Kjo metodë mund të përdoret për organizimin e interceptions ose për drejtimin e trafikut të enkriptuar, për kryerjen e skanimeve të porteve dhe për deanonimizimin e përdoruesve VPN. Si shembull, tregohet se si mund të përdoret kjo metodë për të drejtuar në serverin e sulmuesit DNS kërkesat e përdoruesit që punon përmes serverit VPN, për të cilin sulmuesi ka mundësi të lidhet si klient.
Për të kryer sulmin, sulmuesi duhet të ketë mundësi lidhjeje me një VPN-server me viktimën, gjë që është e mundur, për shembull, gjatë përdorimit të operatorëve tipikë VPN dhe shërbimeve VPN publike, të cilat ofrojnë qasje për çdo dëshirues. Vulnerabiliteti prek serverët VPN që përdorin përkthimin e adresave (NAT) për organizimin e komunikimit të klientëve me burimet e jashtme, duke e pasur parasysh se për marrjen e trafikëve nga klientët dhe dërgimin e kërkesave në faqet e jashtme duhet server të përdoret të njëjtin IP adresë.
Sulmi bazohet në atë që, përmes dërgimit të kërkesave të formatizuara në mënyrë të veçantë, sulmuesi, i lidhur me të njëjtin server VPN dhe që përdor një NAT të përbashkët, mund të arrijë të deformojë përmbajtjen e tabelave të përkthimit të adresave, duke çuar në faktin që paketat, të adresuara për një përdorues, do t'i dërgohen një përdoruesi tjetër. Në tabelat e përkthimit të adresave, informacioni se me cilin adresë të brendshme IP është e lidhur kërkesa e dërguar, përcaktohet në bazë të numrit të portit të rrjetit origjinal, të përdorur në dërgimin e kërkesës. Sulmuesi, përmes dërgimit të paketave të caktuara SYN dhe ACK, dhe manipulimeve të njëkohshme nga ana e lidhjes së klientit në serverin VPN dhe nga ana e serverit të jashtëm të kontrolluar nga sulmuesi, mund të arrijë të krijojë një kolizion në tabelën NAT dhe të shtojë një regjistrim me të njëjtin numër porti origjinal, por i asociuar me adresën e tij lokale, e cila do ta çojë në faktin që përgjigjet për kërkesën e dikujt tjetër do të kthehen në adresën e sulmuesit.
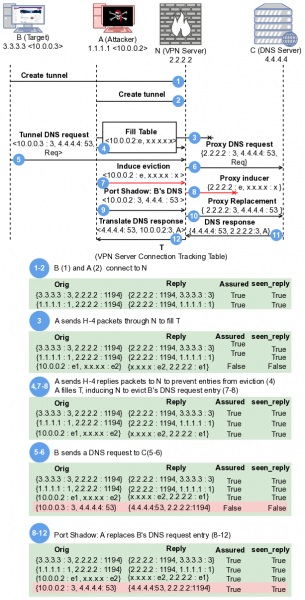
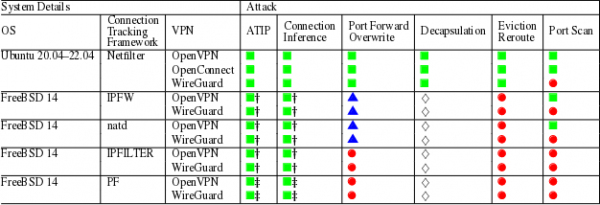
Gjatë hulumtimit u testuan sistemet e përkthimit të adresave Linux dhe FreeBSD së bashku me VPN OpenVPN, OpenConnect dhe WireGuard. Platforma FreeBSD u tregua e paprekshme ndaj metodave të sulmit për të redirektuar kërkesat, të kryera nga përdorues të tjerë të lidhur në të njëjtin VPN. Infiltrimi në tabelat NAT arriti të bëhej vetëm gjatë sulmit ATIP (Adjacent-to-In-Path), kur sulmuesi mund të ndërhyjë në trafik midis përdoruesit dhe serverit VPN (për shembull, kur përdoruesi lidhet me një rrjet Wi-Fi të kontrolluar nga sulmuesi) ose midis serverit VPN dhe faqes që synohet. Në këtë rast, NAT i FreeBSD gjithashtu u preku nga një sulm që mundëson të përcaktohet lidhja e përdoruesit me një faqe të caktuar (Connection Inference).
Sa i përket Linux, nën-sistemi Netfilter u tregua i ndjeshëm ndaj sulmeve për futjen e regjistrimeve në tabelën e përkthimit të adresave, të cilat lejojnë redirektimin e paketave hyrëse te një përdorues tjetër, arritjen e dërgimit të paketimeve jashtë kanaleve të kriptuara VPN (Decapsulation) ose përcaktimin e porteve të hapura të rrjetit në anën e klientit.
Si masa për të bllokuar sulmin, ofruesit e VPN rekomandohen të përdorin metoda të përshtatshme për rastësimin e numrave të porteve burimore në NAT, të kufizojnë numrin e lidhjeve të lejuara të mbivendosura me serverin VPN nga një përdorues, si dhe të bllokojnë mundësinë e zgjedhjes nga ana e klientit të një porte rrjeti që pranon kërkesat në anën e serverit VPN.
Sipas një përfaqësuesi të kompanisë Proton AG, sulmi nuk prek shërbimet VPN që përdorin IP të ndara për kërkesat hyrëse dhe dalëse. Për më tepër, ka dyshime për mundësinë e aplikimit të sulmit në shërbimet reale VPN, pasi një sulm i suksesshëm deri tani është demonstruar vetëm në teste laboratorike dhe për të, kërkohen kushte të caktuara në anën e serverit VPN dhe klientit të sulmuar. Për më tepër, sulmi mund të jetë i dobishëm vetëm për manipulimin e kërkesave të pakriptura, siç janë kërkesa për DNS, ndërsa përdorimi i TLS dhe HTTPS në nivelin e aplikacioneve e bën redirektimin e trafik të pavlerë.
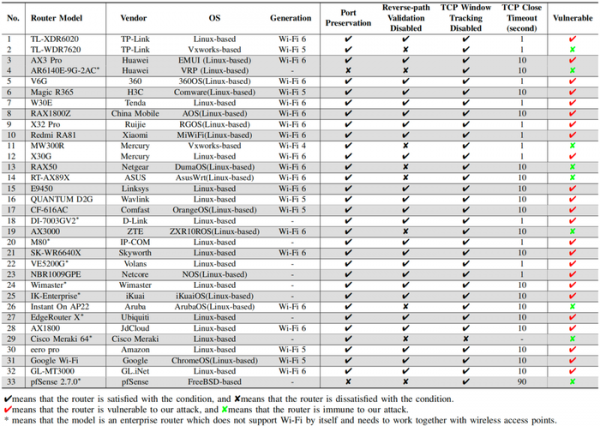
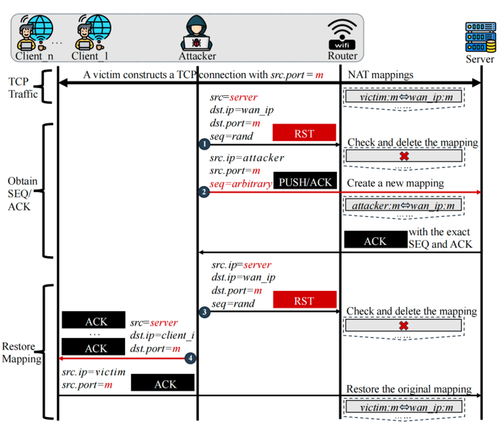
ManIPulimet e tabelave të përkthimit të adresave të sulmit janë të aplikueshme jo vetëm për VPN, por edhe për rrjetet pa tela, në të cilat për të organizuar lidhjen e përdoruesve me burimet e jashtme në pikën e aksesit përdoret NAT. Muajin e kaluar u publikuan rezultatet e një studimi mbi mundësinë e kryerjes së një sulmi të ngjashëm për kapjen e lidhjeve TCP të përdoruesve të tjerë të rrjetit pa tela. Metoda e sulmit u vërtetua se ishte e aplikueshme në 24 nga 33 pikat e aksesit pa tela të testuara.
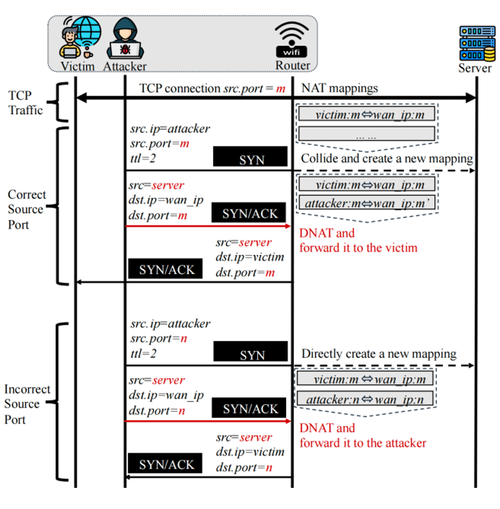
Sulmi i propozuar për Wi-Fi u tregua të ishte shumë më i thjeshtë se metoda e përmendur më parë për VPN, sepse për shkak të aplikimit të optimizimeve, shumë pika akses nuk kontrollojnë saktësinë e numrave të sekuencave në paketat TCP. Si rezultat, për sulmin mjaftonte të dërgohej një paketë RST të rreme për të pastruar regjistrin në tabelën e përkthimit të adresave, dhe pastaj të arrihej të redirectionohej përgjigjja në hostin e sulmuesit për të përcaktuar numrat e sekuencave (SEQ) dhe konfirmimit (ACK), të nevojshme për kapjen e lidhjes TCP.
Burimi: opennet.ru
