

Kompania Google publikoi version e re të shfletuesit web Chrome 127. Në të njëjtën kohë, është në dispozicion një version stabil i projektit të lirë Chromium, i cili shërben si baza për Chrome. Shfletuesi Chrome ndryshon nga Chromium për shkak të përdorimit të logove të Google, njoftimit për crashes, moduleve për riprodhimin e përmbajtjes së mbrojtur nga kopjimi (DRM), sistemit të azhurnimeve automatike, përfshirjes së vazhdueshme të Sandbox-isolimit, ofrimin e çelësave të Google API dhe transmetimin e parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për azhurnim, mbështetet një degë e veçantë nën emrin Extended Stable, e cila përballet me 8 javë. Lëshimi i ardhshëm i Chrome 128 është planifikuar për 20 gusht.
Ndryshimet kryesore në Chrome 127:
- Në modalitetin ‘incognito’, funksioni ‘HTTPS-First’ është aktivizuar për herë të parë, i cili bën rikthimin automatik të HTTP-requests në HTTPS. Për të garantuar funksionimin me faqet që nuk përkrahën HTTPS, janë implementuar rikthime në HTTP, në rast se kërkesa për HTTPS dështon ose ka probleme me certifikatat. Kur përpiqeni të hapni një faqe në HTTP, shfaqet një paralajmërim veçanërisht.
- Në depozitën e integruar të certifikatave të rrënjës (Chrome Root Store) është vendosur të pezullohet besimi në autoritetin e certifikimit Entrust për shkak të shkeljeve të shumta të kërkesave ndaj autoriteteve të certifikimit, duke mos përmbushur afatet për reagimin ndaj certifikatave problematike, vonesa në tërheqjen e certifikatave, trajtim të papërshtatshëm të raporteve të incidenteve dhe shkelje të rregullave gjatë shpërndarjes. TLS-sertifikata e nivelit EV (Validimi i Zgjeruar), që kërkon kryerjen e një verifikimi të dokumenteve mbi pronësinë e domenit dhe konfirmimin e pronarit të burimit. Në lidhje me mosveprimin për të adresuar mangësitë e identifikuara, certifikatat TLS të lëshuara nga Entrust pas 31 tetorit 2024 do të merren si të pa besueshme në Chrome. Certifikatat e lëshuara para 31 tetorit do të vazhdojnë të konsiderohen normale.
- Ka filluar procesi i ndaljes graduale të mbështetjes për versionin e dytë të manifestit Chrome, që përcakton aftësitë dhe burimet që janë në dispozicion për shtesa të shkruara duke përdorur API-të WebExtensions. Çaktivizimi i shtesave që përdorin versionin e dytë të manifestit aktualisht prek vetëm një pjesë të përdoruesve të ndërtimeve testuese të Chrome (jo të lëshimeve). Përfundimi i plotë i migrimit në versionin e tretë të manifestit planifikohet të përfundojë deri në qershor 2025.
- Me aktivizimin e mbrojtjes së zgjeruar të shfletuesit (Mbrojtja e Sigurt > Mbrojtje e zgjeruar) është realizuar dërgimi në serverët Google të teleskopisë së shtuar me informacione rreth faqeve të shikuara, nëse në këto faqe përdoren API për të inicuar vibrimin (Vibration) ose kontrollin e plotë mbi miun (PointerLock) dhe tastierën (Keyboard). Nëse faqja e hapur është në listën e zezë, përdoruesit i shfaqet një paralajmërim përkatës dhe veprimi nga API-të e shënuara çaktivizohet.
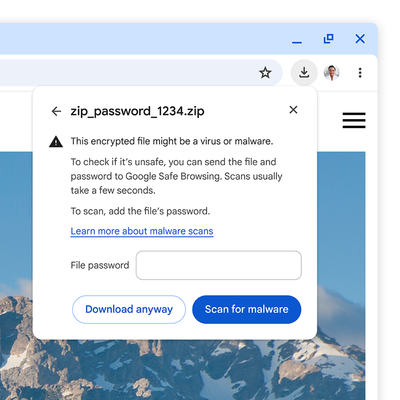
- Janë përfunduar punimet për modernizimin e kontrollit të skedareve të ngarkuara në modalitetin e mbrojtjes së zgjeruar të shfletuesit (Mbrojtja e Sigurt > Mbrojtje e zgjeruar), ku është aktivizuar dërgimi i skedareve ekzekutues dhe arkivave të dyshimtë në serverat e Google për kontrollin e virusëve dhe malware-it. Për të kontroluar sigurinë e arkivave të enkriptuar të ngarkuar (.zip, .7z dhe .rar), shfletuesi do të kërkojë nga përdoruesi fjalëkalimin për dekripimin e arkivit. Përdoruesi mund të refuzojë kontrollin ose të marrë fjalëkalimin, pas së cilës shfletuesi do të dërgojë skedarin me fjalëkalim për kontroll në serverat e Google. Në modalitetin standard (jo të zgjeruar) të Mbrojtjes së Sigurt gjithashtu do të shfaqet një kërkesë për fjalëkalim, por në vend të dërgimit të përmbajtjes së arkivit në serverat e Google për kontroll, do të dërgohen vetëm metadat dhe hash-et e skedareve që ndodhen në arkiv. Janë realizuar paralajmërime më të dukshme për ngarkimin e skedareve të rrezikshme, të cilat shfaqen jo në panelin e poshtëm, por nën panelin e sipërm.

- Kjo është një implementim fillestar i specifikimit të Aksesit në Rrjet Privat, i cili kufizon mundësinë e ngarkimit të burimeve nga një website publik që i referohet hosteve në rrjetin e brendshëm (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8, etj.). Ngarkimi i burimeve të tilla tani lejohet vetëm kur hapet një faqe në një kontekst të sigurt (nëpërmjet HTTPS). Në të ardhmen planifikohet të kufizohet plotësisht mundësia e qasjes së pakontrolluar në nëndërrnat intranet nga faqe që hapen në website publike, pasi kërkesat e tilla përdoren nga keqbërës për të kryer sulme CSRF ndaj routerëve, pikave të qasjes, printerëve, interface-ve të web-it të korporatave dhe pajisjeve e shërbimeve të tjera që pranojnë kërkesa vetëm nga rrjeti lokal. Eksperimente me bllokimin filluan që në vitin 2022 në Chrome 98, por për shkak të zbulimeve të dobësive bllokimi u shty.
- Në modin "Origin trials" është realizuar një bllokim eksperimental i qasjes në IP 0.0.0.0, pasi ky IP mund të përdoret për të anashkaluar bllokimin e qasjes në IP 127.0.0.1 (localhost) në platformat Linux dhe macOS.
- Në versionin për platformën Android, interfejsi për lidhjen me llogarinë në Google dhe sinkronizimin e të dhënave si fjalëkalimet e ruajtura dhe shënimet është thjeshtuar. Sinkronizimi tani është i integruar me hyrjen në llogari dhe nuk paraqitet si një mundësi e veçantë në parametrat.
- Në versionin për platformën Android, është përmirësuar interfejsi për menaxhimin e fjalëkalimeve. Përdoruesve që janë lidhur me llogarinë e tyre në Google, por nuk kanë aktivizuar sinkronizimin, u është dhënë mundësia për të ruajtur dhe përdorur fjalëkalimet në lidhje me llogarinë në Google.
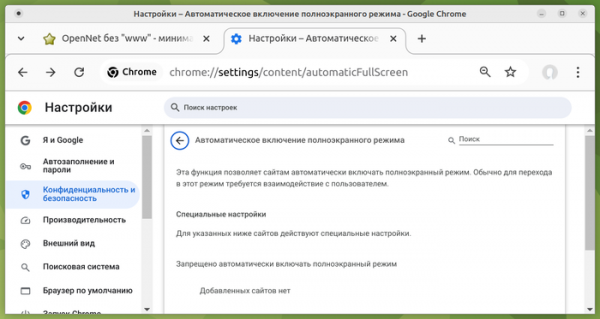
- Është shtuar cilësimi "Aktivizimi automatik i modalitetit të plotë ekranit" (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), që lejon faqet të aktivizojnë automatikisht modalitetin e plotë ekranit përmes metodës Element.requestFullscreen() pa miratimin e përdoruesit, si dhe ofron mundësinë për të nxjerrë dialogët e shfletuesit pa dalë nga modaliteti i plotë ekran. Nga përmbledhja, cilësimi është i çaktivizuar dhe mund të aktivizohet lidhur me faqe të veçanta dhe aplikacione web. Në kombinim me API-në e Menaxhimit të Dritareve dhe cilësimet për njoftimet e daljes (chrome://settings/content/popups), funksioni i ri lehtëson përdorimin e mundësive si hapja e një dritareje të daljes në ekranin tjetër të monitorit, shfaqja e përmbajtjes në modalitetin e plotë ekran në të gjitha ekranet ose në një ekran shtesë, ndërrimi i përmbajtjes në modalitetin e plotë ekran nga një ekran në tjetrin.

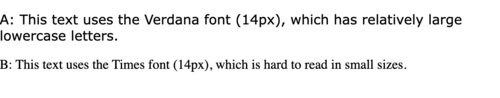
- Është shtuar prona CSS font-size-adjust, që lejon ndryshimin e madhësisë së shkronjave të vogla në marrëveshje me madhësinë e shkronjave të mëdha, e cila është caktuar përmes pronës "font-size", gjë që mund të jetë e dobishme, për shembull, për të ruajtur nivelin e mëparshëm të lexueshmërisë së tekstit në rast të përdorimit të një familje të rezervë të shkronjave kur ajo kryesore nuk është në dispozicion. Tekstet e shkronjave, të cilat kanë një koeficient të ndryshëm të raportit të lartësisë së shkronjave të vogla në madhësinë e shkronjave, ndahen ndjeshëm, gjë që, për shembull, mund ta bëjë tekstin të vështirë për t'u lexuar kur ndërron shkronjën Verdana me Times.

- Në API-në për ruterat statikë të Service Worker-ave (Service Worker Static Routing), e cila lejon të përcaktohet siç duhet të ngarkohen burime të caktuara dhe të çaktivizohet thirrja e Service Worker për burime që mund të nxirren nga cache ose të ngarkohen direkt, është shtuar mundësia e përdorimit të operacionit logjik "not" për të invertuar kushtet e përputhjes së kërkesave.
- Është siguruar transmetimi i ngjarjeve të aktivizimit, të formuara gjatë veprimit të përdoruesit me përmbajtjen në dritaren e hapur në modalitetin "imagen në imagen" (picture-in-picture), në dritaren prind të këtij modaliteti. Ndryshimi lejon që në faqen kryesore, nga e cila është hapur dritarja "imagen në imagen", të përdoret API-ja e Aktivizimit të Përdoruesit (navigator.userActivation) për të përcaktuar ndërveprimin e përdoruesit me këtë dritare (p.sh., mund të dihet nëse përdoruesi klikon në dritaren "imagen në imagen" ose faqja vetëm është ngarkuar dhe mbetet e paprekur).
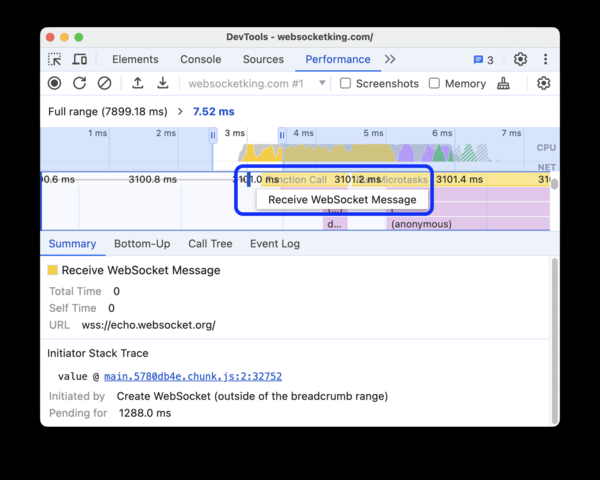
- Janez ndryshimet në mjetet për zhvilluesit e webit. Gjatë shikimit të stileve CSS, janë shtuar lidhje në pozitat përkatëse në dokument, në të cilat referohen pronat CSS që menaxhojnë shfaqjen e elementeve, të lidhura me vendndodhjen e elementeve të tjerë (CSS Anchor Positioning). Gjatë shikimit të kodit HTML, janë shtuar lidhje në ato që tregon atributi «popovertarget». Në panelin e inspektimit të aktivitetit rrjetor është shtuar një parazgjedhje e re për simuluar shpejtësinë e qasjes «Fast 4G» (parazgjedhja «Fast 3G» është riemëruar në «Slow 4G», ndërsa «Slow 3G» në «3G»). Në panelin e analizës së performancës gjatë gjurmimit, është siguruar shfaqja e informacionit mbi ngjarjet e dërgimit dhe marrjes së mesazheve përmes WebSocket.

Përveç risive dhe rregullimeve të gabimeve, në versionin e ri janë eliminuar 24 vulnerabilitete. Shumica e vulnerabiliteteve janë identifikuar si rezultat i testeve automatizuar me mjetet AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. 5 problemeve u është dhënë një nivel i lartë rreziku. Nuk janë identifikuar probleme kritike që lejojnë kalimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë mjedisit sandbox. Në kuadër të programit për shpërblim për zbulimin e vulnerabiliteteve për versionin aktual, kompania Google ka paguar 16 shpërblime me një total prej 47.5 mijë dollarësh amerikanë (një shpërblim prej $11000, $5000, $3000 dhe $500, dy shpërblime $8000, tre shpërblime $2000). Shuma e 6 shpërblimeve ende nuk është përcaktuar.

Burimi: opennet.ru
