

Kompania LLC «RusBITEh-Astra» paraqiti distributivin me qëllim të veçantë Astra Linux Special Edition 1.8, i cili mund të përdoret për të mbrojtur informacionin e ndjeshëm dhe sekretin shtetëror deri në nivelin «të veçantë rëndësie». Distributivi bazohet në bazën e paketave Debian GNU/Linux dhe përmban mekanizma të shtuar sigurie, të tilla si sistemi i tij i menaxhimit të aksesit me mandat, auditimi, kontrolli i integritetit dhe autenticitetit të skedave (PARSEC), fshirja e garantuar e skedave, ndërtimi i bërthamës me patch-e për të rritur sigurinë. Mjedisi përdorues është ndërtuar mbi bazën e mjedisit të pronarit të punës Fly me komponente që përdorin bibliotekën Qt.
Distributivi shpërndahet në kuadër të një marrëveshjeje licencimi, e cila vendos një sërë kufizimesh për përdoruesit, përkatësisht, ndalohet përdorimi komercial pa lidhur një marrëveshje licencimi, dekompilimi dhe disasembimi i produktit. Algoritmet originale, të realizuara posaçërisht për Astra Linux, si dhe kodet burimore janë klasifikuar si sekret tregtar. Përdoruesit u jepet mundësia për të kopjuar një vetëm një ekzemplar të produktit në një kompjuter ose makinën virtuale, si dhe jepet e drejta për të krijuar vetëm një kopje rezervë të pajisjes që përmban produktin. Ndërtimet e gatshme instalimi nuk janë ende të disponueshme publikisht, por imazhet e kontejnerëve dhe makinat virtuale.
Lëshimi kaloi me sukses një kompleks provash në sistemin e certifikimit të mjeteve të mbrojtjes së informacionit nga FSTEK i Rusisë për nivelin e parë, të besueshëm më të lartë, dmth. mund të përdoret për të përpunuar informacion që përbën sekretin shtetëror «të veçantë rëndësie». Certifikata konfirmon përputhshmërinë me kërkesat për siguri për sistemet operative, mjetet e virtualizimit dhe kontenerizimit, si dhe për DBM-të.
Ndryshimet kryesore:
- Baza e paketave është azhurnuar në Debian 12.
- Janë ofruar dy paketa me bërthamën Linux, të bazuara në lëshimet 6.1 dhe 6.6. Bërthama 6.1 ofrohet me ndryshime dhe korrigjime nga ISP RAN dhe do të mbështetet gjatë gjithë ciklit të jetës së OS-së. Bërthama 6.6 është klasifikuar si me cikël të shkurtër mbështetje.
- Janë ofruar dy repozita të veçanta: Main dhe Extended. E para përfshin paketat që kanë kaluar ciklin e plotë të certifikimit, ndërsa e dyta përmban mjete zhvillimi, paketa për ndërtimin e repozitit Main, si dhe paketa të tjera aplikative dhe sistemike.
- Është aktivizuar instaluesi i ri astra-installer, i cili aktivizohet pas ngarkimit të sistemit në modin Live. Mbështetet menaxhimi i largët i instalimit, duke përdorur protokollin VNC.
- Procesi i përditësimit nga dega Astra Linux 1.7 në lëshimin 1.8 është automatizuar; në rast të problemeve gjatë përditësimit, është e mundur të kthehet në shtetin e mëparshëm.
- Është aktivizuar skema e emrave parashikues për ndërfaqet rrjetit.
- Përfshihet serveri DHCP Kea.
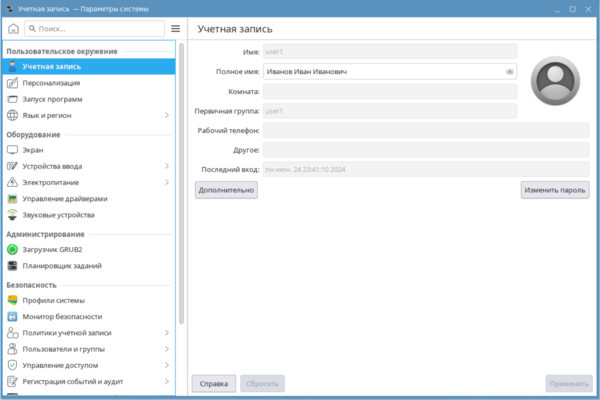
- Ndërfaqja për administrimin e sistemit fly-admin-smc është zëvendësuar me mjetin astra-systemsettings, i cili ofron qasje në module të ndryshme të caktimit. Mes të tjerash, është integruar një modul për menaxhimin e politikës lokale të sigurisë që nuk kërkon ekzekutimin e programit të veçantë fly-admin-smc. Janë të disponueshme gjithashtu module për menaxhimin e përdoruesve, menaxhimin e detyrueshëm të aksesit, kontrollin e detyrueshëm të integritetit, kontrollin e integritetit të skedarëve përmes nënshkrimeve digjitale, konfigurimin e sistemit të auditimit, raportimin e adresave të lidhura, konfigurimin e pastrimit të memories, aktivizimin e modit të kioskut grafik dhe vlerësimin e gjendjes së funksioneve të sigurisë.

- Janë realizuar profile të rekomanduara për konfigurimin e mjeteve mbrojtëse informacioni për skenarë të ndryshëm përdorimi. Më parë, për t'u përputhur me klasat e ndryshme të mbrojtjes së sistemeve, ofroheshin udhëzime për konfigurim që kërkonin punë manuale nga administratori. Në versionin e ri, procesi i ndryshimit të konfigurimeve është automatizuar.
- Për kontrollin dinamik të integritetit të softuerit, është shtuar mundësia e përdorimit të SKZI KryptoPro CSP dhe certifikatave për verifikimin e nënshkrimit digjital, të lëshuara nga qendra e certifikimit.
- Është propozuar një stil i ri dizajni Astra Proxima, i cili pasqyron tendencat moderne në ndërtimin e ndërfaqeve, por në të njëjtën kohë ruan rendin e njohur dhe minimalizmin. Janë të disponueshme katër modet e dizajnit: i ndriçuar, i errët, i thjeshtuar (pa efekte grafike) dhe shërbim.

- Menuja e aplikacioneve është modernizuar dhe strukturuar përsëri (është parashikuar mundësia e rikthimit të menusë klasike).
- Tema auditive "Minimalizmi Yndritës" është shtuar, krijuar në bashkëpunim me Roskosmosin, mbi bazën e tingujve nga objekte kozmike reale.
- Paketa fly-dm-rdp është shtuar për organizimin e lidhjes në distancë me sistemin përmes protokollit RDP.
- Në menaxherin e skedave fly-fm është shtuar një redaktues për panelin e mjeteve dhe është krijuar mundësia për të shfaqur burimet rrjetës së montuara në panelin e navigimit. Në modin me dy panele janë realizuar dy fusha adresash të pavarura nga njëra-tjetra.
- Paketa OpenSSL është azhurnuar në versionin 3.2.0.
- DBMS Tantor është azhurnuar në kodin bazë PostgreSQL 15 (më parë u përdor PostgreSQL 11) me shtesa për mbrojtjen e informacionit dhe menaxhimin e aksesit. * Në shfletuesit Chromium, Chromium-gost dhe Firefox është integruar certifikata e qendrës së certifikimit të Ministrisë së Digjitalizimit të RF.
- Është shtuar mbështetje për snapshotet e makinave virtuale me UEFI, eksportin/importin e makinave virtuale me snapshotet, krijimin e kopjeve rezervë të makinave virtuale me virtnbdbackup, dhe bashkimin e makinave virtuale në grupe në virt-manager.
- Në mjete për kontrollin obligativ të integritetit është realizuar mundësia e përdorimit të një niveli hierarkik të integritetit, ku rrënja e FS dhe të gjitha objektet e skedave pas instalimit kanë integritet linear zero, dhe objekteve të skedave dhe proceseve të ekzekutueshme mund t'u caktohet integritet linear negativ.
- Është shtuar mundësia për të siguruar kontrollin e integritetit të objekteve të sistemit të skedave dhe paketimeve deb në bazë të templateve, të cilat përfaqësojnë lista skedash për kontrollin sipas kontrollit të shumicës.
- Janë shtuar privilegje të reja: cap_perfmon (lejon përdorimin e sistemeve të monitorimit), cap_bpf (lejon disa operacione me BPF), cap_checkpoint_restore (lejon përcaktimin e PID që i alokohet procesit të ardhshëm të krijuar brenda hapësirës së emërtesës).
Burimi: opennet.ru
