

Kompania Google publikoi një version të ri të shfletuesit web Chrome 128. Ndërkohë, është në dispozicion një version stabil i projektit të lirë Chromium, i cili shërben si baza për Chrome. Shfletuesi Chrome ndryshon nga Chromium me përdorimin e logove të Google, me sistemin e njoftimit për rastet e mbylljes së papritur, modulet për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), sistemin automatik të përditësimeve, aktivizimin e përhershëm të Sandbox-it, dorëzimin e çelsave për Google API dhe dërgimin e parametrave RLZ gjatë kërkimeve. Për ata që kanë nevojë për më shumë kohë për përditësim, mbështetet veçmas dega Extended Stable, e cila shoqërohet me 8 javë. Lëshimi i ardhshëm i Chrome 129 është planifikuar për 17 Shtator.
Ndryshimet kryesore në Chrome 128:
- Është ofruar mundësia për të kërkuar në historikun e vizitave, duke marrë parasysh përmbajtjen e faqeve të hapura dhe jo vetëm URL-të dhe titujt. Në këtë fazë, mundësia është në dispozicion vetëm për përdoruesit anglishtfolës në SHBA. Funksionaliteti i kërkimit të përmbajtjes është realizuar duke përdorur një sistem të mësimit të makinerive të punësuar nga Google, për të cilin të dhënat përkatëse mund të dërgohen për stërvitje dhe optimizim në serverët Google (dërgimi mund të çaktivizohet në cilësime).
- Është përdorur një parser i ri për formatin JSON, i shkruar nga C++ në gjuhën Rust, dhe që siguron një siguri më të lartë duke reduktuar probabilitetin e shfaqjes së gabimeve gjatë punës me kujtesën. Raportohet se kalimi në parserin e ri mund të çojë në ndërprerjen e analizimit të disa përmbajtjeve joshkencore në formatin JSON, por gjithashtu zgjidh problemet në punën me JSON të papërshtatshëm që më parë shkaktonte mbyllje të papritur, ndërsa tani çon në kthimin e një kodi gabimi.
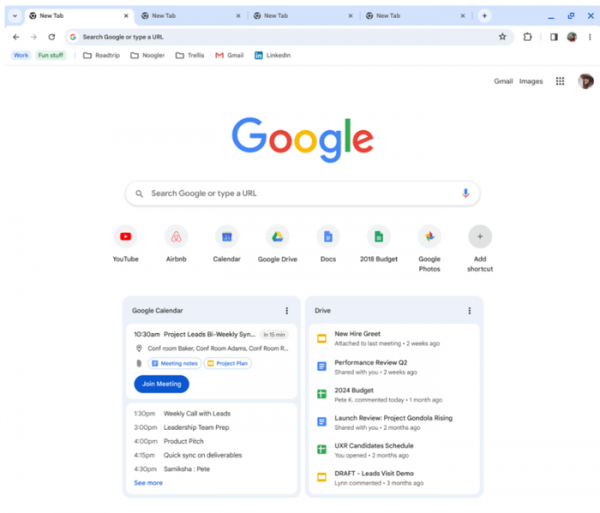
- Në faqen që shfaqet kur hapet një skedë e re, është shtuar mundësia për të vendosur një seksion me të dhëna nga Google Calendar, duke lejuar që të mbani parasysh takimet dhe ngjarjet e ardhshme.

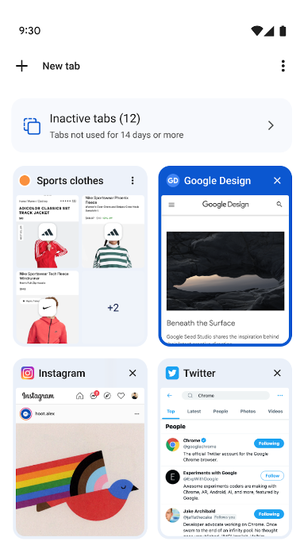
- Në Chrome për Android, në ndërfaqen e ndërrimit të skedave është shtuar një seksion i ri, në të cilin automatikisht transferohen skedat joaktivë që janë hapur më shumë se 60 ditë. Ekziston mundësia për të mbyllur të gjitha skedat e vjetra njëherësh. Duke qenë se kjo mundësi e re është aktivizuar për 1% të përdoruesve nga fillimi.

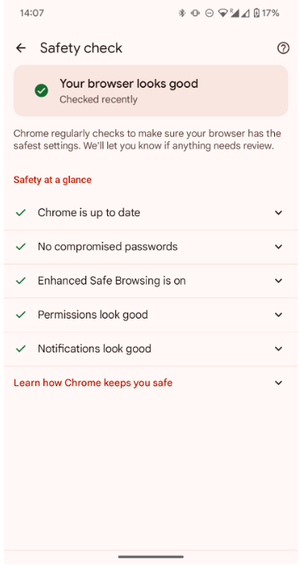
- Në Chrome për Android është shtuar mbështetje për kontrollin e parandalimit të sigurisë (Safety Check), i cili kontrollon periodikisht për problemet në shfletues dhe e informon përdoruesin në rast se zbulohet ndonjë rrezik që kërkon vëmendje. Për më tepër, është ndryshuar dizajni i faqes Safety Check në cilësime (chrome://settings/safetyCheck).

- Në komponentin WebView në Chrome për Android është vendosur që përkohësisht të çaktivizohet mbështetja e teknologjisë CHIPS (Cookies Having Independent Partitioned State), e cila po zhvillohet në kuadër të iniciativës Privacy Sandbox dhe lejon izolimin e Cookies në lidhje me domen niveli i parë, duke përdorur atributin «Partitioned». Shkaku i çaktivizimit ishin problemet me qasjen në Cookies e sekcionuara përmes API-t CookieManager, të ofruar nga platforma Android.
- Në sistemet e menaxhuara në mënyrë qendrore, administratori ka mundësi të krijojë ikona të shpejta për kërkesa përmes shiritit të adresës (mund të krijohet një ikonë «@emri» për kërkimin në një sit të caktuar), si dhe të menaxhojë fjalëkalimet e paqarta në menaxherin e brendshëm të fjalëkalimeve (për shembull, mund të konfiguroni fshirjen e këtyre fjalëkalimeve, të mbetura pas migrimit në një pajisje tjetër përmes softuerit të jashtëm).
- Në versionin për Chrome OS është shtuar mbështetje për mekanizmin e lëshimit të aplikacioneve web vetë-njohëse IWA (Isolated Web Apps), i cili shtrin PWA (Progressive Web Apps) duke aplikuar një izolim më të rreptë të aplikacionit në rast të komprometimit të serverit. Izolimi arrihet përmes nënshkrimit digjital të paketës së aplikacionit, i cili mbron nga modifikimi i paketës nga palë të treta, duke lejuar shpërndarjen e aplikacionit përmes kanaleve të jashtme pa mbajtur serverin e tij.
- Tipi CSS position-try-options është riberë në position-try-fallbacks, në përputhje me rekomandimin e grupit të punës CSSWG (grupi i punës CSS), sepse fjala «options» krijon konfuzion dhe nuk reflekton thelbin e vërtetë të pronës.
- Në elementin HTML , që lejon lidhjen e një shënimi me tekstin, që shfaqet sipër, poshtë ose pranë tekstit, për shembull, për sqarimin e shqiptimit ose kuptimit të hieroglifëve, u shtua mundësia e vendosjes së përbashkët të thyerjeve të radhëve për tekstin bazë të gjatë dhe shënimin, të cilat nuk shpërndaheshin më në një rresht dhe më parë ishin të ndara. Po ashtu, u shtua pronësia CSS ruby-align për të menaxhuar rregullimin e tekstit bazë dhe shënimin.
- Metoda Promise.try() është shtuar, e cila lejon konvertimin në Promise të rezultatit të çdo thirrjeje callback për të lehtësuar trajtimin e gabimeve gjatë ekzekutimit të funksioneve, që operojnë si në modin asinkron ashtu edhe në atë sinkron.
- Në ndërfaqen PointerEvent u shtua atributi i ri PointerEvent.deviceProperties, me anë të të cilit mund të identifikoni veçmas stilolapsat e ndryshëm digjitalë që përdoren me tabletin grafik (për shembull, për çdo pajisje mund të caktohet ngjyra dhe forma e tij).
- Implementimi i pronës CSS zoom është harmonizuar me specifikimin, i cili lejon zvogëlimin ose rritjen e shkallës së elementeve të veçantë.
- Në mënyrën «Origin trials» u realizua mbështetje eksperimentale për API-në Digital Credentials, e cila lejon faqet që të kërkojnë kredencialet e nevojshme për identifikim nga aplikacionet mobile-portofol, duke përdorur sistemin e ofruar në Android, IdentityCredential CredMan.
- Në WebGPU u shtua mbështetje eksperimentale për nën-grupet, që lejon përdorimin e parimit SIMD (Instruction e vetme, të dhëna të shumta) për paralelizimin e llogaritjeve.
- U realizua mundësia eksperimentale për bllokimin e aksesit në IP 0.0.0.0 për të parandaluar sulmet ndaj shërbimeve lokale.
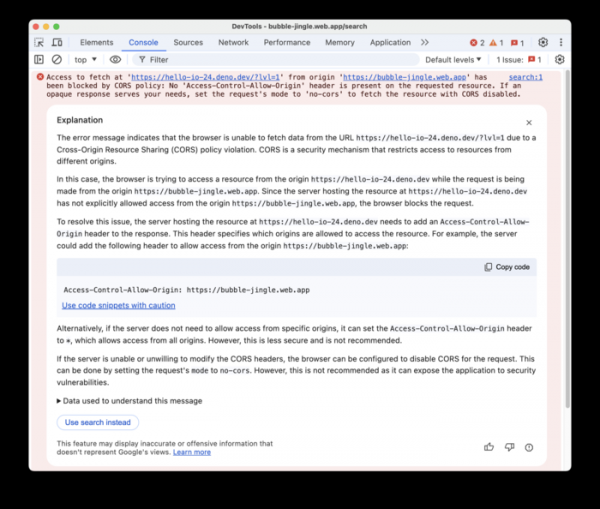
- U përmirësuan mjetet për zhvilluesit web. Në panelin e inspektimit të animacionit u shtua mundësia për kapjen e animacionit dhe redaktimin e kornizave çelësore në kohë reale. Zhvillimet e mundësive të panelit për analizën e performancës janë zgjeruar ndjeshëm. Për shumicën e vendeve evropiane u aktivizua mundësia e daljes në konsolën web për shpjegime mbi natyrën e gabimeve të gjeneruara duke përdorur modelin e madh të gjuhës AI Gemini.

Përveç inovacioneve dhe rregullimeve të gabimeve, versioni i ri ka eliminuar 38 vulnerabilitete. Shumica e vulnerabiliteteve janë identifikuar si rezultat i testimit automatizuar me mjetet AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. 7 problemeve iu është caktuar një nivel i lartë rreziku. Nuk janë identifikuar probleme kritike që lejojnë kalimin përmes të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë ambientit sandbox. Në kuadër të programit për shpërblimin financiar për identifikimin e vulnerabiliteteve për këtë version, kompania Google ka dhënë 20 shpërblime me një total prej 95 mijë dollarëve amerikanë (një shpërblim prej $36000, $10000, $5000 dhe $2000, dy shpërblime prej $11000, $7000 dhe $500, katër shpërblime prej $1000). Shuma e 5 shpërblimeve ende nuk është përcaktuar.
Burimi: opennet.ru
